Il piano di Cybersecurity awareness si divide di solito per reparto, il criterio che invecchia peggio. Quali criteri reggono un piano per pubblici e come si costruisce il calendario.

Il piano di Cybersecurity awareness si divide di solito per reparto, il criterio che invecchia peggio. Quali criteri reggono un piano per pubblici e come si costruisce il calendario.
I piani mirati coprono le aree con un’ipotesi di rischio. Quale copertura resta per il resto dell’organizzazione e con quale indicatore si dichiara.
Raccontare un incidente interno è il materiale di Cybersecurity awareness più forte che un’azienda abbia. Che cosa si racconta, che cosa si toglie e quando.
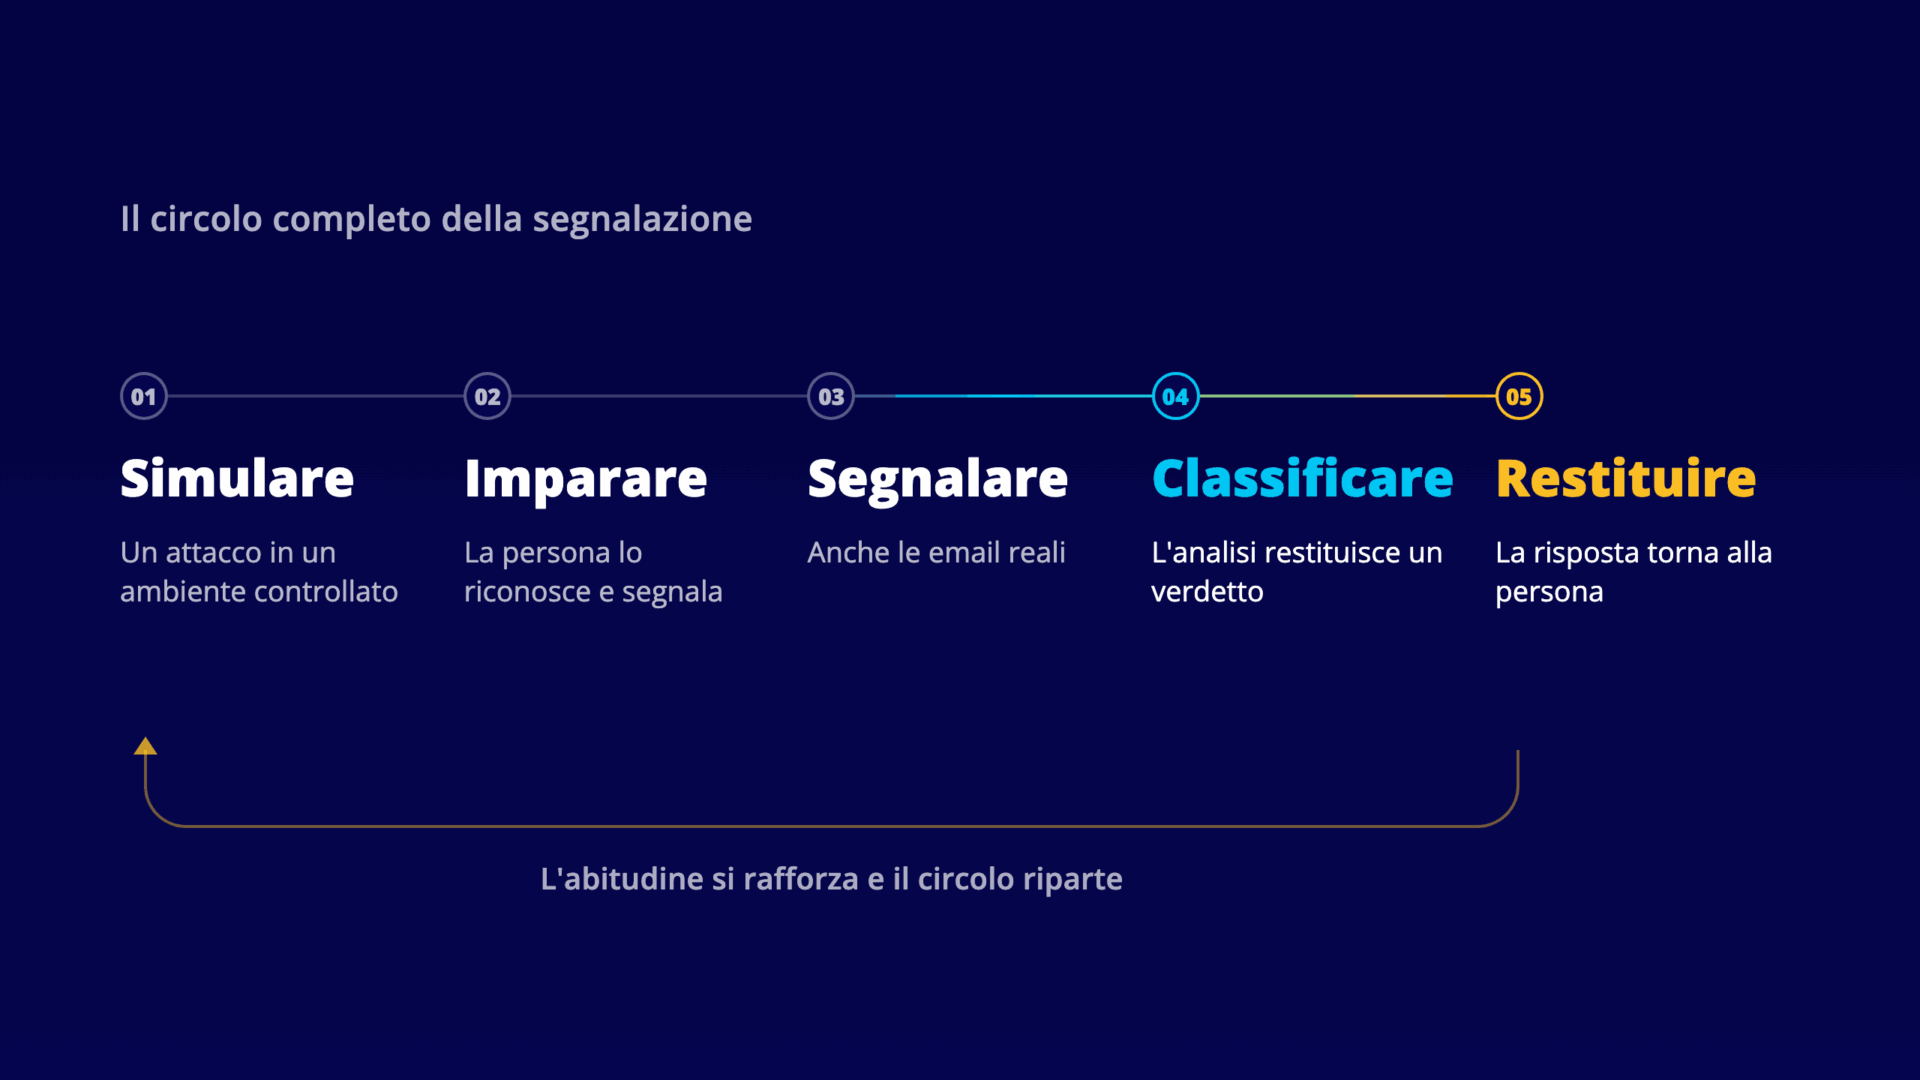
Quali metriche delle segnalazioni di phishing guardano i responsabili del programma, come la segnalazione torna alla persona e i numeri per il comitato.
L’inserimento sulla sicurezza cade lo stesso giorno del contratto e degli accessi. Cosa lasciare il primo giorno e cosa rende di più nel primo mese.
Il tempo che passa dalla firma di un programma di Cybersecurity awareness al primo invio non dipende dalla piattaforma, ma da tre decisioni interne.
Quando un programma di Cybersecurity awareness compie due anni la novità smette di lavorare. Quali formati ruotare, cosa lasciare fermo e come pianificare l’anno.
La continuità del programma di Cybersecurity awareness si mette alla prova con una posizione scoperta. Cosa continua da solo e cosa era intestato a una persona.