
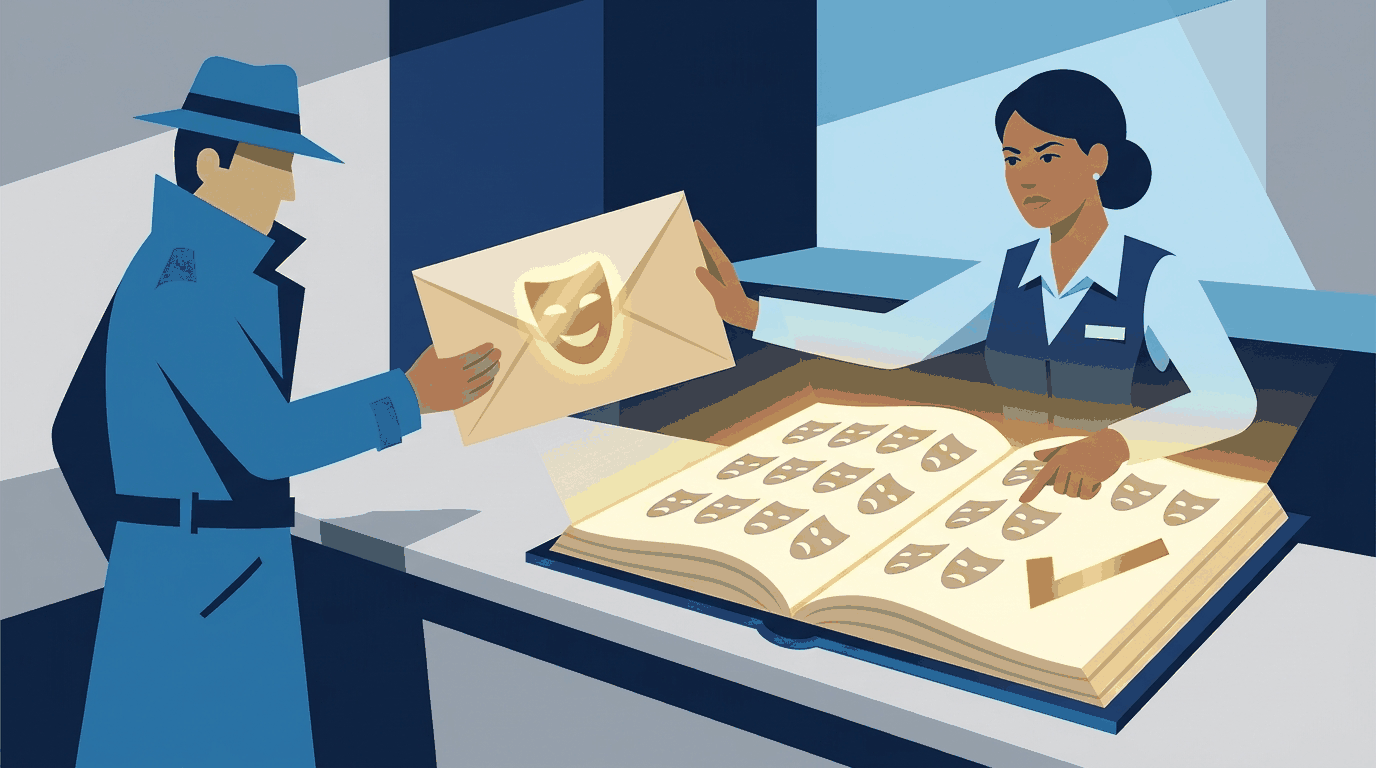
Dal 15 settembre 2026 gli operatori spagnoli bloccano ogni SMS il cui mittente alfanumerico non risulti iscritto nel Registro degli Alias della CNMC (Commissione Nazionale dei Mercati e della Concorrenza). La risposta breve alla domanda del titolo è che una simulazione di smishing che impersoni un terzo non è più praticabile in Spagna, e che una di vishing opera in un margine ben più stretto di quanto si tenda a supporre.
Ai fini di questa analisi, considereremo che una simulazione di smishing (frode tramite messaggio di testo) o di vishing (frode tramite chiamata vocale) sia quell’esercizio di Cybersecurity awareness che invia un messaggio o effettua una chiamata presentando un’identità diversa da quella reale, allo scopo di misurare la reazione e le conoscenze delle persone di un’organizzazione. Per anni quella definizione ha descritto una buona pratica. Oggi descrive anche la condotta che la normativa spagnola persegue.
Che cosa impone di bloccare la normativa spagnola?
L’Ordine TDF/149/2025 del 12 febbraio, pubblicato nella Gazzetta Ufficiale spagnola il 15 febbraio 2025, stabilisce misure per combattere le truffe di sostituzione di identità realizzate tramite chiamate telefoniche e messaggi di testo fraudolenti. Impone agli operatori quattro obblighi distinti, con calendari distinti. Confonderli fra loro è l’errore più frequente quando si analizza l’impatto sugli esercizi di awareness.
| Obbligo | Articolo | Con effetto dal |
|---|---|---|
| Blocco delle chiamate con CLI vuoto o con numerazione spagnola non attribuita, assegnata o allocata | Art. 4 | 7 marzo 2025 |
| Blocco delle chiamate internazionali che presentano numerazione spagnola, salvo roaming | Art. 5.1 | Giugno 2025 |
| Divieto di usare numerazione mobile per assistenza clienti e chiamate commerciali non sollecitate | Art. 9 | Giugno 2025 |
| Blocco di SMS, MMS e RCS con alias non iscritto o inviati da fornitori non abilitati | Artt. 7.2 e 8 | 15 settembre 2026 |
La procedura di iscrizione non si trova nell’Ordine. La disciplina la Circolare 1/2026 del 18 marzo della CNMC, pubblicata in Gazzetta il 27 marzo e poi modificata dalla Circolare 2/2026, che ha rettificato il calendario e il regime di caricamento massivo dei titolari.
Va chiarito che il prefisso 400 non nasce da questo Ordine, benché venga spesso citato insieme a esso. Deriva dalla Legge 10/2025 sui servizi di assistenza alla clientela e dalla risoluzione del 14 aprile 2026 della Segreteria di Stato per le Telecomunicazioni e le Infrastrutture Digitali, che fissa un termine di sei mesi dalla sua entrata in vigore e scade il 17 ottobre 2026. Da quella data le chiamate commerciali potranno partire soltanto dal range 400.
Il blocco di quelle che non lo usano compare nell’annuncio del Ministero al momento dell’approvazione; il testo non lo impone agli operatori.
L’obiettivo di tutto questo impianto è legittimo e necessario, e frenare la frode per sostituzione di identità giova a qualsiasi organizzazione che operi in Spagna. Vale la pena guardare, però, a ciò che la norma non ha fatto. Pur potendo prevedere eccezioni per i messaggi destinati alla Cybersecurity awareness dell’utente finale, una possibilità giuridica che era sul tavolo, non le ha disciplinate. Non esiste quindi una deroga formativa da invocare.
La Spagna non è un caso isolato, e chi legge dall’Italia lo riconoscerà subito. La banca dati degli alias per SMS funziona qui dalla Delibera 12/23/CIR del maggio 2023, e il filtro contro la falsificazione dell’identificativo del chiamante introdotto dalla Delibera 106/25/CONS blocca le chiamate da rete fissa dal 19 agosto 2025 e da rete mobile dal 19 novembre.
L’AGCOM ha comunicato che tra il 19 e il 30 novembre 2025 sono state bloccate 49,3 milioni di chiamate con numerazione mobile italiana falsificata, circa il 56% di quelle ricevute con quel tipo di numerazione. Il calendario cambia da un paese all’altro. La direzione regolatoria resta la stessa.
Perché una simulazione di smishing non può iscrivere il proprio alias?
L’articolo quinto della Circolare 1/2026 impone di documentare, tramite una dichiarazione sostitutiva, un legame legittimo dell’alias con uno di questi elementi: un marchio registrato presso l’OEPM o l’EUIPO, un nome commerciale, la denominazione sociale iscritta al Registro delle Imprese, un dominio internet registrato o altri registri pubblici equivalenti.
Qui la discussione si esaurisce. Né l’organizzazione che commissiona l’esercizio né il fornitore che lo esegue vantano alcun legame con il marchio dell’istituto bancario, della società di spedizioni o dell’ente che lo scenario intende impersonare, per quanto reale sia la relazione commerciale con quell’entità. Essere cliente di una banca non conferisce alcun diritto sul suo nome.
Da quella data, l’invio di una campagna potrebbe rientrare in uno di questi due scenari, e nessuno dei due è buono.
- Il messaggio viene bloccato presso l’operatore prima di raggiungere la persona destinataria, il che ostacola la realizzazione dell’esercizio e lascia la misurazione priva di significato.
- Il messaggio arriva a destinazione usando un’identità non autorizzata, il che espone chi lo esegue e chi lo commissiona a un contenzioso per uso indebito di marchio o per concorrenza sleale.
Riteniamo che ogni organizzazione debba valutare da sé se quel livello di rischio, giuridico, operativo e reputazionale, le risulti accettabile. Ciò che non appare ragionevole è assumerselo senza sapere che esiste.
Il vishing si trova nella stessa situazione dello smishing?
Non esattamente, e la differenza conta. Per le chiamate vocali non esiste un registro equivalente a quello degli alias. Il filtro è l’identificativo della linea chiamante o CLI, che l’articolo terzo dell’Ordine definisce come il numero appartenente all’abbonato da cui proviene la chiamata, o il cui uso sia stato autorizzato dalla Segreteria di Stato. Un numero altrui presentato senza quell’autorizzazione non rientra nella definizione.
In pratica, il blocco automatico riguarda tre ipotesi: CLI vuoto, numerazione spagnola non attribuita, assegnata o allocata, e chiamate in entrata dall’estero che presentano numerazione spagnola fuori dai casi di roaming. Quest’ultima ipotesi riguarda buona parte degli esercizi di vishing, dato che vengono di norma effettuati da piattaforme ospitate fuori dalla Spagna.
Impersonare dal territorio spagnolo il numero reale e già assegnato di un terzo non viene intercettato da quel filtro automatico. Nemmeno costituisce però un CLI legittimo ai sensi dell’Ordine, e l’esposizione verso l’entità impersonata per l’uso del suo marchio è identica a quella dello smishing. Il margine esiste, ma è più angusto di quanto si creda, e non dipende da una decisione tecnica bensì da una valutazione giuridica.
Che cosa si può fare restando nella legge?
Misurare la vulnerabilità delle persone di fronte allo smishing e al vishing resta un obiettivo legittimo e prezioso. Il problema non è valutare, bensì il modo in cui si valuta. Nel quadro vigente restano due strade percorribili.
Usare l’identità reale della propria organizzazione. La normativa consente di iscrivere l’alias proprio, compreso uno secondario del tipo ACME HR o ACME SEC, e di abilitare nel registro il fornitore che invierà i messaggi per suo conto, previa autorizzazione espressa del titolare. L’alias ammette da 3 a 11 caratteri e non può essere composto solo da numeri, il che impone di abbreviare più di quanto molte organizzazioni si aspettino.
L’esercizio conserva la propria credibilità, dato che arriva dal nome reale del datore di lavoro, e resta nella legge. Con questa via si possono inviare soltanto simulazioni provenienti dalla propria organizzazione.
Ottenere autorizzazione espressa dall’entità coinvolta, quando lo scenario lo richieda davvero. È l’unico modo per riprodurre fedelmente un caso del tipo “ti chiama la tua banca”, e richiede la cooperazione diretta di quell’entità, non una semplice relazione commerciale con essa. Senza quell’autorizzazione non si possono recapitare simulazioni a nome di terzi.
Che cosa conviene chiedere a un fornitore di awareness
Se la tua organizzazione acquista o valuta servizi di simulazione di smishing o vishing, queste sono le domande minime prima di firmare.
- Con quale alias o con quale numerazione verranno inviati i messaggi o effettuate le chiamate della simulazione?
- Quell’alias è iscritto nel Registro degli Alias della CNMC, e a nome di chi?
- Se lo scenario impersona un marchio altrui, esiste un’autorizzazione espressa di quell’entità?
- Che cosa succede alla campagna e alla misurazione se l’operatore la blocca a metà esecuzione?
- Chi si assume la responsabilità giuridica se la simulazione usa un’identità non autorizzata, il fornitore o la mia organizzazione?
Se non ci sono risposte chiare a queste cinque domande, il rischio non è scomparso. Resta in capo all’organizzazione committente come rischio giuridico e di conformità, e l’unica cosa accaduta è che non è ancora stato reso visibile.
La nostra posizione
In SMARTFENSE non offriamo simulazioni di smishing né di vishing. Non risponde a un limite tecnico, bensì a una decisione presa di fronte a un terreno in cui oggi non esiste modo di garantire insieme il realismo dell’esercizio e la conformità normativa senza assumere rischi legali che riteniamo non necessari per i nostri clienti. È lo stesso criterio con cui abbiamo analizzato a suo tempo se la profilazione psicologica sulle piattaforme di awareness sia legale.
Manteniamo l’impegno di formare e valutare le persone di fronte al phishing con gli strumenti di simulazione della piattaforma, sulle migliori pratiche che sosteniamo da anni, e con il criterio di ciò che intendiamo per una simulazione di phishing sicura.
Il Registro degli Alias non è stato pensato per gli esercizi di awareness, e il suo effetto su di essi è collaterale. Resta comunque quel registro a ordinare oggi il terreno. Chi voglia continuare a misurare via SMS o via telefono in Spagna dovrà farlo dalla propria identità, oppure da un’identità prestata con permesso. Qualsiasi altra alternativa ha smesso di essere una decisione tecnica per diventare una scommessa giuridica.
Lascia un commento