Cosa cambia tra due simulazioni, cosa tenere fisso e come usare l’invio a campione per seguire nel tempo il tasso di click delle simulazioni di phishing.

Cosa cambia tra due simulazioni, cosa tenere fisso e come usare l’invio a campione per seguire nel tempo il tasso di click delle simulazioni di phishing.
Il supporto di una piattaforma di Cybersecurity awareness si mette alla prova dopo l’avvio. Cosa si rompe durante l’anno, come accorgersene e chi risponde.
Cadere in un phishing richiede meno di un minuto. Come funziona la risposta automatica a un comportamento a rischio e a chi parla ciascuna delle sue parti.
Una regola di inoltro può essere un’abitudine innocente o il primo passo di una frode sulle fatture. Perché l’alert si chiude come rumore e con chi parlare.
Che cos’è la truffa del CEO, perché una simulazione generale non la misura e come organizzare un esercizio mirato su chi può muovere denaro.
I piani mirati coprono le aree con un’ipotesi di rischio. Quale copertura resta per il resto dell’organizzazione e con quale indicatore si dichiara.
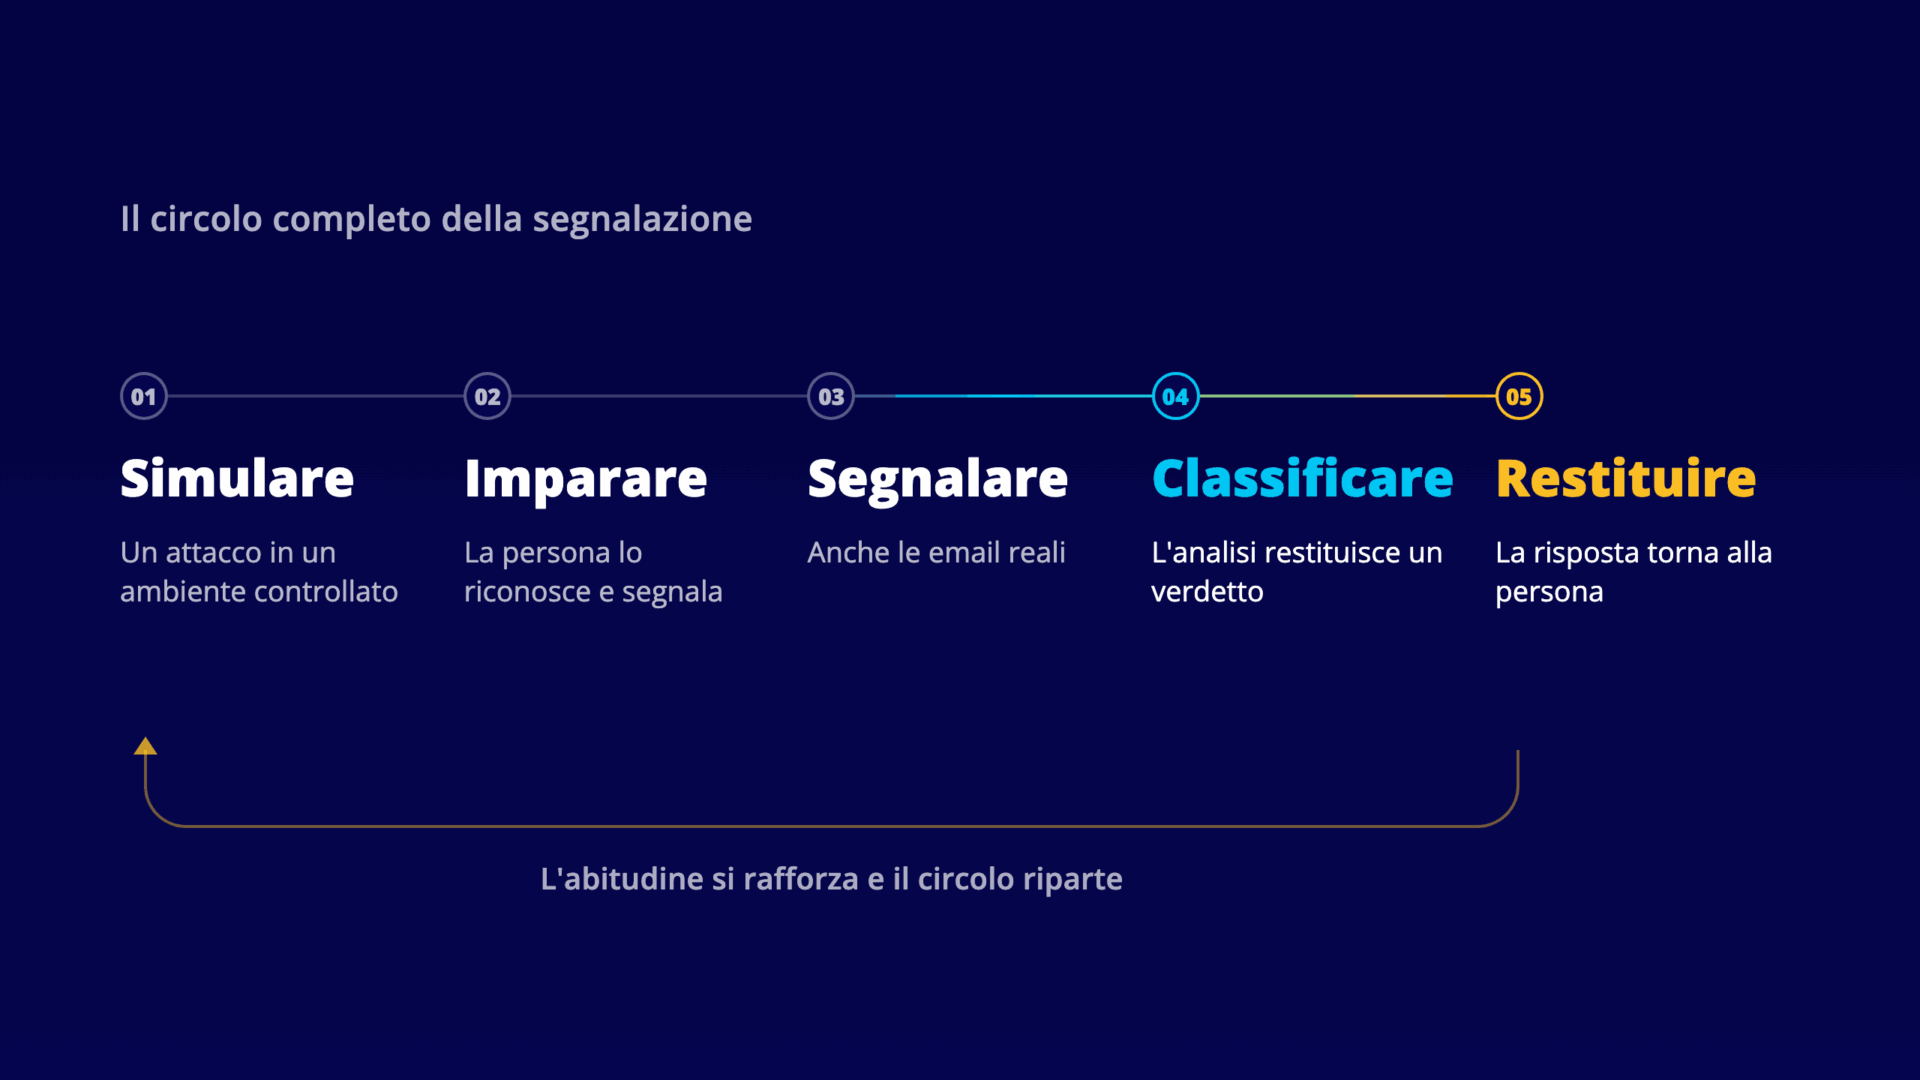
Quali metriche delle segnalazioni di phishing guardano i responsabili del programma, come la segnalazione torna alla persona e i numeri per il comitato.
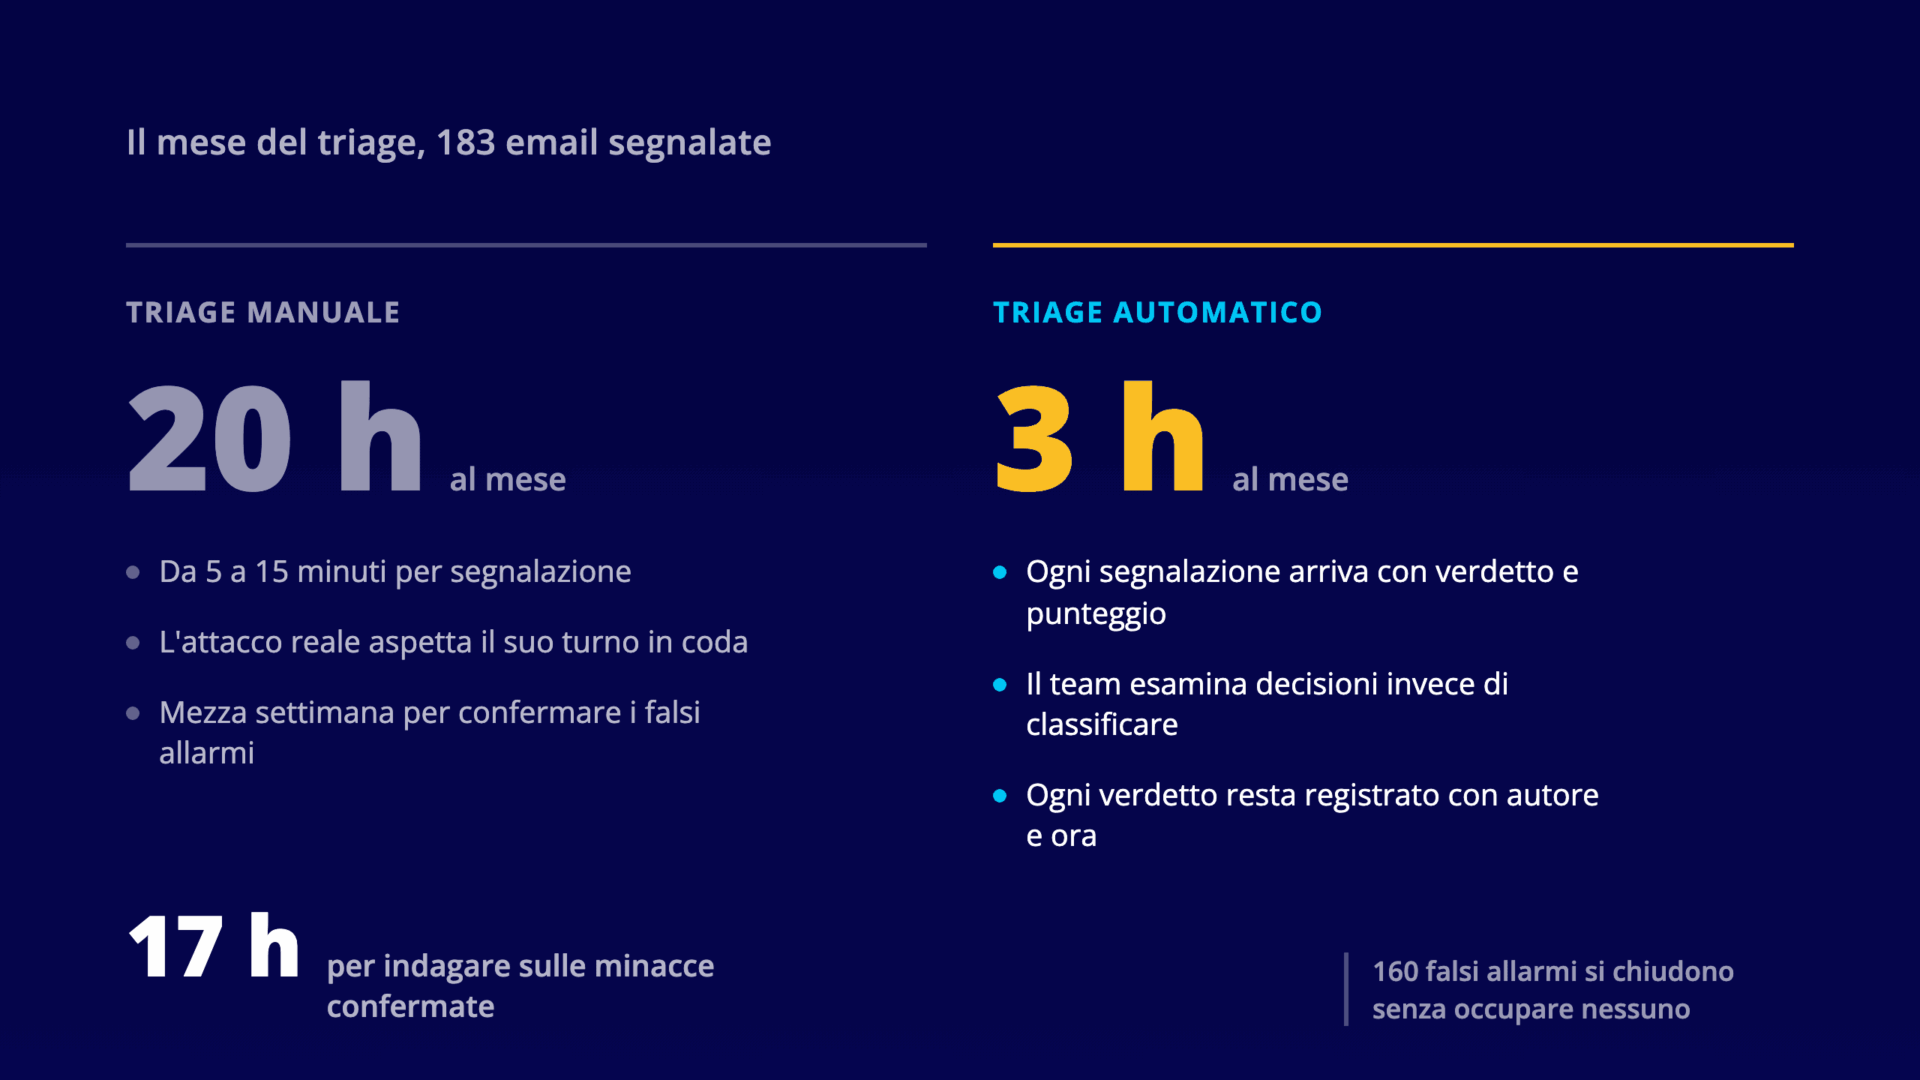
Quanto tempo richiede classificare a mano le email segnalate, quale lavoro resta quando il triage è automatico e chi ha l’ultima parola sul verdetto.