Quali metriche delle segnalazioni di phishing guardano i responsabili del programma, come la segnalazione torna alla persona e i numeri per il comitato.
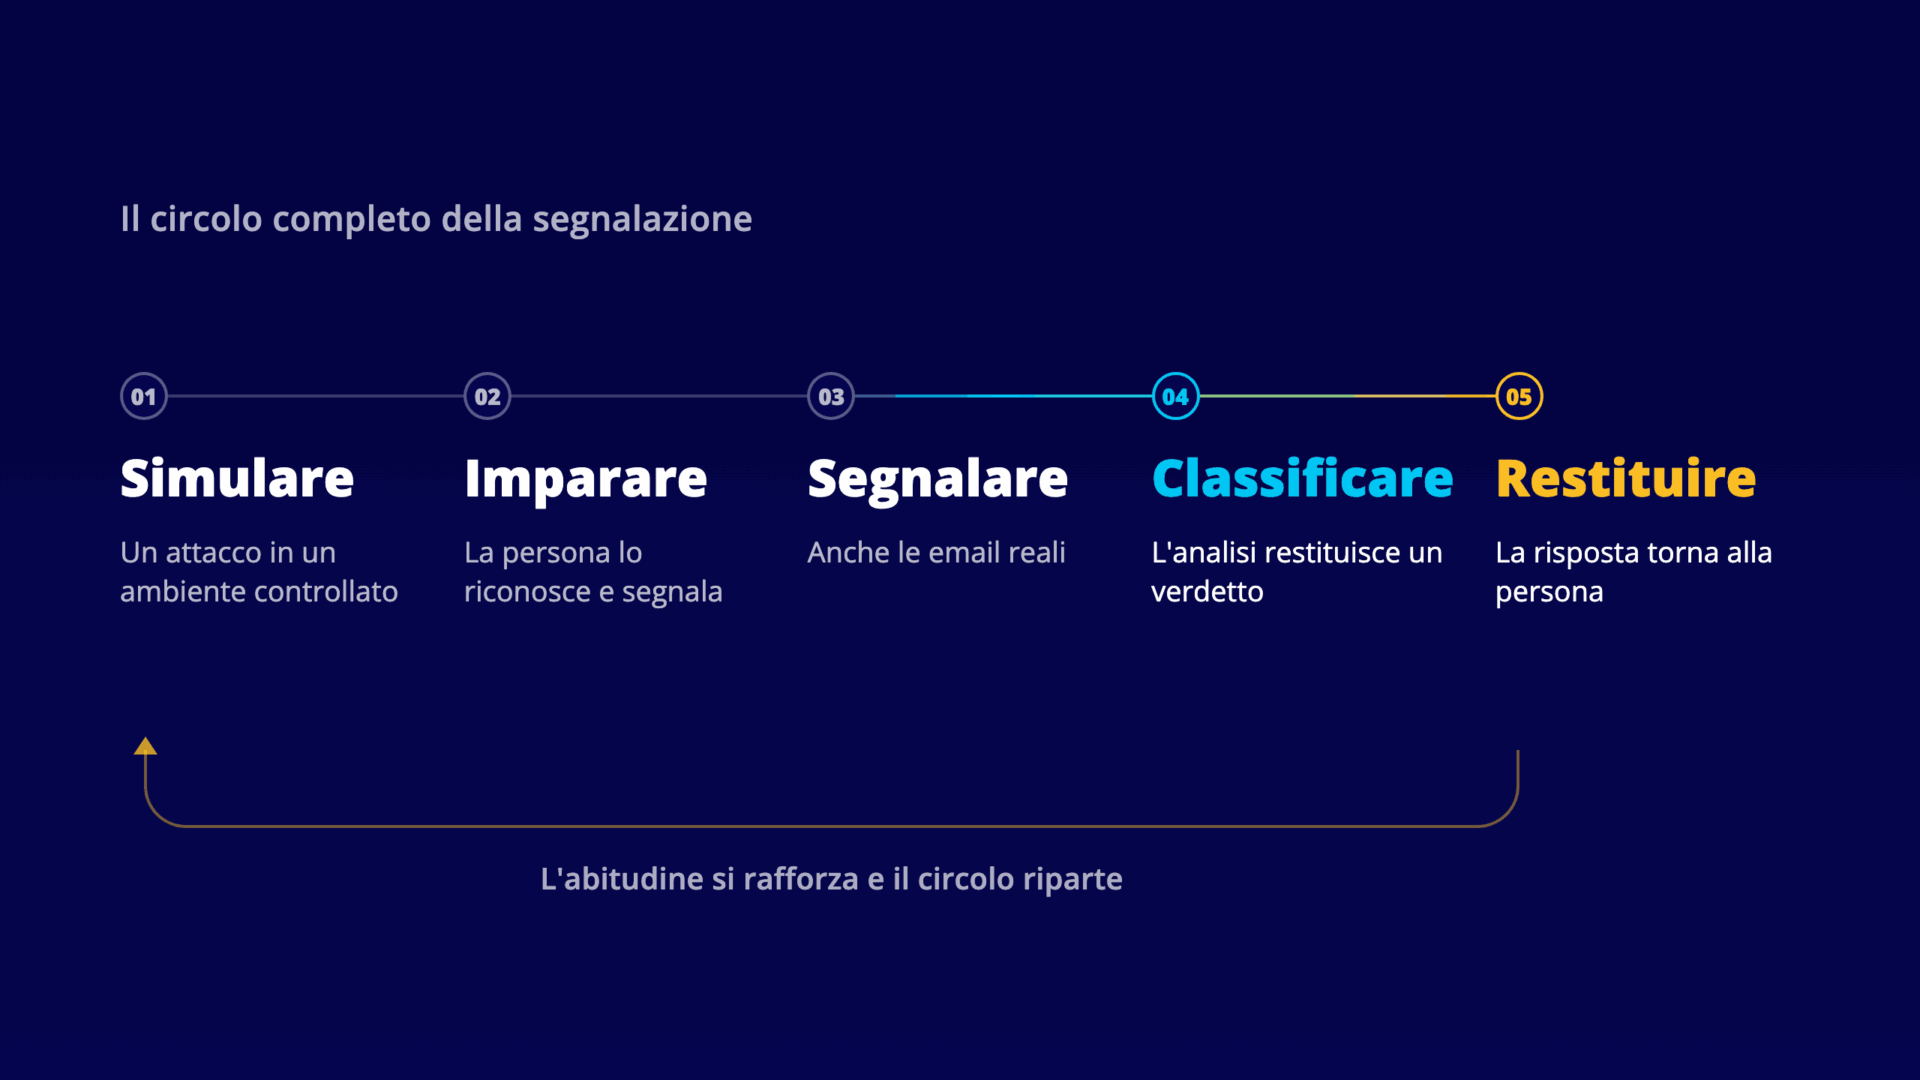

Quali metriche delle segnalazioni di phishing guardano i responsabili del programma, come la segnalazione torna alla persona e i numeri per il comitato.
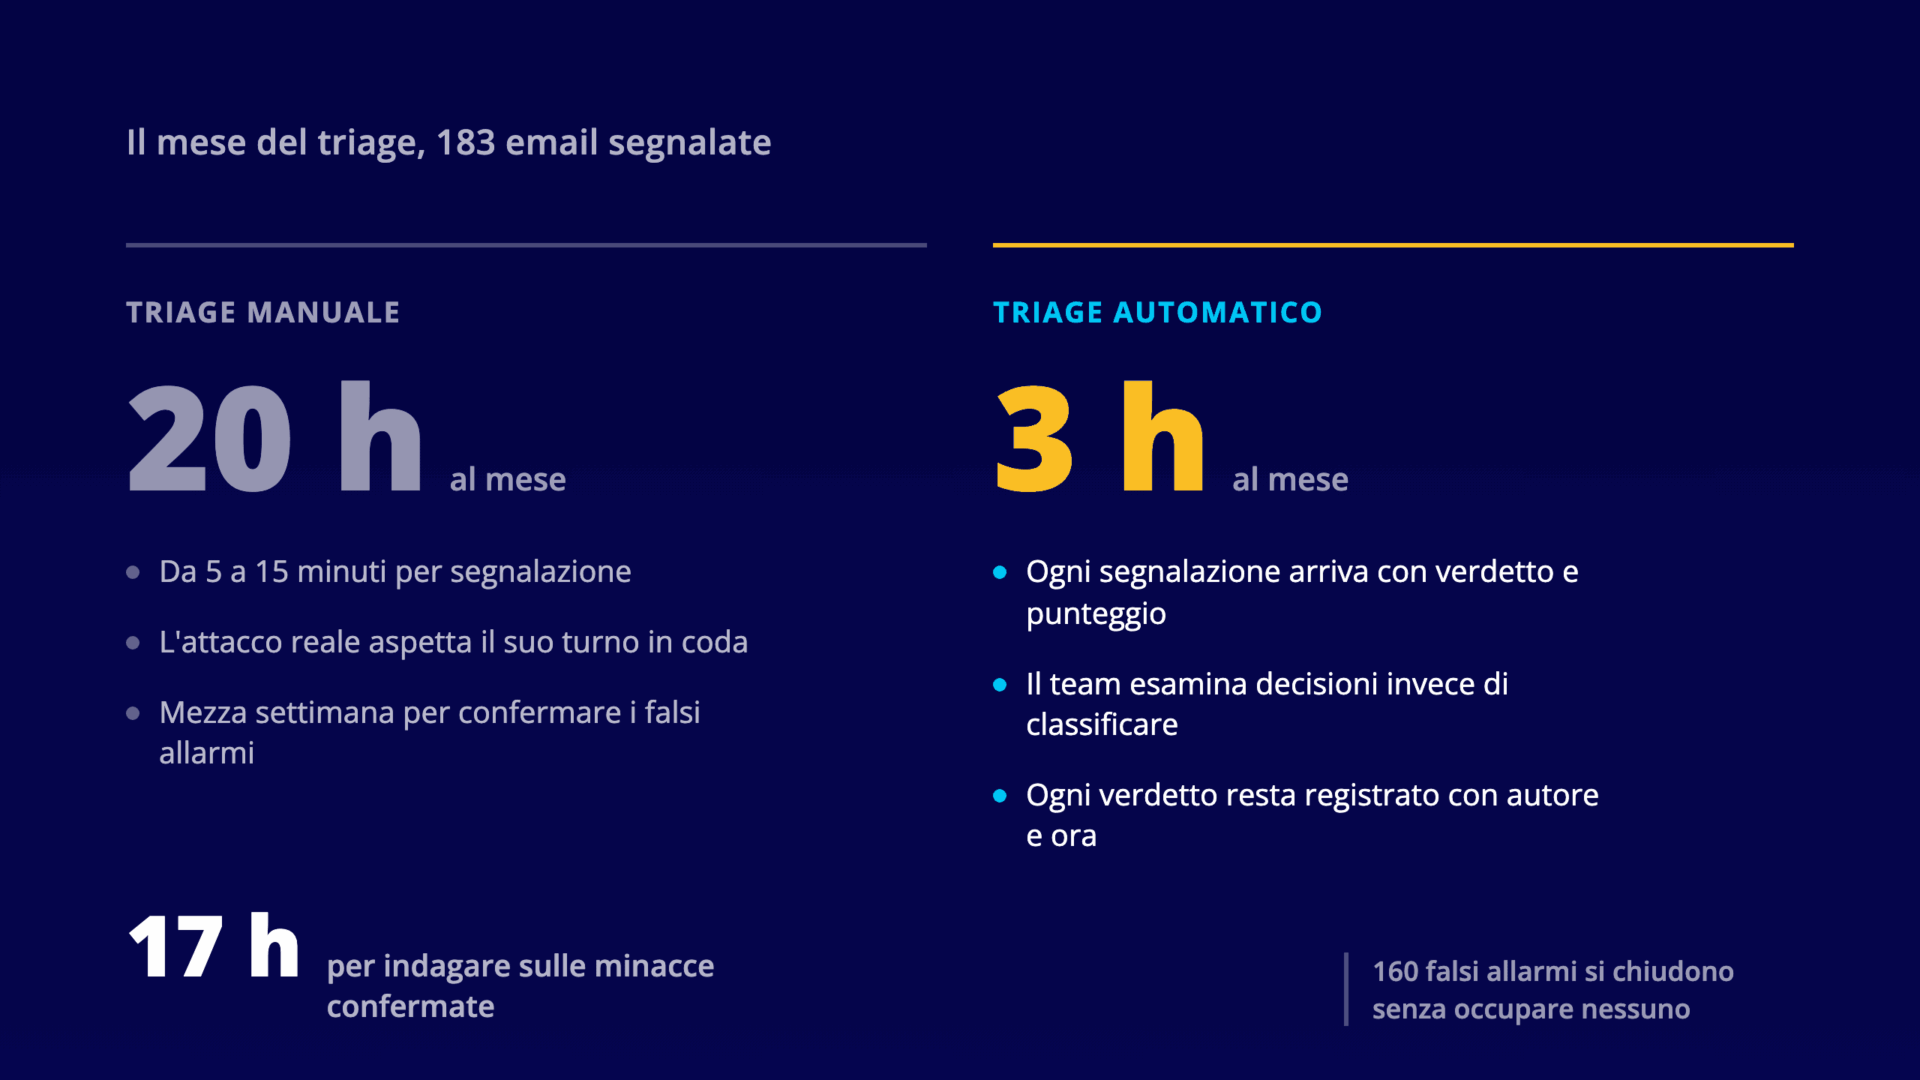
Quanto tempo richiede classificare a mano le email segnalate, quale lavoro resta quando il triage è automatico e chi ha l’ultima parola sul verdetto.
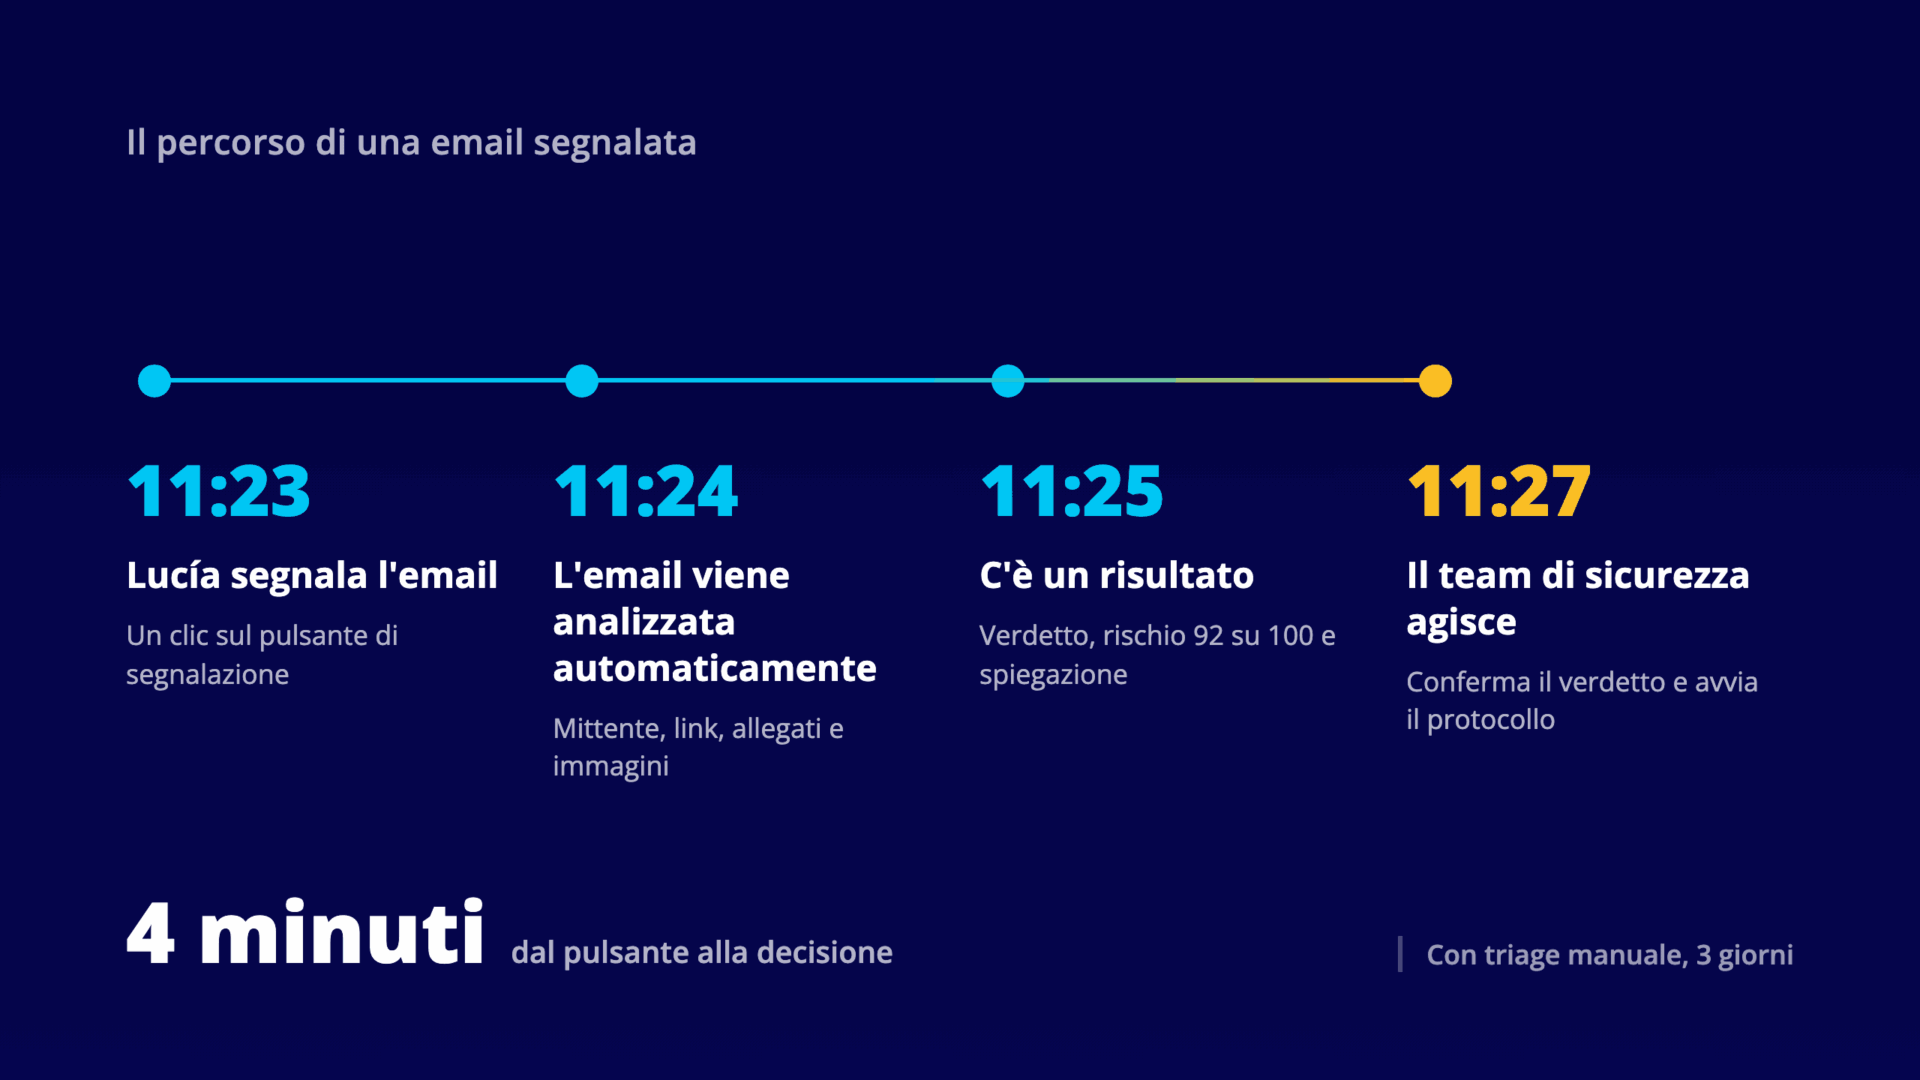
L’analisi automatica delle email segnalate, passo per passo. Cosa viene verificato, cosa riceve il team di sicurezza e quanto dura il percorso.
L’automation bias compare quando un livello di IA si pronuncia prima della persona. Cosa dicono i dati e quali decisioni cambiano nel programma.
Un’abitudine di segnalare email sospette senza risposta si spegne da sola. Come progettare la conseguenza di una segnalazione per chiudere il circuito.
Le segnalazioni di email sospette crescono con il programma di Cybersecurity awareness, e con loro la coda di triage. Quanto costa far attendere un attacco vero.
La consegna delle simulazioni di phishing e il pixel di tracciamento decidono quanto del tuo tasso di click misura le persone e quanto misura il tuo ambiente.
Cos’è il qrishing (phishing tramite QR), come funziona, perché i filtri email non lo vedono e come simularlo per misurare il rischio reale nella tua organizzazione.