Quali metriche delle segnalazioni di phishing guardano i responsabili del programma, come la segnalazione torna alla persona e i numeri per il comitato.
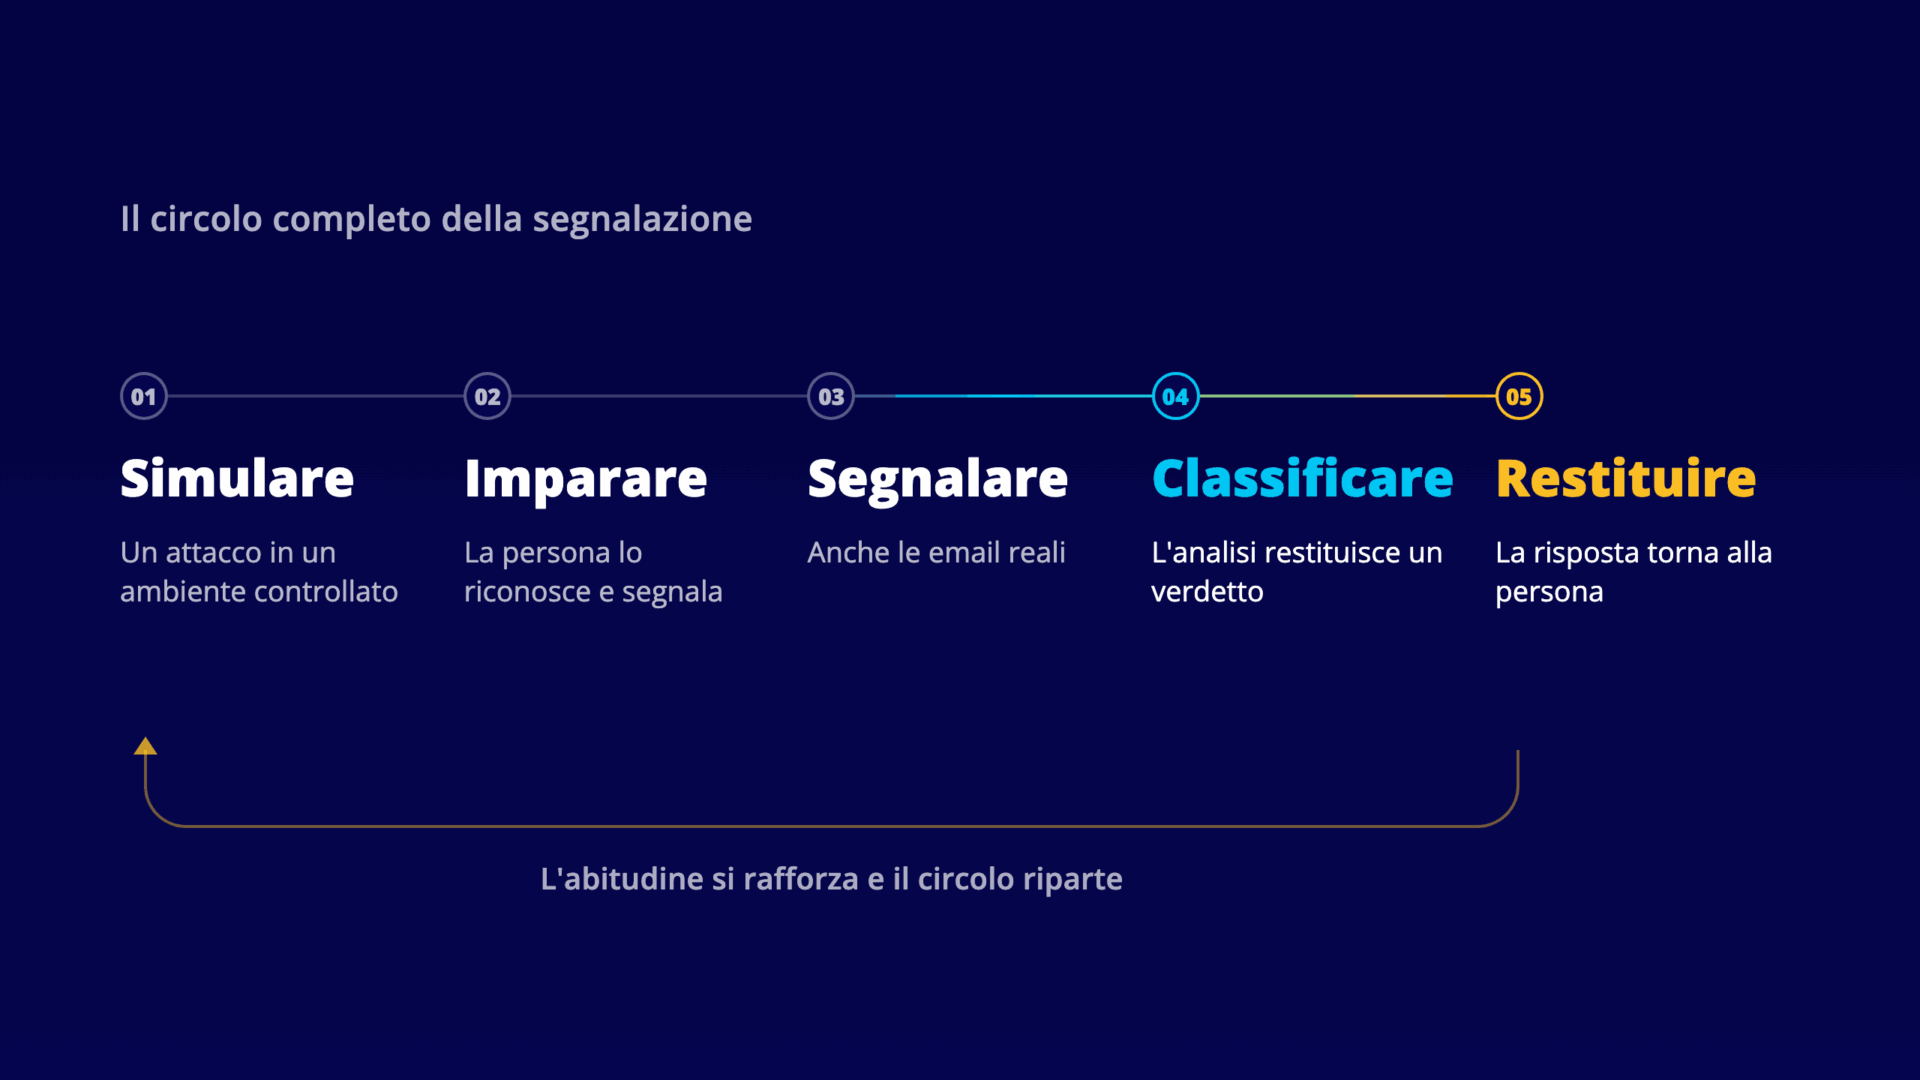

Quali metriche delle segnalazioni di phishing guardano i responsabili del programma, come la segnalazione torna alla persona e i numeri per il comitato.
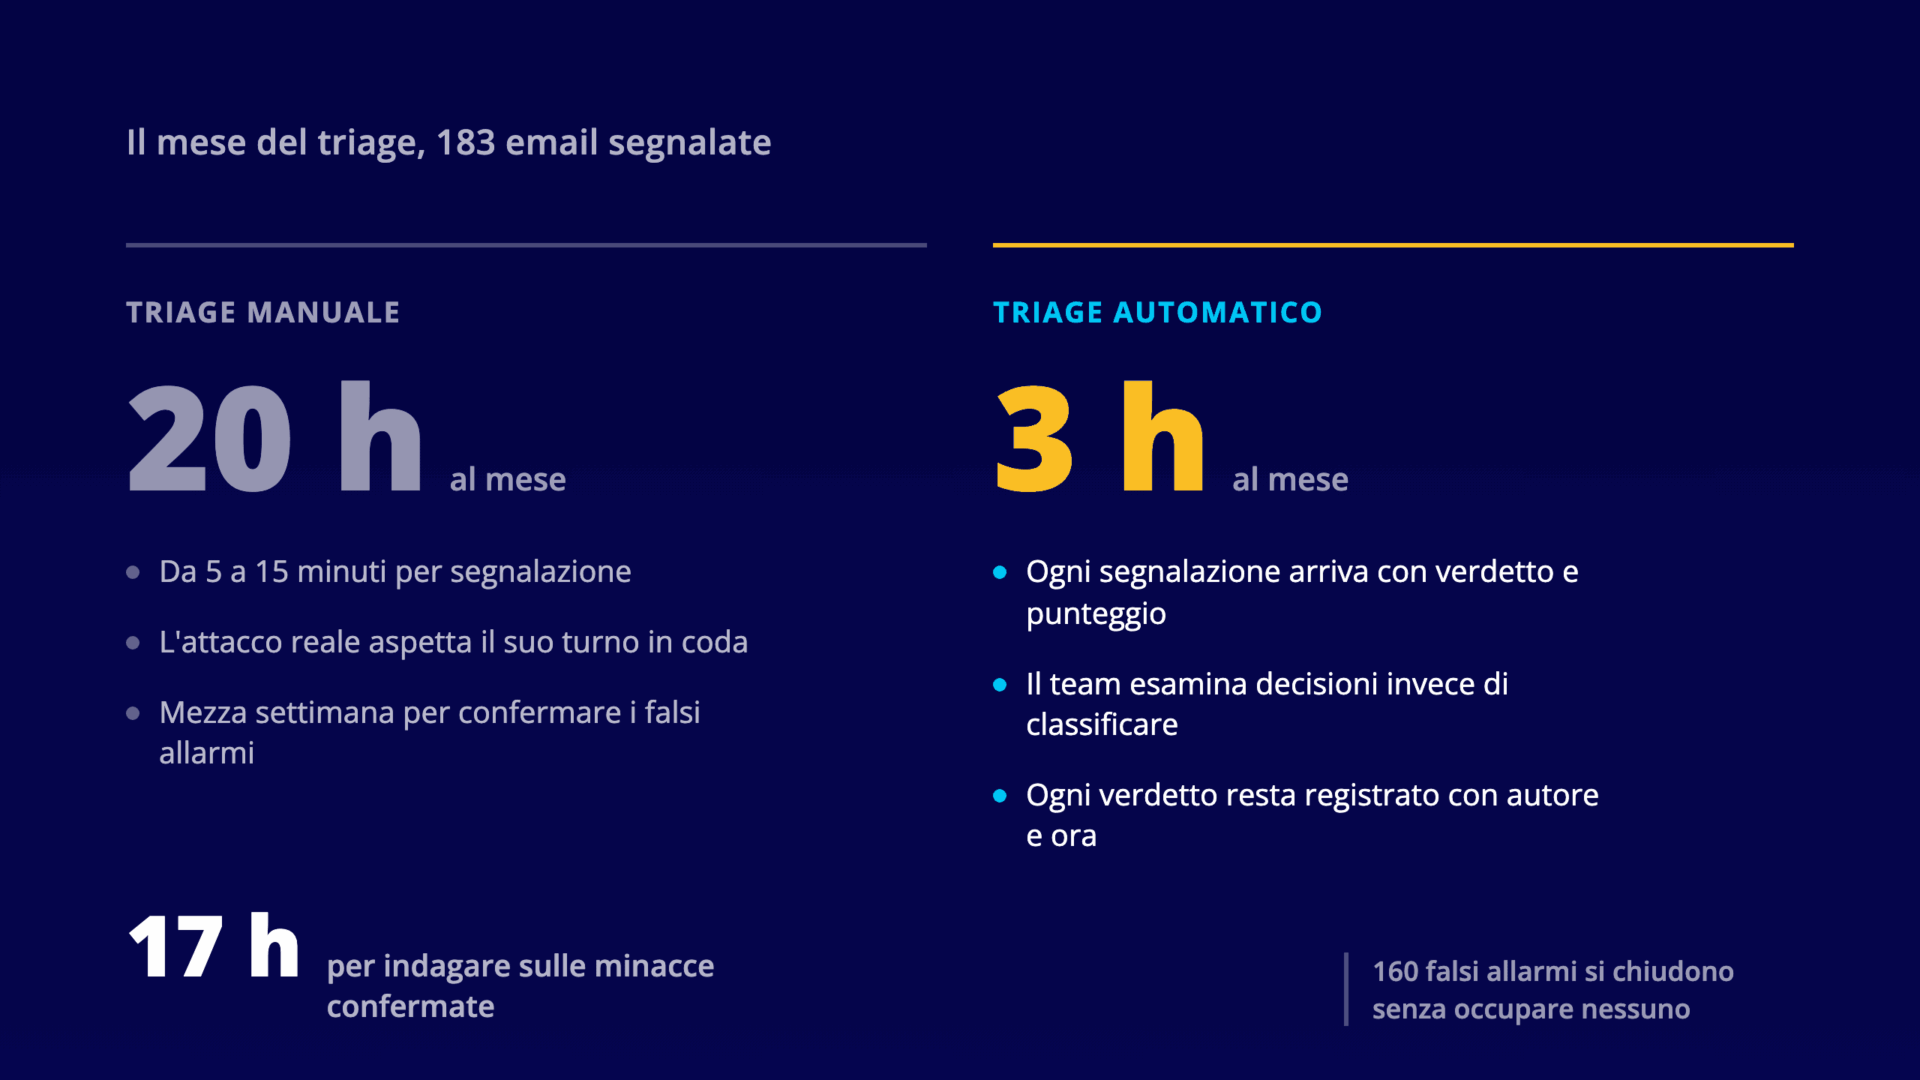
Quanto tempo richiede classificare a mano le email segnalate, quale lavoro resta quando il triage è automatico e chi ha l’ultima parola sul verdetto.
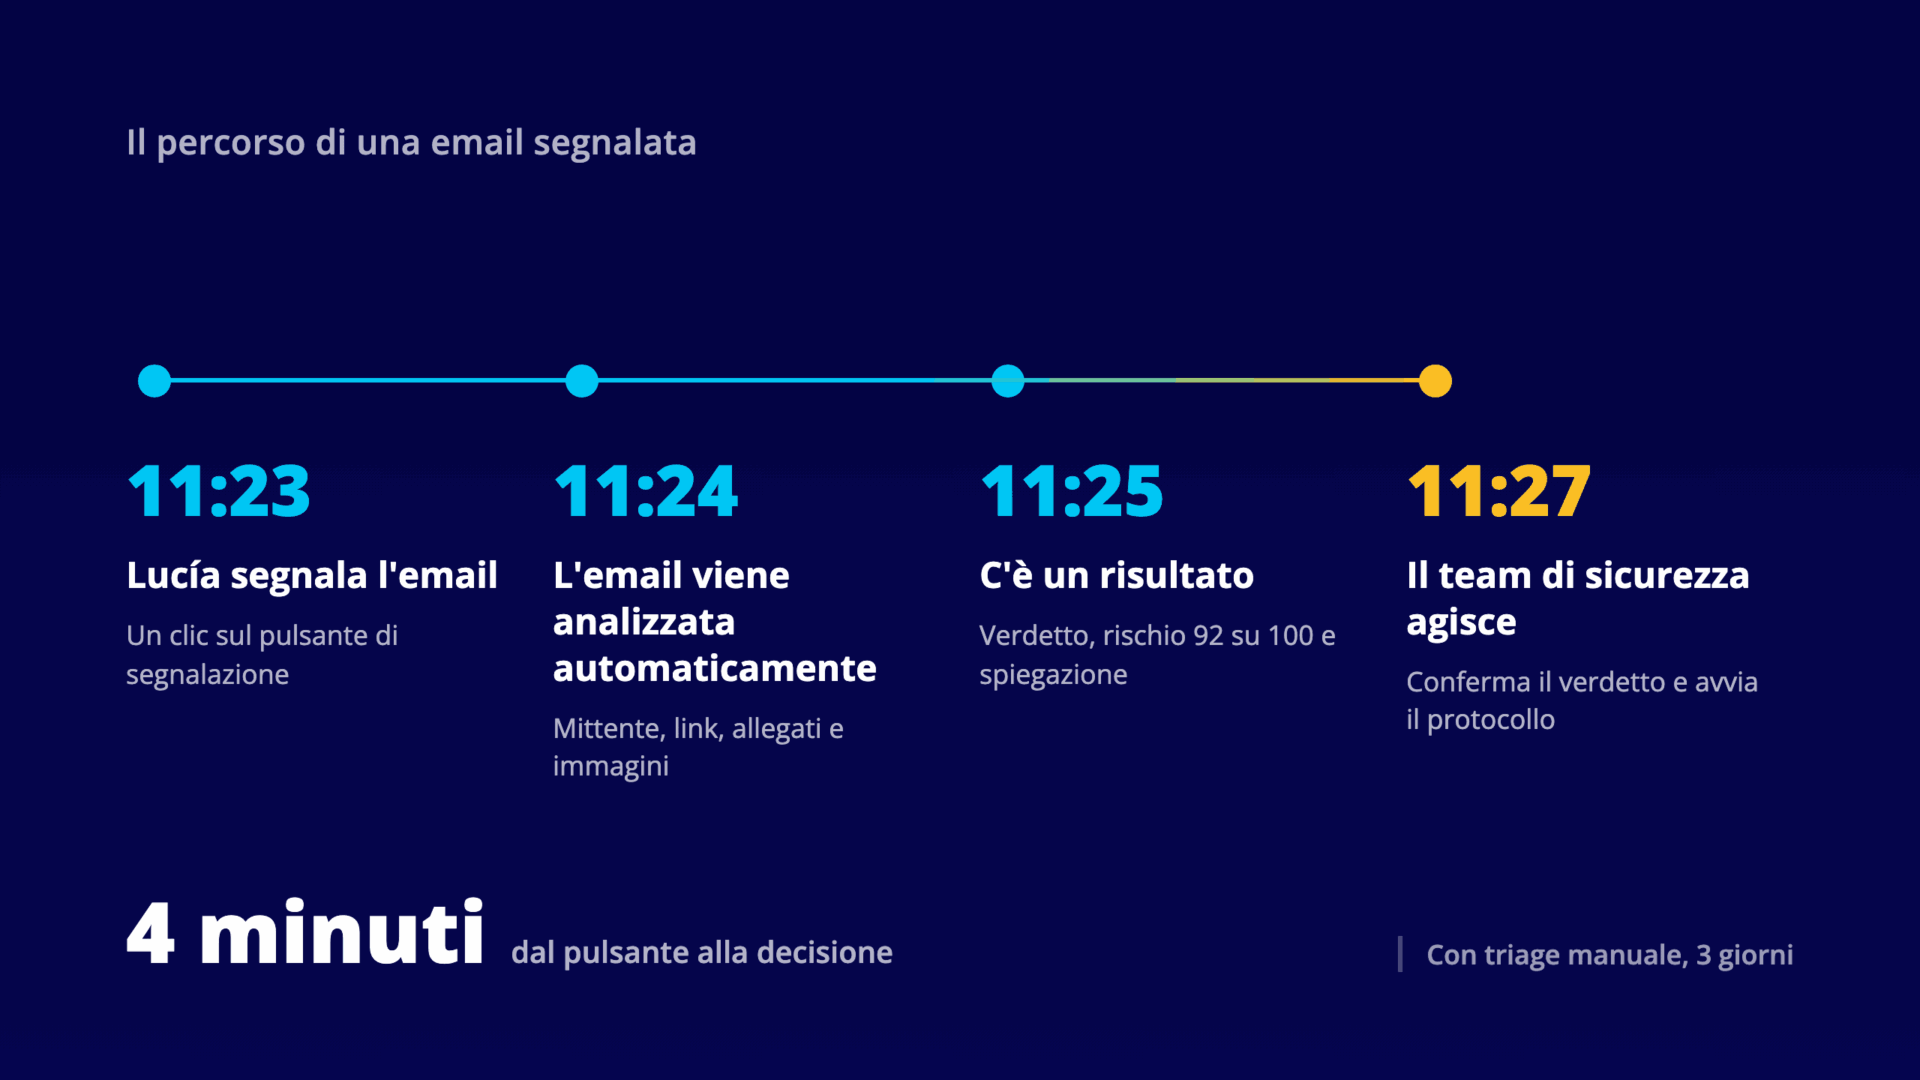
L’analisi automatica delle email segnalate, passo per passo. Cosa viene verificato, cosa riceve il team di sicurezza e quanto dura il percorso.
Un’abitudine di segnalare email sospette senza risposta si spegne da sola. Come progettare la conseguenza di una segnalazione per chiudere il circuito.
Le segnalazioni di email sospette crescono con il programma di Cybersecurity awareness, e con loro la coda di triage. Quanto costa far attendere un attacco vero.
Come verificare la maturità di una piattaforma leggendo lo storico pubblico delle versioni, quali quattro segnali guardare e cosa emerge su SMARTFENSE.
Cosa definisce la gestione del rischio umano, perché un singolo strumento non basta e come si costruisce uno strato alla volta, con le date.
La scadenza della formazione e i nuovi assunti spostano la tua conformità tutto l’anno. Come un piano li assorbe da solo, senza rifare il foglio di calcolo.