Quali metriche delle segnalazioni di phishing guardano i responsabili del programma, come la segnalazione torna alla persona e i numeri per il comitato.
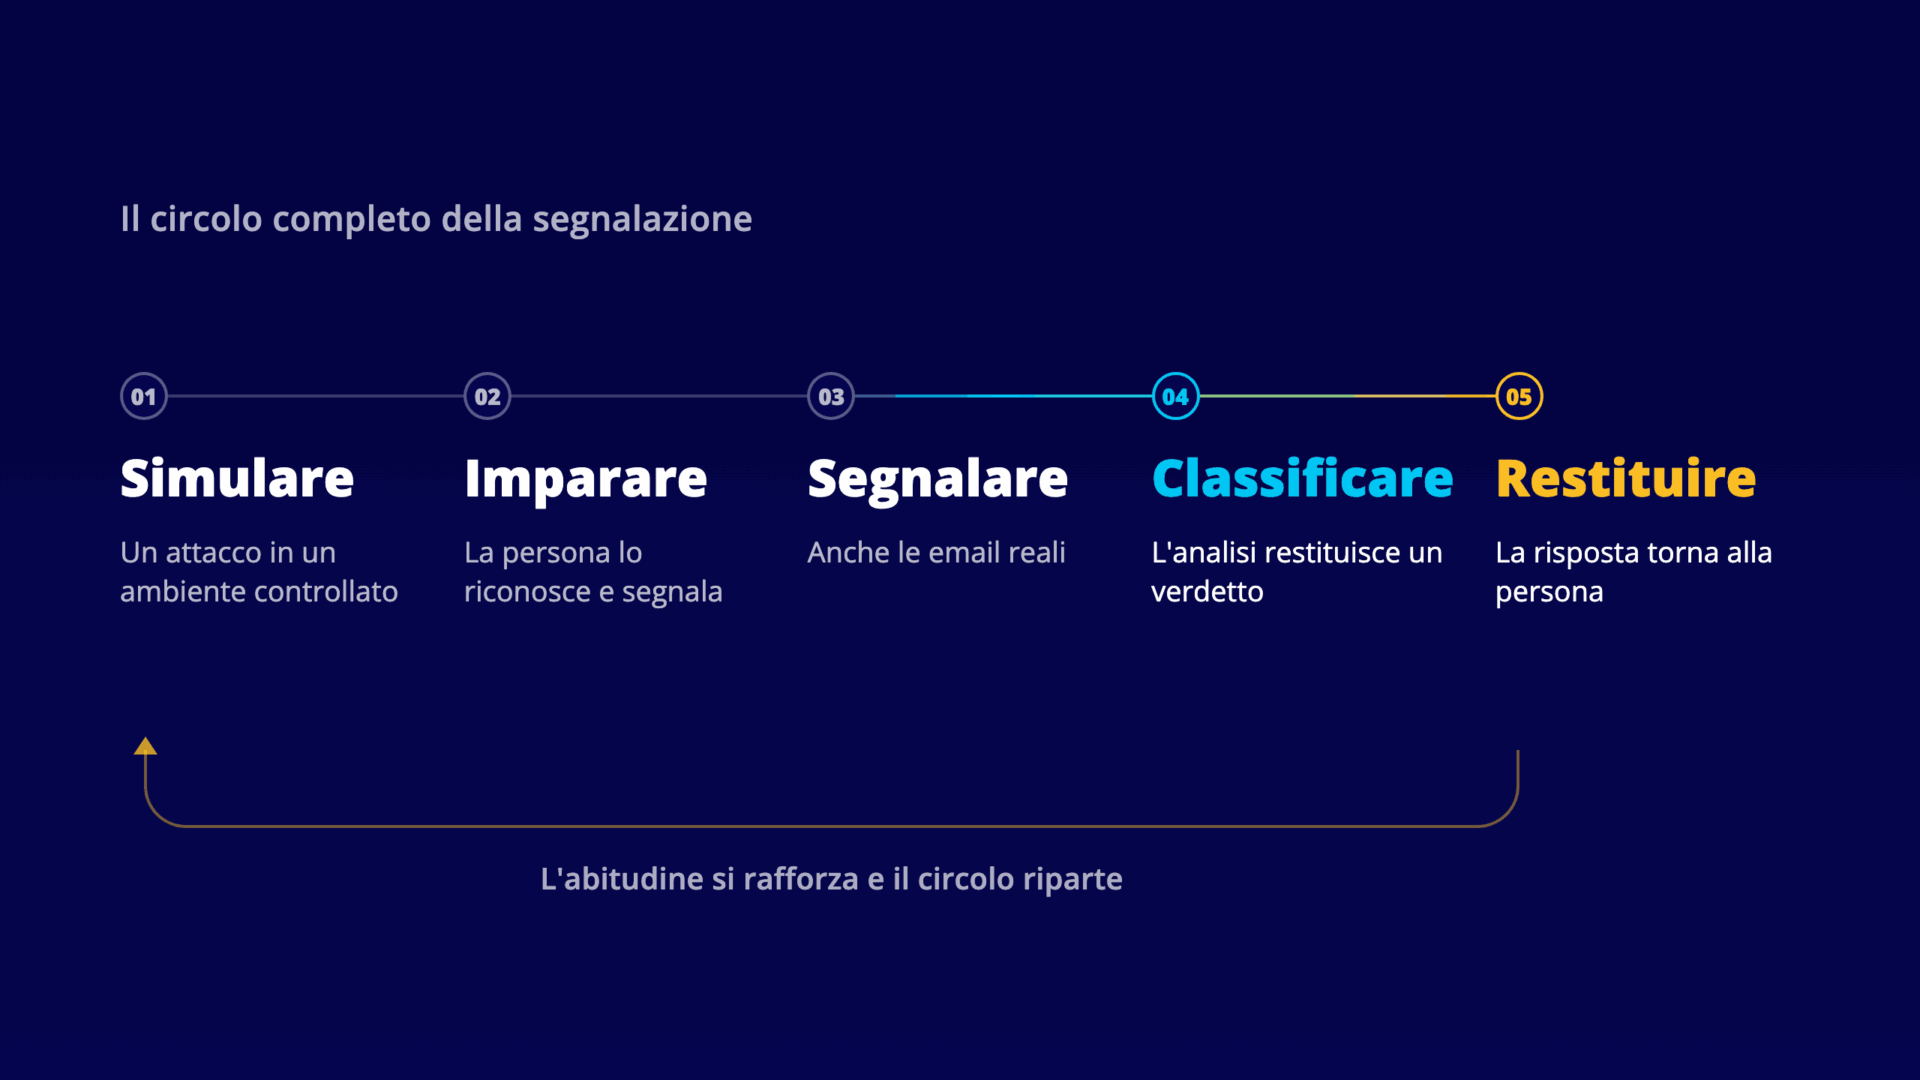

Quali metriche delle segnalazioni di phishing guardano i responsabili del programma, come la segnalazione torna alla persona e i numeri per il comitato.
L’autoefficacia predice il comportamento sicuro meglio della conoscenza e nessuna dashboard la registra. Cosa dice l’evidenza e cosa può decidere il programma.
L’inserimento sulla sicurezza cade lo stesso giorno del contratto e degli accessi. Cosa lasciare il primo giorno e cosa rende di più nel primo mese.
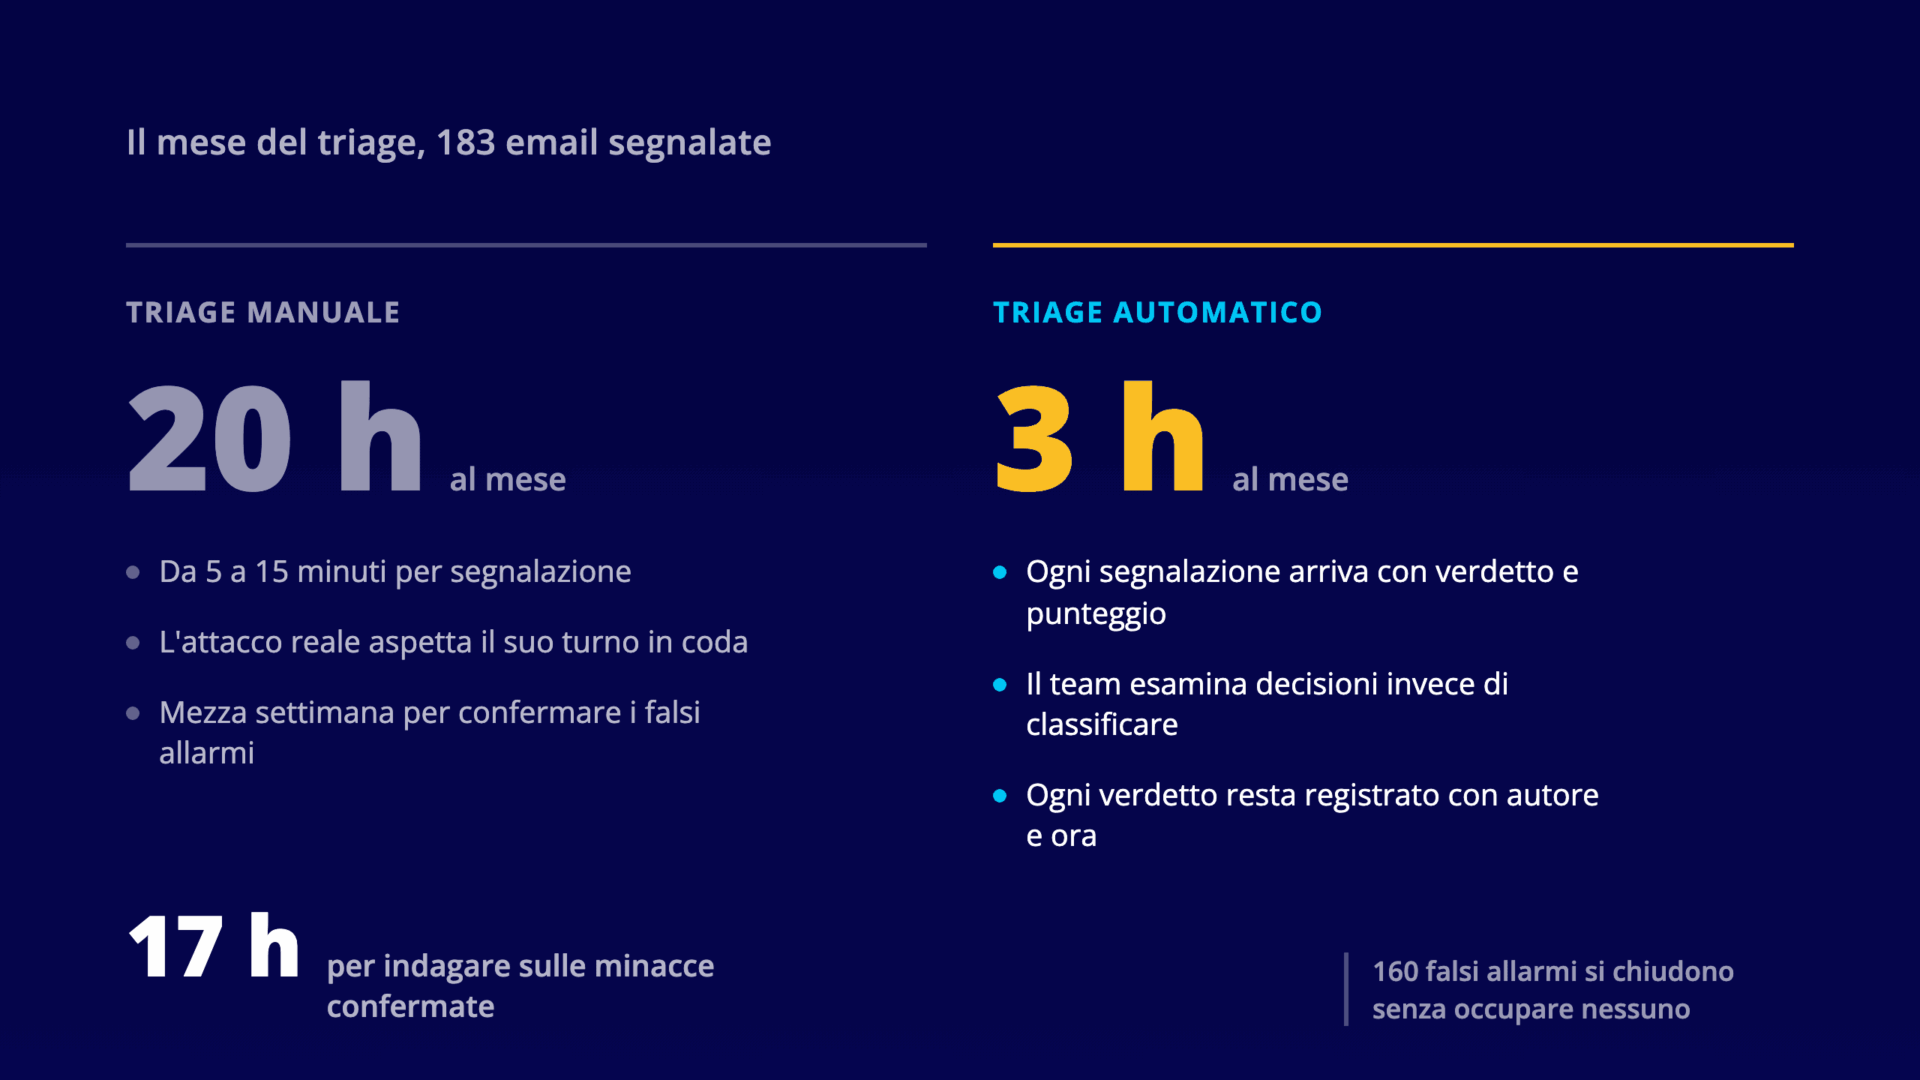
Quanto tempo richiede classificare a mano le email segnalate, quale lavoro resta quando il triage è automatico e chi ha l’ultima parola sul verdetto.
Il tempo che passa dalla firma di un programma di Cybersecurity awareness al primo invio non dipende dalla piattaforma, ma da tre decisioni interne.
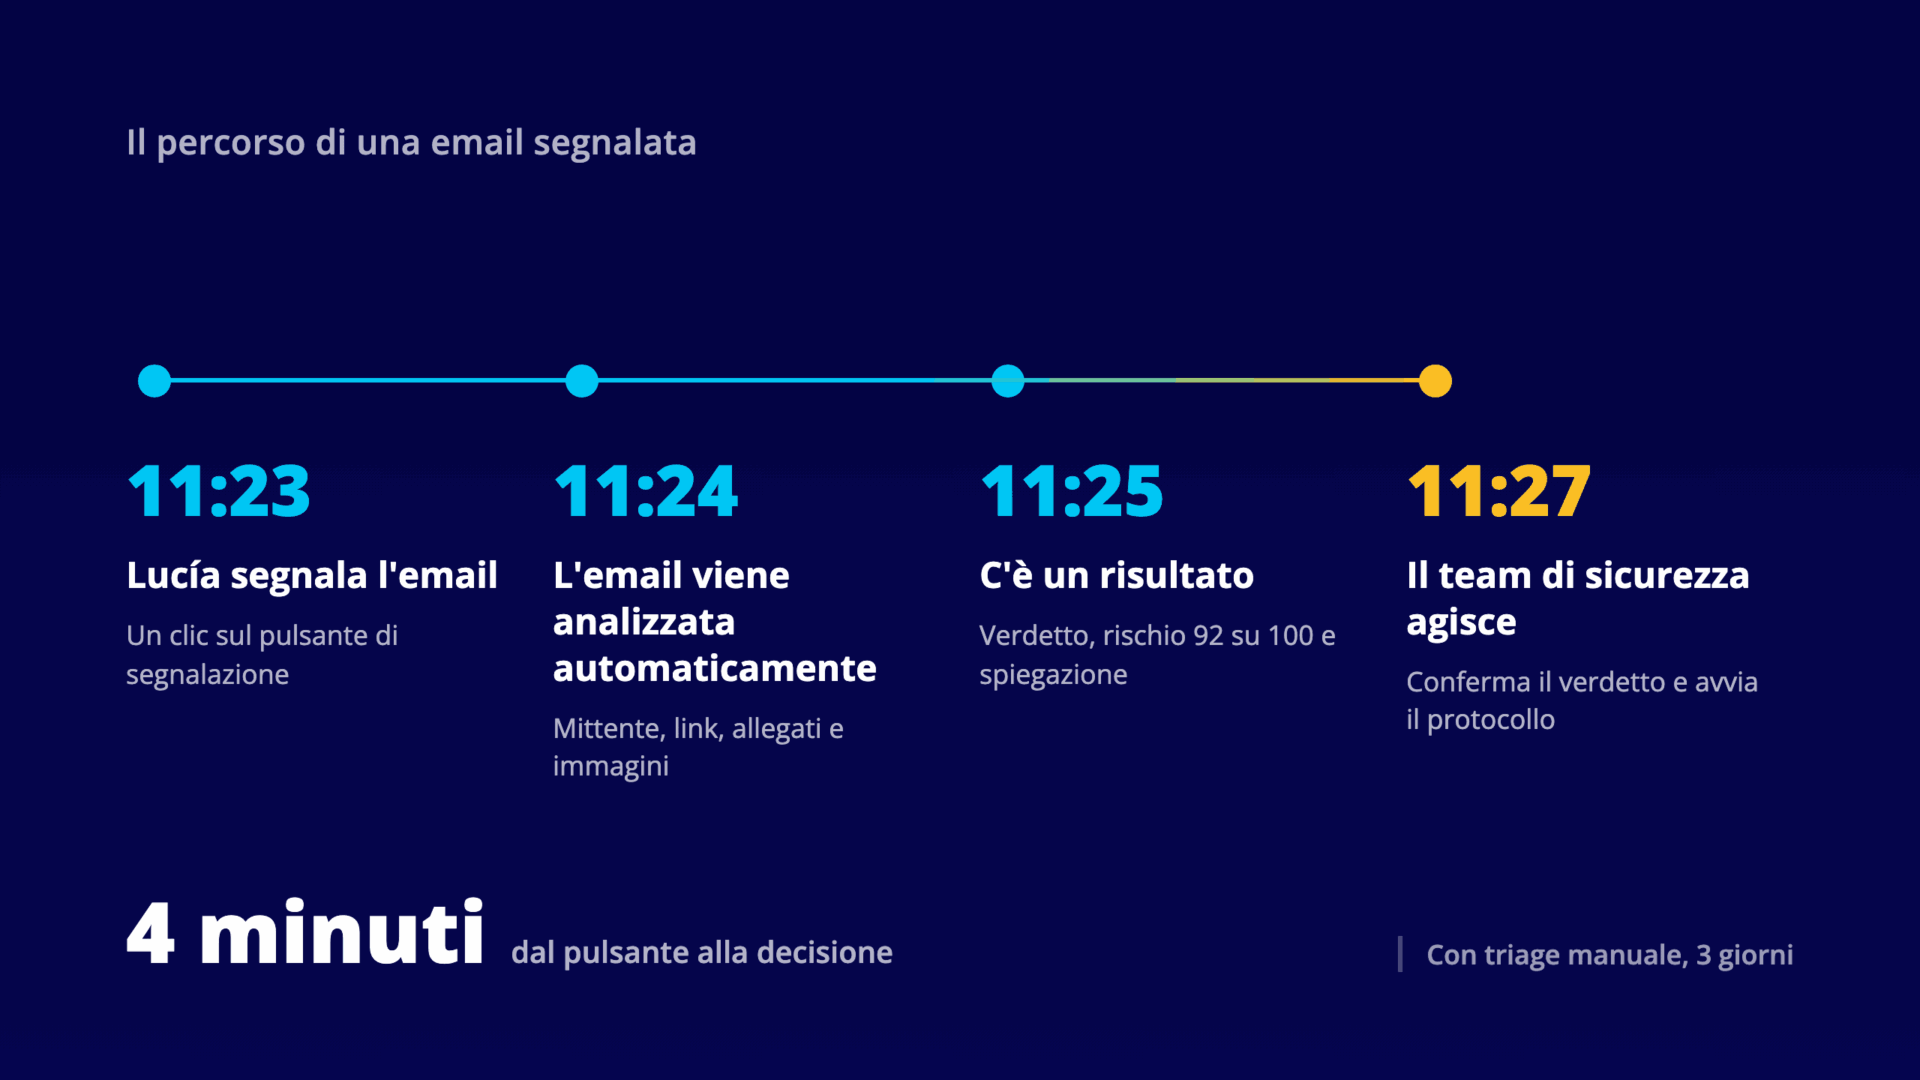
L’analisi automatica delle email segnalate, passo per passo. Cosa viene verificato, cosa riceve il team di sicurezza e quanto dura il percorso.
L’automation bias compare quando un livello di IA si pronuncia prima della persona. Cosa dicono i dati e quali decisioni cambiano nel programma.
Quando un programma di Cybersecurity awareness compie due anni la novità smette di lavorare. Quali formati ruotare, cosa lasciare fermo e come pianificare l’anno.