
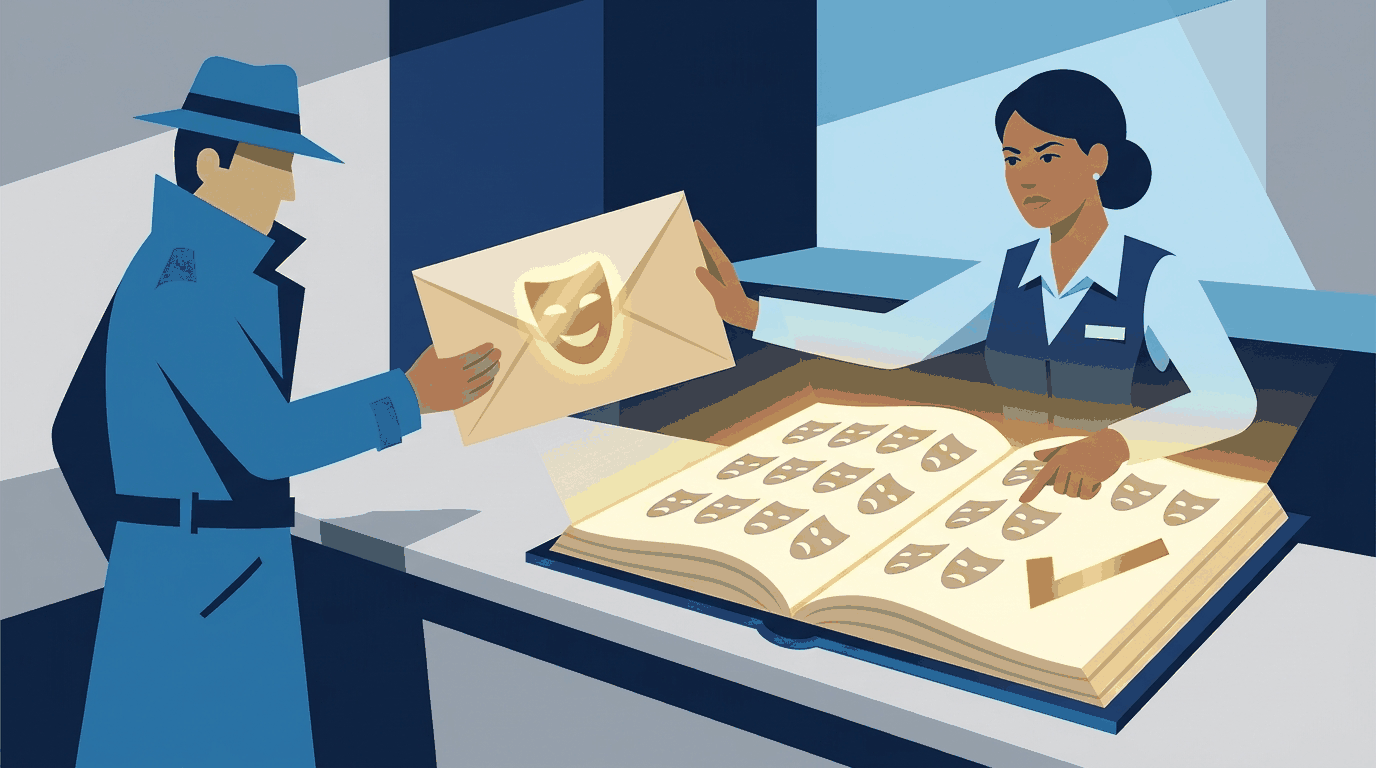
Desde 15 de setembro de 2026, os operadores espanhóis bloqueiam qualquer SMS cujo remetente alfanumérico não conste inscrito no Registo de Alias da CNMC (Comissão Nacional dos Mercados e da Concorrência). A resposta curta à pergunta do título é que uma simulação de smishing que se faça passar por um terceiro deixou de ser viável em Espanha, e que uma de vishing opera numa margem bastante mais estreita do que se costuma supor.
Para efeitos desta análise, consideraremos que uma simulação de smishing (fraude por mensagem de texto) ou de vishing (fraude por chamada de voz) é aquele exercício de sensibilização que envia uma mensagem ou efetua uma chamada apresentando uma identidade diferente da real, com o objetivo de medir a reação e o conhecimento das pessoas de uma organização. Durante anos essa definição descreveu uma boa prática. Hoje descreve também a conduta que a legislação espanhola persegue.
O que obriga a bloquear a legislação espanhola?
A Ordem TDF/149/2025, de 12 de fevereiro, publicada no Diário Oficial espanhol a 15 de fevereiro de 2025, estabelece medidas para combater as burlas de usurpação de identidade através de chamadas telefónicas e mensagens de texto fraudulentas. Impõe aos operadores quatro obrigações distintas, com calendários distintos. Confundi-las entre si é o erro mais frequente ao analisar o impacto sobre os exercícios de sensibilização.
| Obrigação | Artigo | Com efeitos desde |
|---|---|---|
| Bloqueio de chamadas com CLI vazio ou com numeração espanhola não atribuída, consignada ou adjudicada | Art. 4 | 7 de março de 2025 |
| Bloqueio de chamadas internacionais que apresentem numeração espanhola, salvo roaming | Art. 5.1 | Junho de 2025 |
| Proibição de usar numeração móvel para apoio ao cliente e chamadas comerciais não solicitadas | Art. 9 | Junho de 2025 |
| Bloqueio de SMS, MMS e RCS com alias não inscrito ou emitidos por fornecedores não habilitados | Arts. 7.2 e 8 | 15 de setembro de 2026 |
O procedimento de inscrição não consta da Ordem. É desenvolvido pela Circular 1/2026, de 18 de março, da CNMC, publicada no Diário Oficial a 27 de março e alterada depois pela Circular 2/2026, que ajustou o calendário e o regime de carregamento massivo de titulares.
Convém esclarecer que o prefixo 400 não nasce desta Ordem, ainda que seja citado frequentemente a par dela. Provém da Lei 10/2025 dos serviços de apoio ao cliente e da resolução de 14 de abril de 2026 da Secretaria de Estado das Telecomunicações e Infraestruturas Digitais, que fixa um prazo de seis meses desde a sua entrada em vigor e termina a 17 de outubro de 2026. A partir dessa data as chamadas comerciais só poderão ser efetuadas a partir do intervalo 400.
O bloqueio das que não o usem consta do anúncio do Ministério aquando da aprovação; o texto não o impõe aos operadores.
O objetivo de todo este edifício normativo é legítimo e necessário, e travar a fraude por usurpação de identidade beneficia qualquer organização que opere em Espanha. Vale a pena olhar, no entanto, para o que a norma não fez. Podendo prever exceções para as mensagens que tenham por destino a sensibilização do utilizador final, uma possibilidade jurídica que estava em cima da mesa, não as regulou. Não existe portanto uma salvaguarda formativa a invocar.
Espanha não é um caso isolado. A Itália percorreu o mesmo caminho com anos de avanço: a sua base de dados de alias para SMS funciona desde a Delibera 12/23/CIR, de maio de 2023, e o filtro contra a falsificação do identificador de chamada da Delibera 106/25/CONS bloqueia chamadas de rede fixa desde 19 de agosto de 2025 e de rede móvel desde 19 de novembro.
A AGCOM comunicou que entre 19 e 30 de novembro de 2025 foram bloqueadas 49,3 milhões de chamadas com numeração móvel italiana falsificada, cerca de 56% das recebidas com esse tipo de numeração. O calendário muda de um país para outro. A direção regulatória é a mesma.
Porque é que uma simulação de smishing não pode inscrever o seu alias?
O artigo quinto da Circular 1/2026 exige comprovar, mediante uma declaração sob compromisso de honra, uma ligação legítima do alias a algum destes elementos: uma marca registada junto do OEPM ou do EUIPO, um nome comercial, a denominação social inscrita no Registo Comercial, um domínio de internet registado ou outros registos públicos equivalentes.
Aí se esgota a discussão. Nem a organização que contrata o exercício nem o fornecedor que o executa mantêm qualquer ligação à marca da instituição bancária, da empresa de encomendas ou do organismo que o cenário pretende representar, por muito real que seja a relação comercial com essa entidade. Ser cliente de um banco não confere qualquer direito sobre o seu nome.
A partir dessa data, o envio de uma campanha poderia enquadrar-se num destes dois cenários, e nenhum deles é bom.
- A mensagem é bloqueada no próprio operador antes de alcançar a pessoa destinatária, o que obstaculiza a realização do exercício e deixa a medição desprovida de significado.
- A mensagem chega ao destino usando uma identidade não autorizada, o que expõe quem a executa e quem a contrata a um litígio por uso indevido de marca ou por concorrência desleal.
Entendemos que cada organização deve avaliar por si mesma se esse nível de risco, jurídico, operacional e reputacional, lhe é aceitável. O que não parece razoável é assumi-lo sem saber que existe.
O vishing fica na mesma situação do smishing?
Não exatamente, e a diferença importa. Para as chamadas de voz não existe um registo equivalente ao de alias. O filtro é o identificador de linha chamadora ou CLI, que o artigo terceiro da Ordem define como o número pertencente ao assinante de quem provém a chamada, ou cujo uso tenha sido autorizado pela Secretaria de Estado. Um número alheio apresentado sem essa autorização não cabe na definição.
Na prática, o bloqueio automático abrange três hipóteses: CLI vazio, numeração espanhola não atribuída, consignada ou adjudicada, e chamadas recebidas do estrangeiro que apresentem numeração espanhola fora dos casos de roaming. Esta última hipótese abrange boa parte dos exercícios de vishing, uma vez que costumam ser efetuados a partir de plataformas alojadas fora de Espanha.
Fazer-se passar, a partir de território espanhol, pelo número real e já consignado de um terceiro não é apanhado por esse filtro automático. Tão-pouco constitui um CLI legítimo nos termos da Ordem, e a exposição perante a entidade representada por uso da sua marca é idêntica à do smishing. A margem existe, mas é mais estreita do que se crê, e não depende de uma decisão técnica mas de uma avaliação jurídica.
O que se pode fazer dentro da lei?
Medir a suscetibilidade das pessoas perante o smishing e o vishing continua a ser um objetivo legítimo e valioso. O problema não é avaliar, mas o modo como se avalia. Dentro do quadro vigente restam dois caminhos viáveis.
Usar a identidade real da própria organização. A legislação permite inscrever o alias próprio, incluindo um secundário do tipo ACME RH ou ACME SEC, e habilitar no registo o fornecedor que enviará as mensagens em seu nome, mediante autorização expressa do titular. O alias admite entre 3 e 11 caracteres e não pode ser composto apenas por números, o que obriga a abreviar mais do que muitas organizações esperam.
O exercício mantém a sua credibilidade, uma vez que chega a partir do nome real do empregador, e permanece dentro da lei. Por esta via só podem ser enviadas simulações provenientes da própria organização.
Obter autorização expressa da entidade envolvida, quando o cenário realmente o exija. É a única forma de reproduzir com fidelidade um caso do tipo “o teu banco está a ligar-te”, e requer a cooperação direta dessa entidade, não uma simples relação comercial com ela. Sem essa autorização não podem ser entregues simulações em nome de terceiros.
O que convém perguntar a um fornecedor de sensibilização
Se a tua organização contrata ou avalia serviços de simulação de smishing ou vishing, estas são as perguntas mínimas antes de assinar.
- Sob que alias ou que numeração vão ser enviadas as mensagens ou efetuadas as chamadas da simulação?
- Esse alias está inscrito no Registo de Alias da CNMC, e em nome de quem?
- Se o cenário representa uma marca alheia, existe autorização expressa dessa entidade?
- O que acontece à campanha e à medição se o operador a bloquear a meio da execução?
- Quem assume a responsabilidade jurídica se a simulação usar uma identidade não autorizada, o fornecedor ou a minha organização?
Se não houver respostas claras a estas cinco perguntas, o risco não desapareceu. Fica do lado da organização que contrata, como risco jurídico e de conformidade, e a única coisa que acontece é que ainda não foi tornado visível.
A nossa posição
Na SMARTFENSE não oferecemos simulações de smishing nem de vishing. Não responde a uma limitação técnica, mas a uma decisão tomada perante um terreno onde hoje não existe forma de garantir em simultâneo o realismo do exercício e o cumprimento normativo sem assumir riscos legais que consideramos desnecessários para os nossos clientes. É o mesmo critério com que analisámos na altura se os perfis psicológicos em plataformas de sensibilização são legais.
Mantemos o compromisso de formar e avaliar as pessoas perante o phishing com as ferramentas de simulação da plataforma, sobre as boas práticas que defendemos há anos, e com o critério do que entendemos por uma simulação de phishing segura.
O Registo de Alias não foi desenhado a pensar nos exercícios de sensibilização, e o seu efeito sobre eles é colateral. Ainda assim, é esse registo que hoje ordena o terreno. Quem quiser continuar a medir por SMS ou por telefone em Espanha terá de o fazer a partir da sua própria identidade, ou de uma identidade emprestada com permissão. Qualquer outra alternativa deixou de ser uma decisão técnica para se tornar uma aposta jurídica.
Deixe um comentário