Que métricas do reporte de phishing olham os responsáveis do programa, como o reporte volta à pessoa e com que dois números se responde ao comité.

Que métricas do reporte de phishing olham os responsáveis do programa, como o reporte volta à pessoa e com que dois números se responde ao comité.
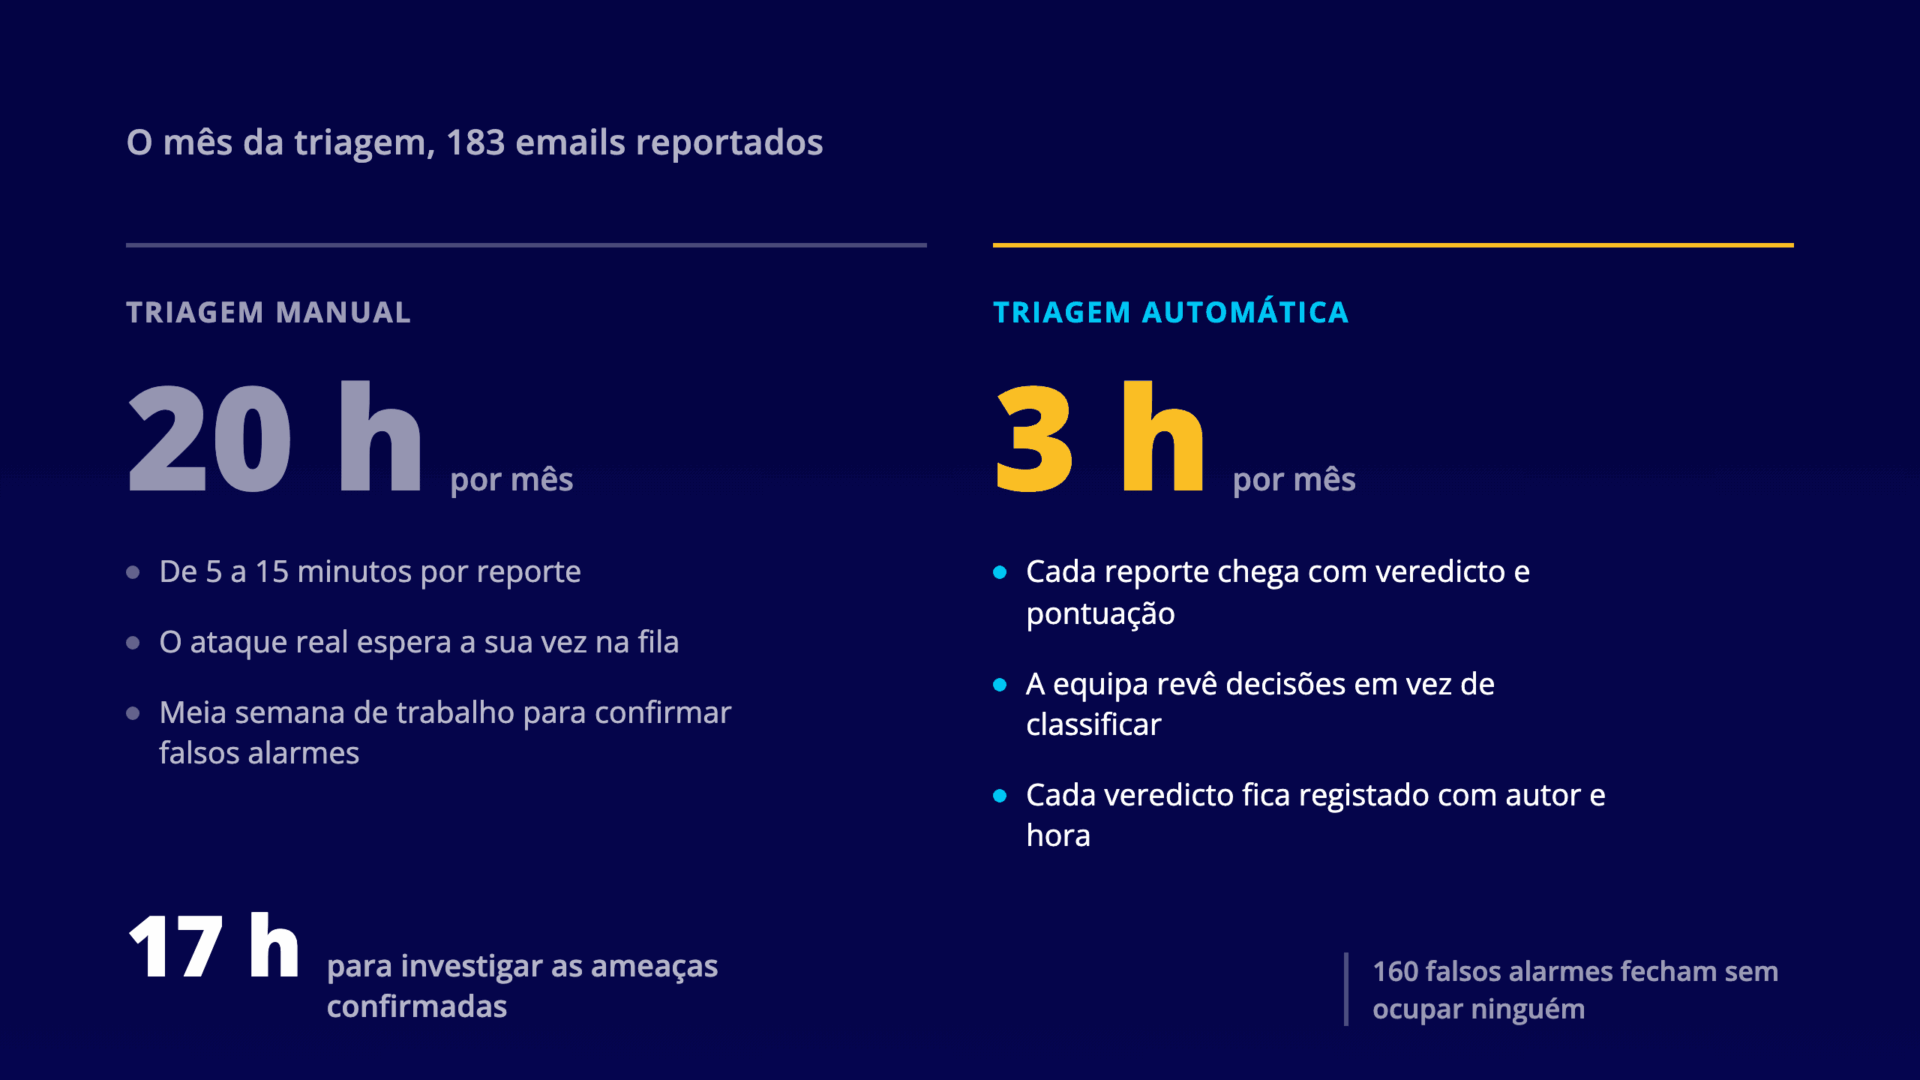
Quanto tempo consome classificar à mão os emails que a tua gente reporta, que trabalho fica quando a triagem é automática e quem tem a última palavra.
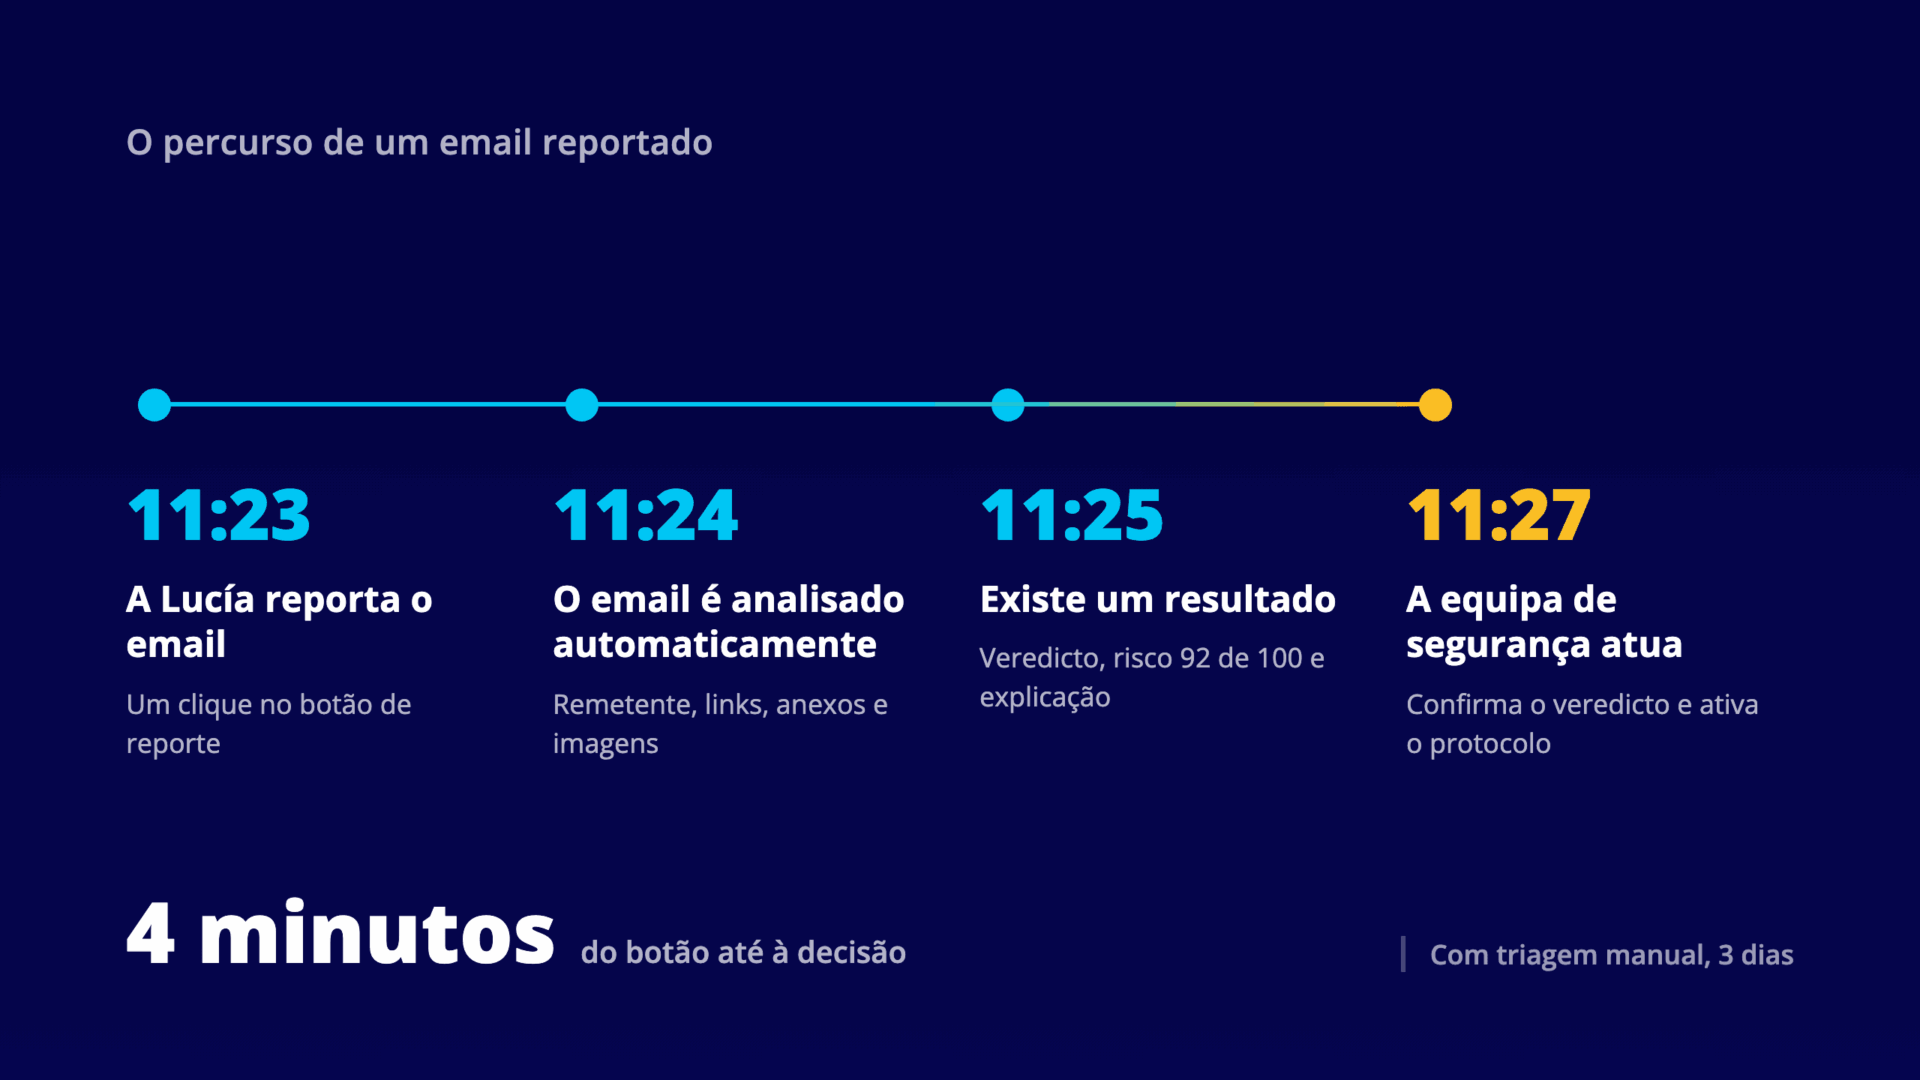
A análise automática de emails reportados, passo a passo. O que é verificado, o que recebe a equipa de segurança e quanto dura todo o percurso.
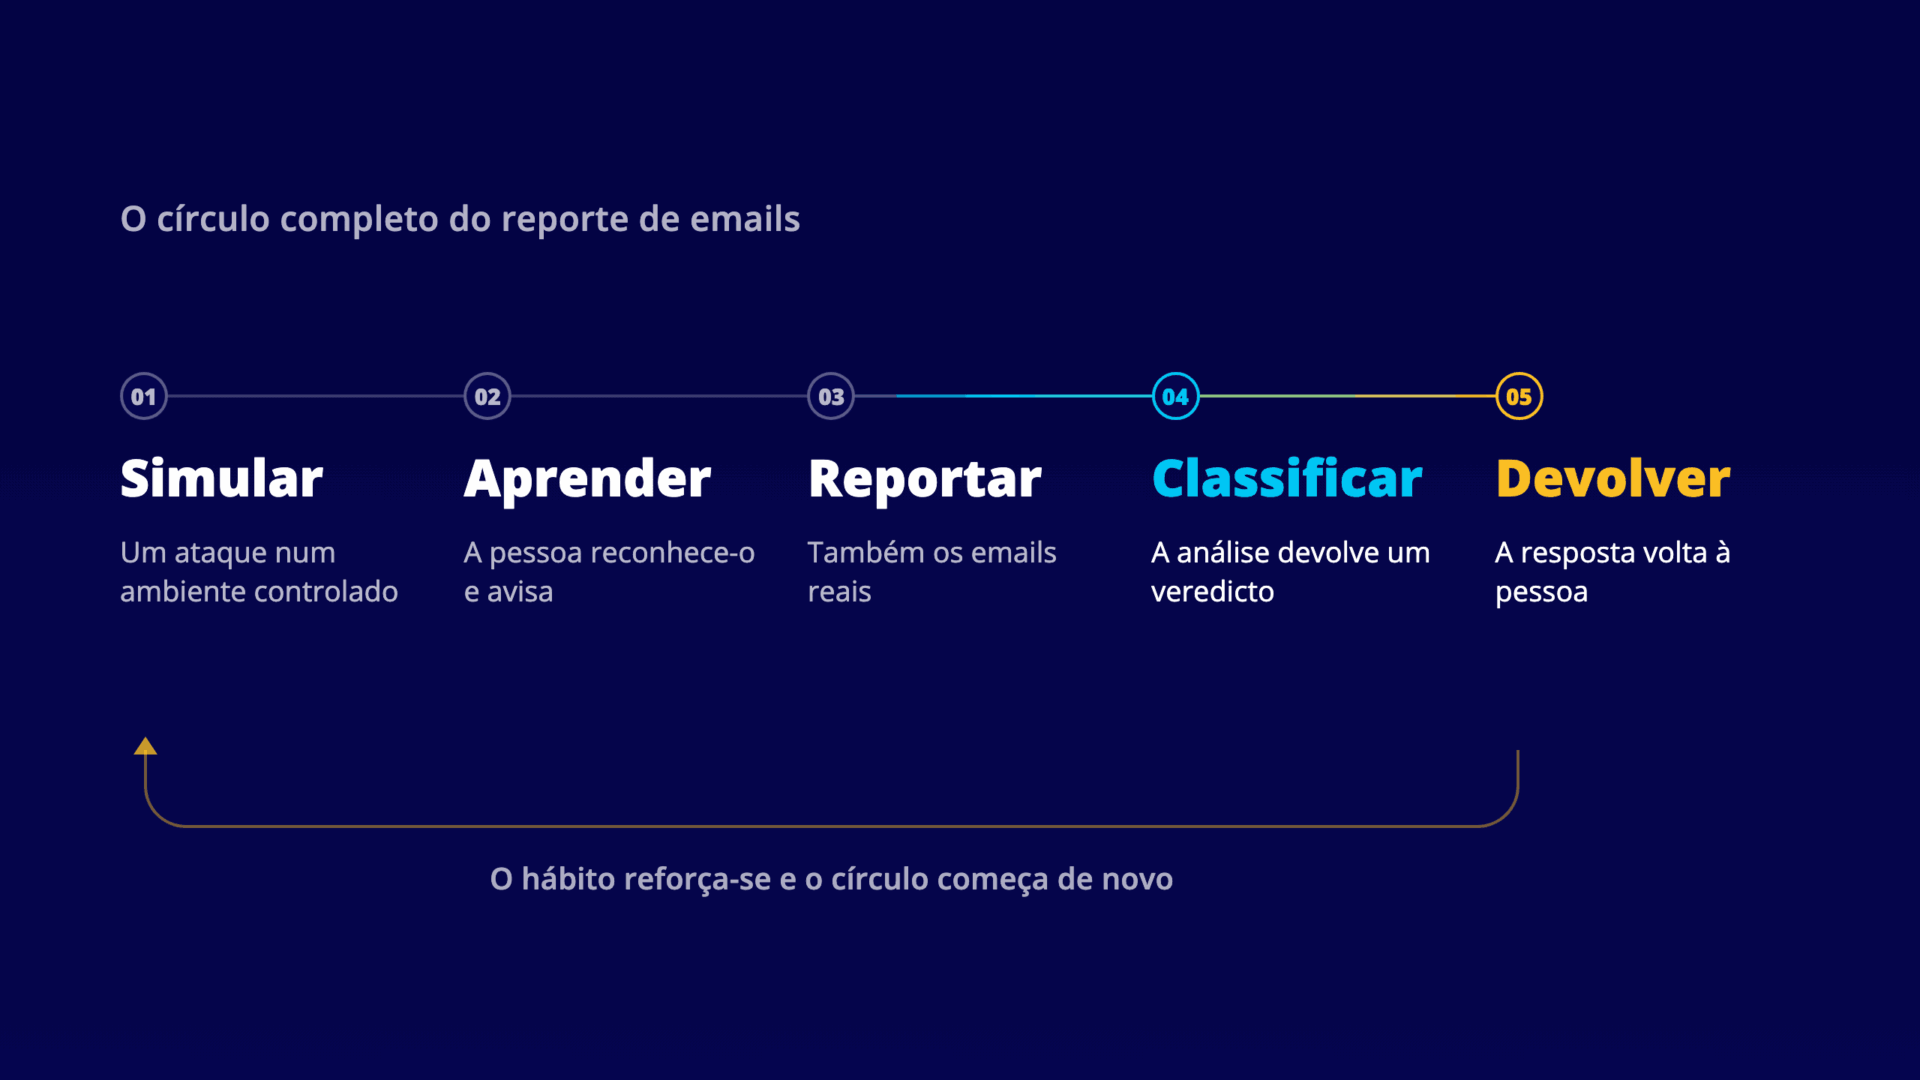
Um hábito de reportar emails suspeitos sem resposta apaga-se sozinho. Como desenhar a consequência de um reporte para que o circuito se feche.
Os reportes de emails suspeitos crescem com o programa de sensibilização, e a fila de triagem também. Quanto custa deixar um ataque real à espera da sua vez.
Como auditar a maturidade de uma plataforma pelo histórico público de versões, que quatro sinais observar e o que aparece ao aplicá-los à SMARTFENSE.
O que define a gestão do risco humano, porque uma ferramenta isolada fica curta e como uma plataforma se compõe camada a camada, com as datas incluídas.
A validade da formação e as novas admissões mexem no teu cumprimento todo o ano. Como um plano absorve as duas coisas sozinho, sem refazeres a folha.