Qué métricas del reporte de phishing miran los responsables del programa, cómo el reporte vuelve a la persona y con qué dos números se responde al comité.
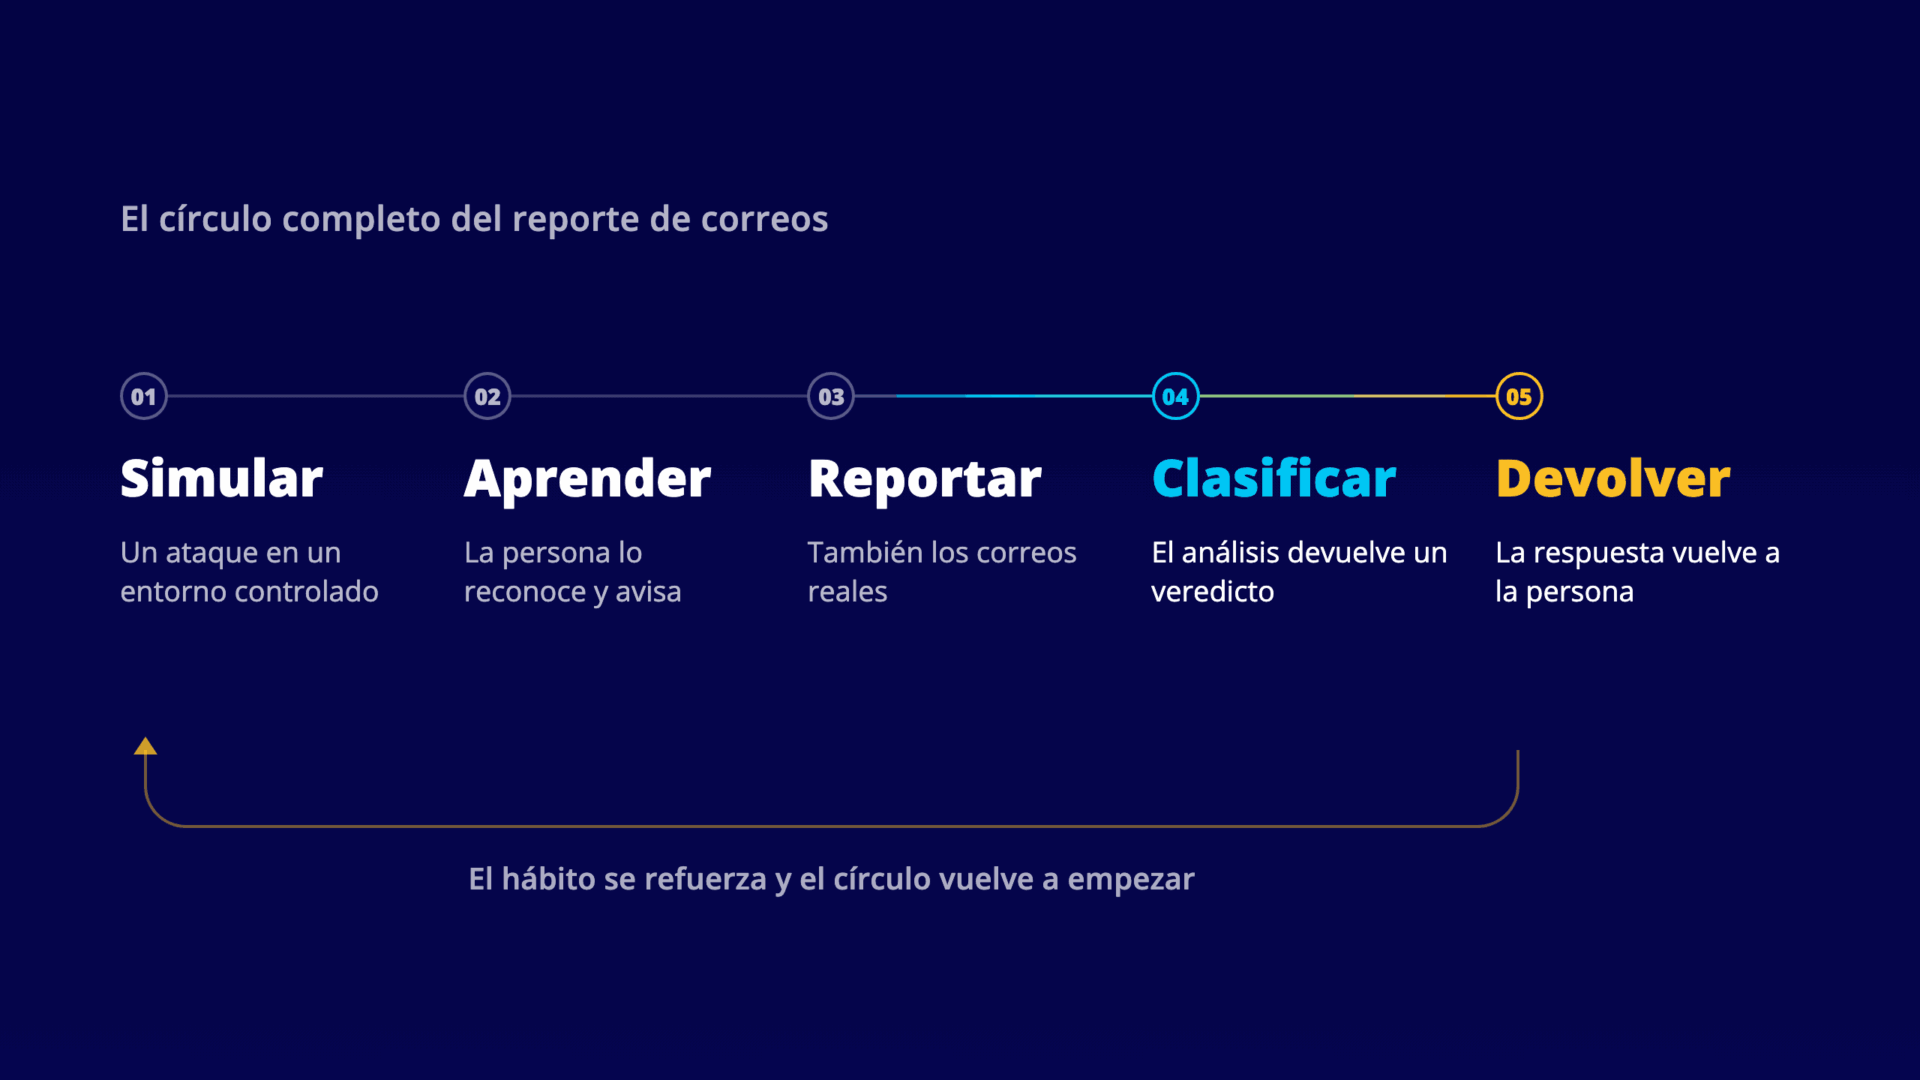

Qué métricas del reporte de phishing miran los responsables del programa, cómo el reporte vuelve a la persona y con qué dos números se responde al comité.
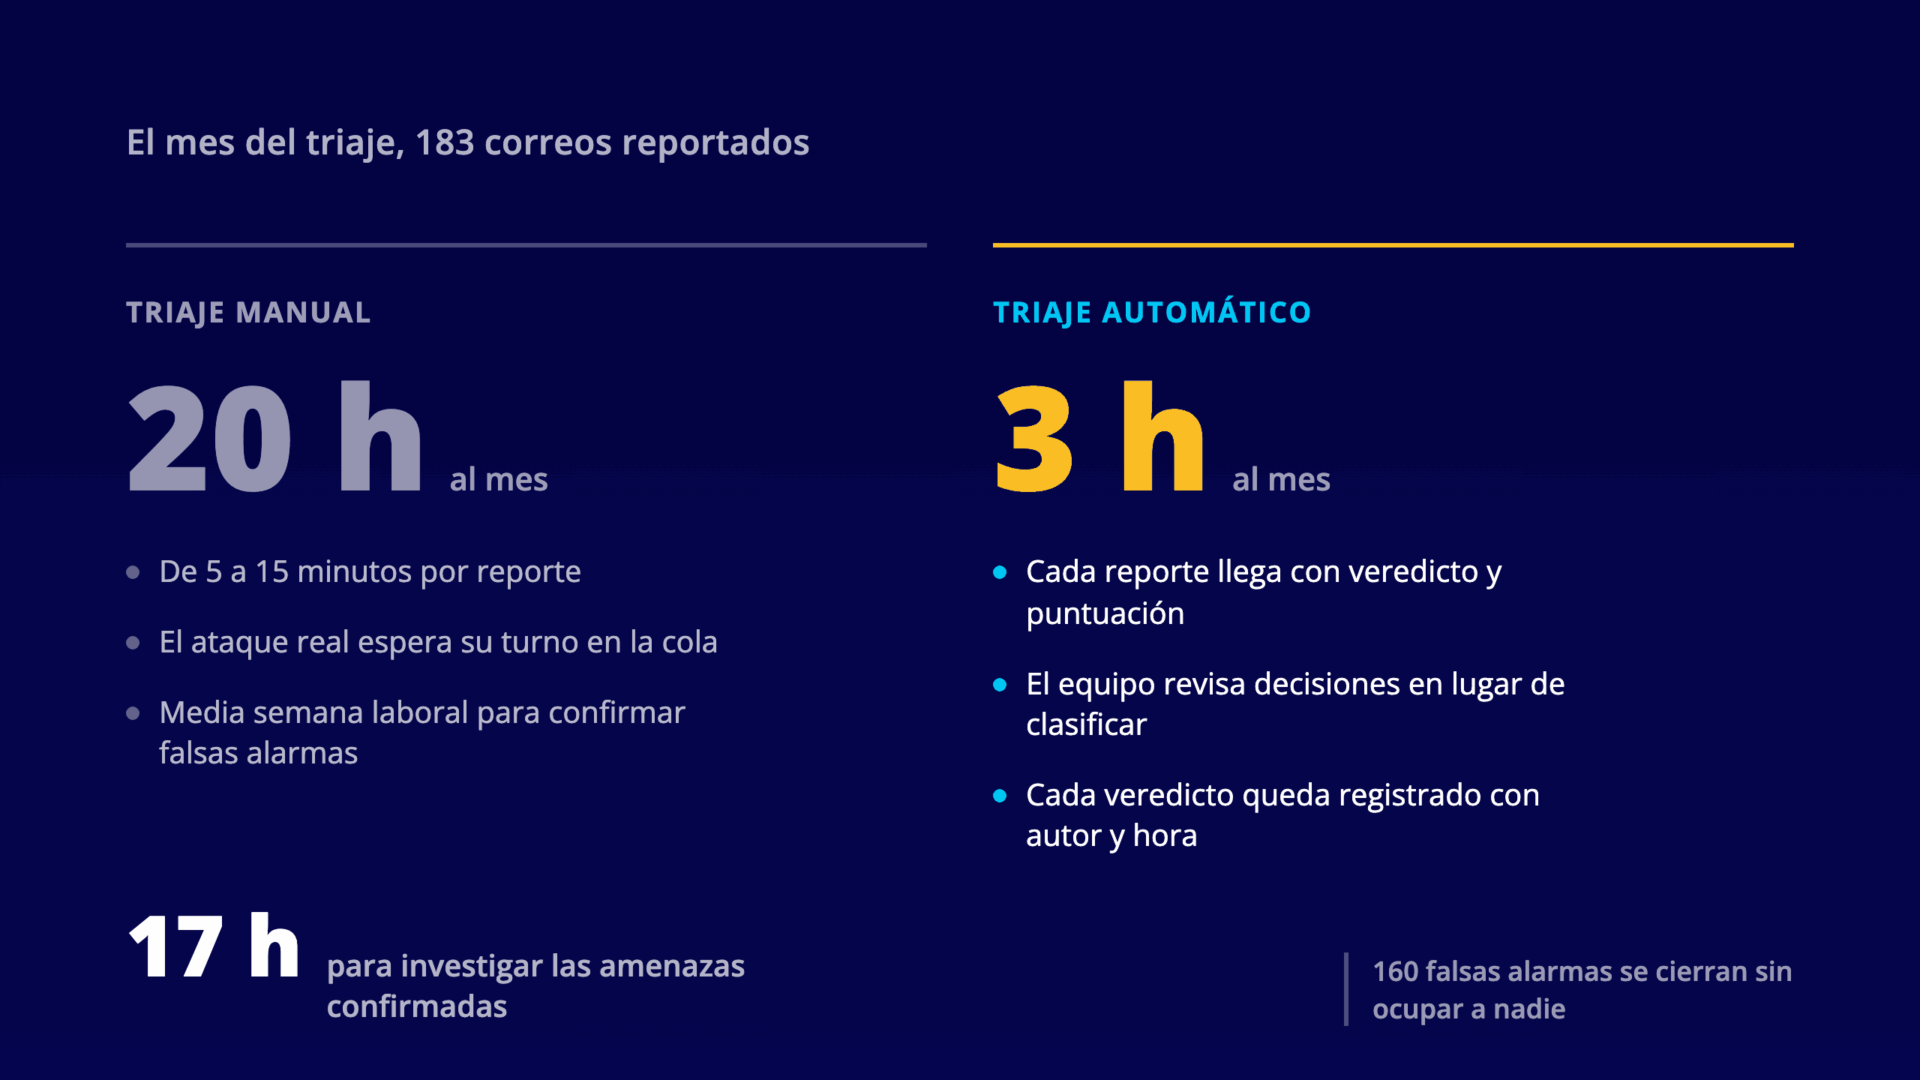
Cuánto tiempo consume clasificar a mano los correos que reporta tu gente, qué trabajo queda cuando el triaje es automático y quién tiene la última palabra.
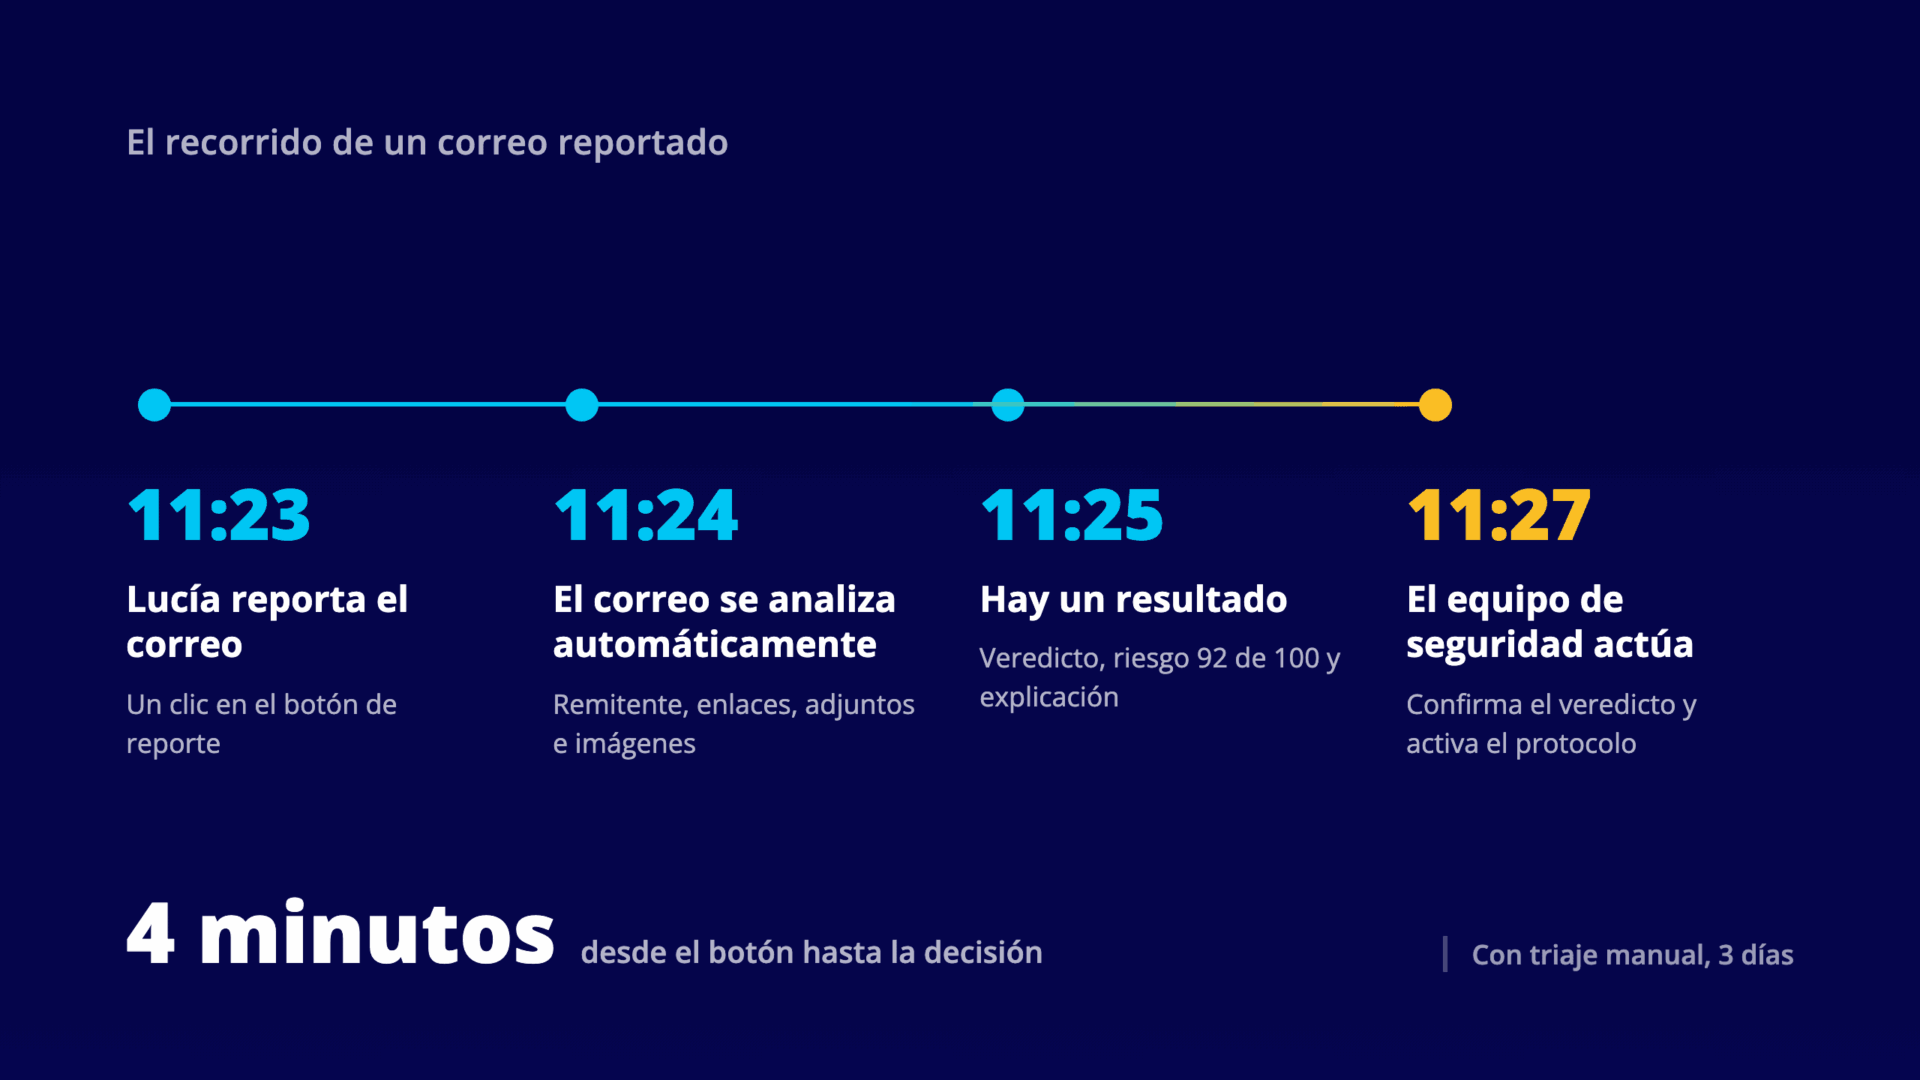
El análisis automático de correos reportados, contado paso por paso. Qué se revisa, qué recibe el equipo de seguridad y cuánto tarda el recorrido.
Un hábito de reportar correos sospechosos sin respuesta se apaga solo. Cómo diseñar la consecuencia de un reporte para que el circuito se cierre.
El reporte de correos sospechosos crece con el programa de concienciación, y la cola de triaje también. Qué cuesta que un ataque real espere su turno.
Cómo auditar la madurez de una plataforma leyendo su historial público de versiones, qué cuatro señales mirar y qué aparece al aplicarlas a SMARTFENSE.
Qué define a la gestión del riesgo humano, por qué una herramienta suelta se queda corta y cómo se compone un ecosistema, capa por capa y con fechas.
La vigencia de la formación y las altas de empleados mueven tu cumplimiento todo el año. Cómo un plan lo absorbe solo, sin que rehagas la planilla.