
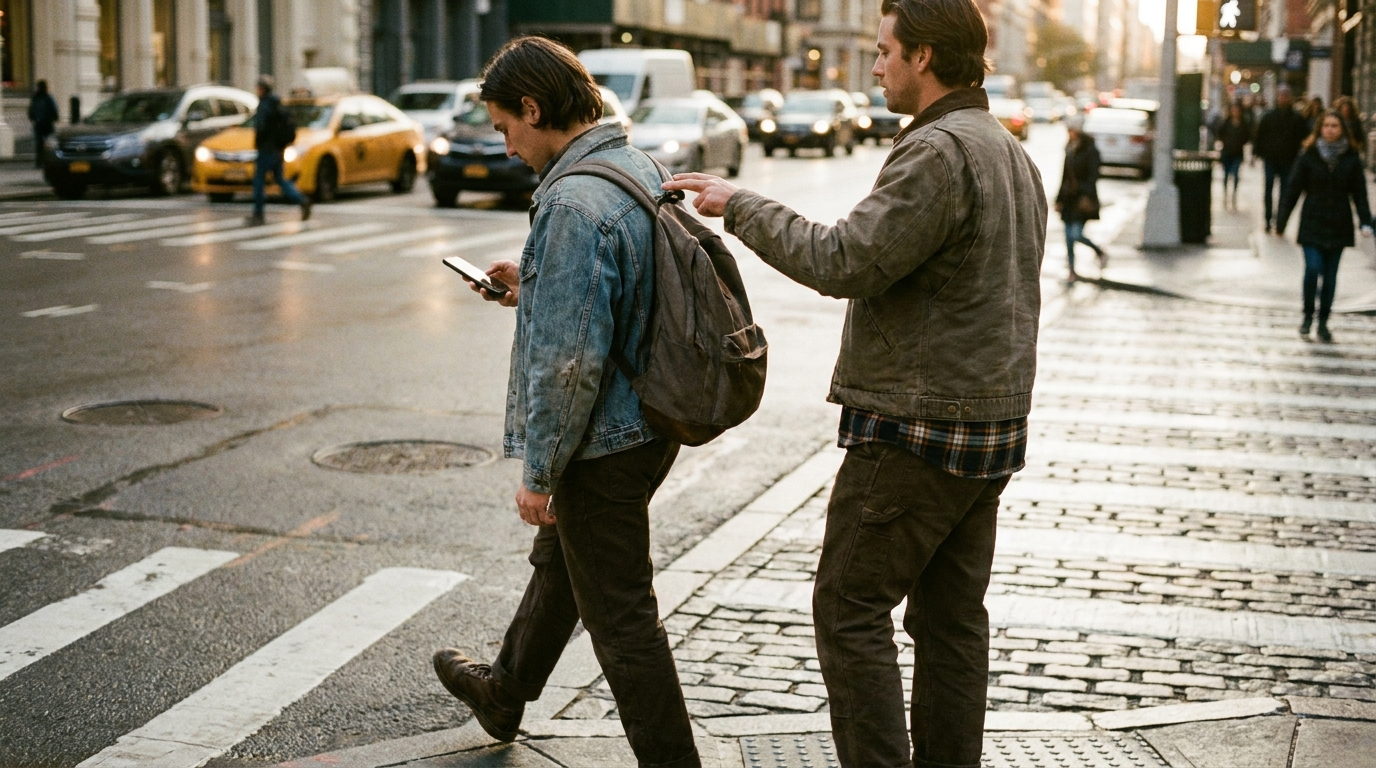
Pensiamo al messaggio che manda la banca quando rileva un acquisto che non corrisponde alle nostre abitudini. Riporta l’importo, l’esercente e una domanda, riconosci questo acquisto?, con due risposte possibili. Non spiega come funzionano le frodi con le carte né chiede di entrare in qualche sito per verificare dei dati, quindi lo leggiamo tutto sulla schermata di blocco, rispondiamo con un tocco e continuiamo con quello che stavamo facendo. Che cos’ha di speciale? Poco, in realtà. Funziona perché fa una sola cosa e la fa nel momento giusto, ed è la stessa cosa che chiediamo a un nudge.
Su quando deve arrivare un nudge abbiamo già parlato in un altro articolo, e il momento resta una parte centrale del lavoro. Qui ci occupiamo dell’altra parte, cioè di come scrivere un nudge di cybersecurity perché venga letto. Un nudge che arriva in tempo ma è scritto come una circolare si legge come una circolare, e finisce archiviato lo stesso.
Che cosa deve fare il testo di un nudge?
Un nudge è un messaggio breve che cerca di orientare una decisione di sicurezza verso il lato che protegge la persona, senza obbligarla a nulla e mentre quella decisione è ancora aperta. La definizione dice già parecchio su come va scritto. Dato che non obbliga a nulla, funziona solo se la persona lo capisce subito, nei pochi secondi che dedica a una notifica.
Per questo il testo di un nudge ha un compito principale, cioè porre una domanda legata al fatto che ha fatto partire il messaggio, a cui la persona possa rispondere sul momento. Se confrontiamo “si ricordi di controllare periodicamente i suoi movimenti” con “riconosci questo acquisto?”, vediamo che la prima frase descrive una buona abitudine mentre la seconda pone qualcosa a cui si può rispondere subito. Nella sicurezza succede lo stesso, e quando un nudge comincia con “ricorda che è importante verificare i mittenti”, chi lo riceve riconosce subito il tono della policy e lo tratta come uno dei tanti avvisi.
La tentazione di dire tutto in un solo messaggio è forte, perché lo spazio sembra poco e l’argomento dà molto da dire. Detto questo, ciò che non entra nel nudge ha il suo posto in un’altra parte del programma, perché la spiegazione di fondo sta nei contenuti e la correzione dopo l’errore sta nei Momenti Educativi. Il nudge può essere incompleto perché non lavora da solo.
Un esempio di come scrivere un nudge di cybersecurity
Supponiamo di creare una campagna di simulazione di phishing con un’email che imita una fattura in sospeso, e di configurare un nudge perché arrivi nel momento in cui la campagna viene inviata. La prima versione che viene fuori di solito somiglia a questa:
“Promemoria di sicurezza: secondo la policy vigente, prima di aprire qualsiasi allegato è importante verificare che il mittente sia affidabile e che l’email sia legittima.”
Dove non funziona? Ciò che dice è corretto, ma costringe a leggere una frase lunga per arrivare a un’istruzione generica. Inoltre cita la policy invece di parlare alla persona e non si collega a nulla di quello che ha nella sua casella in quel momento. Se la riscriviamo con una sola domanda legata al fatto, diventa più simile a questa:
“Ti è arrivata una fattura che non aspettavi? Riconosci chi te la manda?”
La seconda versione si capisce per intero nell’anteprima, nomina qualcosa che la persona può riconoscere nella sua casella e pone un dubbio che si risolve in un secondo. Non menziona la simulazione né la policy, perché il suo compito è far sì che la persona si fermi prima del clic, e per questo basta che si faccia una domanda nel momento giusto. Se clicca comunque, lì entra in gioco il Momento Educativo, che è il posto in cui ha senso spiegare che cosa è successo e come riconoscere l’inganno la prossima volta.
Quali tipi di nudge esistono in base al meccanismo che usano?
Due nudge fatti partire dallo stesso fatto possono spingere in modi molto diversi, e scegliere il meccanismo prima di scrivere è ciò che mette in ordine tutto il resto. Tre meccanismi bastano per vedere la differenza:
| Meccanismo | Che cosa fa | Quando rende | Un esempio | Dove supera il limite |
|---|---|---|---|---|
| Emotivo | Fa leva su ciò che la persona vuole proteggere | Quando l’azione protegge qualcosa di vicino: i suoi dati, il suo team, il suo lavoro | “Dietro la tua password c’è anche il lavoro del tuo team.” | Quando proteggere diventa spaventare |
| Sociale | Si appoggia a ciò che fa chi le sta intorno | Quando il comportamento è già comune e ha senso renderlo visibile | “Quando qualcuno del tuo team segnala un’email sospetta, tutti gli altri guadagnano tempo.” | Quando il dato non è vero o sa di sorveglianza |
| Visivo | Mostra il gesto invece di descriverlo | Quando l’azione dipende dal trovare un pulsante o un segnale | Una schermata del pulsante di segnalazione con la riga “Eccolo qui, se ti serve” | Quando l’immagine non si vede nel canale scelto |
Scegliere un solo meccanismo per nudge mette in ordine il resto del testo. Quando un messaggio prova a emozionare, a mostrare cosa fa il resto del team e a spiegare dov’è il pulsante tutto insieme, finisce lungo e senza direzione, e la persona non sa a quale delle tre cose dare retta. Se il fatto scatenante si presta a più di un meccanismo, è meglio scrivere due nudge diversi e alternarli che sommarli in uno.
Il meccanismo sociale ha una condizione che gli altri non hanno, cioè che funziona solo se ciò che afferma è vero in quell’organizzazione. Dire che “la maggior parte segnala già” quando non è così è qualcosa che la persona può confrontare con ciò che vede intorno a sé. E quando il dato non coincide, smette di credere anche al resto dei messaggi. Se non c’è un numero a sostenere la frase, l’alternativa è parlare di ciò che ci si aspetta dal team, che è qualcosa che il programma può davvero affermare.
Quando il nudge si congratula invece di correggere
Di solito pensiamo al nudge come a qualcosa che ferma un errore, ma una parte dei fatti scatenanti sono comportamenti andati bene, come segnalare una simulazione di phishing, completare un contenuto o superare un esame. In questi casi il messaggio non ha nulla da correggere, eppure svolge una funzione importante, cioè far sapere alla persona che quel gesto è stato visto e che era quello giusto.
Il rischio qui è il ringraziamento generico. “Grazie per la tua partecipazione!” si legge come un testo automatico, uguale per chiunque lo riceva, e non rafforza nulla perché non nomina nulla di concreto. Il riconoscimento che funziona dice che cosa ha fatto la persona e perché serve, per esempio: “Hai segnalato la simulazione di oggi con il pulsante. È quello che va fatto con un’email che chiede qualcosa di inatteso, ed è ciò che ci permette di reagire in tempo quando l’email è vera”.
Questo tipo di nudge sostiene qualcosa che si perde facilmente, cioè la sensazione che segnalare abbia senso. Quando una persona segnala e non riceve alcuna risposta, l’abitudine si spegne a poco a poco senza che ci sia una decisione di mezzo, e un messaggio breve nel momento giusto è il modo più semplice per evitarlo. Inoltre si appoggia a un’idea che attraversa tutto il programma, perché la Cybersecurity awareness che protegge si costruisce più con ciò che la persona fa bene che con l’elenco di ciò che ha sbagliato.
Come cambia il testo di un nudge in base al canale?
Lo stesso nudge non si legge allo stesso modo in una casella di posta e in una chat di lavoro, ed è per questo che ogni canale ha bisogno del suo titolo e del suo testo. Nell’email, l’oggetto è la parte del nudge che leggeranno più persone, e spesso l’unica, quindi deve funzionare da solo. “Avviso di sicurezza” è un oggetto che non dice niente, mentre “Ti è arrivata una fattura che non aspettavi?” pone già la domanda importante prima che la persona apra il messaggio.
In Slack o in Microsoft Teams il messaggio compare nello stesso spazio in cui si parla con il team, e questo cambia il registro. Un testo con il tono di un comunicato sembra fuori posto tra due messaggi di lavoro, mentre uno più breve e diretto si legge per quello che deve essere, qualcuno del team che avvisa di qualcosa di utile. Inoltre questi canali accettano un’immagine, ed è lì che il meccanismo visivo trova il suo posto migliore.
Una pratica che aiuta è scrivere prima la versione più breve, quella del titolo o dell’oggetto, e poi il corpo. Se la versione breve non si capisce da sola, aggiungere testo sotto non risolve, perché la persona che ha deciso dall’anteprima non lo leggerà.
Che cosa non dovrebbe dire mai un nudge?
Ci sono messaggi scritti con le migliori intenzioni che finiscono per lavorare contro l’obiettivo. La maggior parte ricade in una di queste famiglie:
- Quello che spaventa. “Il tuo account potrebbe essere compromesso” ottiene attenzione per un istante e lascia dietro di sé una sensazione di minaccia che la persona associa al programma. L’obiettivo è che la persona sappia riconoscere la trappola, e la paura le insegna piuttosto a evitare i messaggi che gliela ricordano.
- Quello che rimprovera. “Hai di nuovo cliccato su un link di phishing” parla alla persona come se l’errore fosse un suo tratto. L’errore è un fatto puntuale e il messaggio deve trattarlo così, raccontando che cosa è successo e che cosa fare la prossima volta.
- Quello che cita la policy. “Secondo la policy di sicurezza vigente” sposta la conversazione dalla cura alla norma, e chi legge sente un avvertimento formale dove si aspettava un consiglio.
- Quello che parla in gergo. Termini come “dominio spoofato” o “vettore di attacco” sono precisi per chi lavora nella sicurezza e opachi per buona parte dell’organizzazione, e un nudge che bisogna decifrare perde il poco tempo di attenzione che aveva.
- Quello che somiglia a un phishing. È la famiglia più delicata, perché un nudge via email con urgenza, un logo e un pulsante “verifica ora” insegna a fare il contrario di ciò che cerca il programma. Anche il messaggio della banca funziona per ciò che non fa, cioè chiedere il PIN o mandarci a un link, e un nudge di sicurezza deve essere altrettanto riconoscibile per ciò che non chiede.
Come si rivede un nudge prima di attivarlo?
Prima di attivare un nudge, è utile leggerlo come lo leggerà la persona, nel canale reale e con il poco tempo che gli dedicherà. Queste domande aiutano a individuare la maggior parte dei problemi:
- Si capisce da ciò che si vede nell’anteprima, che sia l’oggetto dell’email o il titolo della chat?
- Propone una sola cosa, e si può risolvere lì stesso?
- Nomina il fatto concreto che l’ha fatto partire, o sarebbe potuto arrivare a chiunque in qualsiasi momento?
- Qualcuno potrebbe scambiarlo per un attacco?
- Una persona lo manderebbe così a qualcuno del suo team?
In SMARTFENSE, i Nudge includono una galleria di messaggi predefiniti con diverse opzioni per ogni fatto scatenante, e ogni opzione usa un meccanismo diverso per influenzare il comportamento, come quello emotivo, quello sociale o quello visivo, tra gli altri. Così si può scegliere il meccanismo senza scrivere da zero.
Quando serve adattare il testo al modo in cui si parla nell’organizzazione, ogni nudge si può personalizzare completamente, con il suo titolo e il suo messaggio per email, Slack e Microsoft Teams, e in ogni lingua. Prima di attivarlo, si può inviare una prova alla propria email per vederlo così come lo riceverà la persona, che è il modo più diretto per rivederlo.
Se poi vogliamo sapere se un nudge sta cambiando qualcosa, la misurazione ha i suoi metodi. Una buona idea è usarli per confrontare i meccanismi, perché il testo che suona meglio in una riunione può non essere quello che leggono più persone.
Una domanda e due risposte
In definitiva, il messaggio della banca funziona perché rispetta il poco tempo che gli dedichiamo, ci chiede qualcosa che possiamo fare con un tocco e non ci chiede mai ciò che chiederebbe chi cerca di truffarci. Un nudge di sicurezza ben scritto somiglia più a quel messaggio che a qualsiasi comunicato formale. La prossima volta che ne dovremo scrivere uno, prima di limare la frase, chiediamoci se qualcuno potrebbe rispondergli dalla schermata di blocco. Se la risposta è sì, il nudge sta già facendo il suo lavoro.
Lascia un commento