
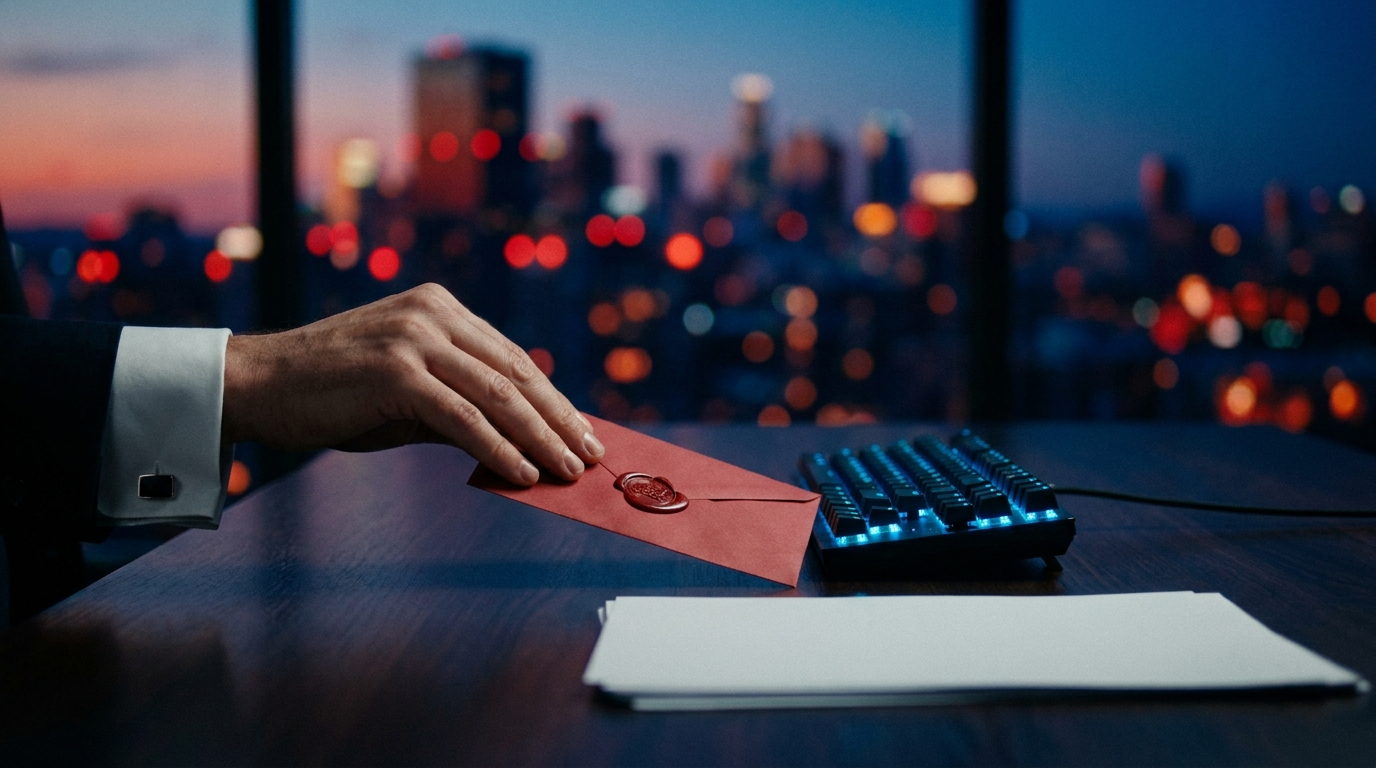
Numa quinta-feira às 17:40, chega à tesouraria um correio do diretor financeiro. É preciso fazer uma transferência para um fornecedor novo antes do fecho, a operação é confidencial e ele está a entrar numa reunião, por isso não é preciso ligar-lhe. A analista liga-lhe na mesma, e o pagamento não sai. No dia seguinte, o comité de auditoria faz a pergunta incómoda sobre essa tentativa de fraude do CEO. Voltaria a funcionar? E com quem?
A taxa de cliques da última campanha de phishing não responde a essa pergunta. A fraude do CEO é uma das burlas que mais dinheiro movimentam. O relatório de 2024 do IC3 do FBI registou 21 442 queixas e 2770 milhões de dólares em perdas, o segundo crime em montante depois das burlas de investimento. Medir se a tua organização cairia exige outro tipo de exercício.
O que é a fraude do CEO?
A fraude do CEO é uma burla em que alguém se faz passar por uma pessoa com autoridade dentro da organização, ou por um fornecedor de confiança, para conseguir que outra pessoa faça um pagamento ou altere dados bancários sem seguir o controlo habitual. Também é conhecida como burla do CEO ou BEC, de business email compromise.
O correio é o canal clássico, mas não o único. O próprio IC3 inclui na sua definição o comprometimento de números de telefone e de aplicações de videoconferência, e é por isso que o mesmo pedido pode chegar como uma mensagem de voz ou como uma reunião com uma cara conhecida. Os deepfakes tornaram o formato mais verosímil, mas o mecanismo é o de sempre e apoia-se nas mesmas alavancas de persuasão da engenharia social, com a autoridade e a urgência à frente.
A parte técnica, como se falsifica um remetente ou se toma o controlo de uma conta de correio, é um tema à parte. Esta peça ocupa-se de outra pergunta, a do comité.
Qual é o objetivo da fraude do CEO?
O objetivo é desviar dinheiro. Às vezes procuram-se credenciais ou informação, mas o caso típico acaba numa transferência para uma conta controlada por quem ataca. Pode ser um pagamento urgente que parece pedido pela direção, ou uma fatura legítima de um fornecedor real com os dados bancários alterados.
Isso define o alvo. Para funcionar, à fraude do CEO basta uma pessoa que possa movimentar fundos ou alterar o ficheiro mestre de fornecedores, e na maioria das organizações essas pessoas são poucas e têm nome e apelido. Estão na tesouraria, nas contas a pagar e nas assessorias de direção que gerem agendas e assinaturas. O conselho de administração completa o grupo, porque são as suas identidades que são usurpadas.
Porque é que uma simulação geral não mede a fraude do CEO?
A reação habitual é acrescentar um cenário “do CEO” à próxima campanha de phishing para toda a organização. Parece eficiente, e tem dois custos que vale a pena pôr em cima da mesa antes de o fazer.
O primeiro é que o pretexto deixa de servir. Um pedido de transferência assinado pela direção e enviado a duas mil pessoas é irrelevante para as quase duas mil que nunca aprovaram um pagamento, e é precisamente o tipo de correio de que se fala no corredor. Quando chega à tesouraria, já circulou uma captura de ecrã pelo chat da equipa.
O segundo é que a média esconde o grupo que importa. Uma taxa de cliques de 4% na organização pode conviver com duas em cada seis pessoas da tesouraria que introduziram os seus dados, e no relatório geral essas duas pessoas são um arredondamento. A taxa média descreve a organização, e a fraude do CEO decide-se num grupo de doze.
Há mais uma razão para não te contentares com a média. A quem ataca basta uma única pessoa no lugar certo.
O que tem de ter um exercício dirigido?
Um exercício de fraude do CEO parece-se mais com um teste de controlo interno do que com uma campanha de sensibilização. Estes são os cinco elementos que o distinguem.
- Um grupo fechado e nominal. As pessoas que podem aprovar, executar ou alterar um pagamento, e mais ninguém. Define-se pelo que cada uma pode fazer no processo, não pela área no organigrama.
- Um pretexto de alto contexto. O fecho do mês, um fornecedor com quem a organização trabalha de facto, uma mudança de conta bancária ou uma aquisição confidencial. Quanto mais se parecer com a semana real do grupo, mais diz o resultado.
- O momento. Estes pedidos costumam chegar perto do fecho, antes de um feriado ou quando quem assina está em viagem. Escolher esse momento faz parte do realismo.
- Um acordo prévio. A direção e os recursos humanos sabem que o exercício existe e o que se vai fazer com o resultado. Um exercício que acaba numa lista de culpados ensina o grupo a esconder o erro seguinte, e além disso uma lista de reincidentes fala mais da isca do que da pessoa.
- Um comportamento observável. O que conta como cair e o que conta como fazer o correto tem de ficar definido antes de enviar o primeiro correio.
Há uma parte do risco que se testa de outra forma. Se alguém liga para o número que vem no correio ou para o que consta do ficheiro mestre de fornecedores, isso mede-o um exercício de mesa sobre o procedimento de dupla verificação. A simulação e esse exercício complementam-se, e nenhum substitui o outro.
Como se monta um exercício destes na SMARTFENSE?
Uma campanha de simulação de phishing na SMARTFENSE pode ser atribuída a um agrupamento montado com nomes concretos, de modo que o exercício chega às doze pessoas do grupo e a mais ninguém. Além da galeria de cenários, o conteúdo pode ser criado de raiz, o que permite escrever o pretexto com o fornecedor, o tom e o vocabulário da tua organização.
A plataforma regista por pessoa quem abriu o correio, quem clicou, quem introduziu dados e quem o denunciou com o botão, juntamente com o momento de cada evento. A denúncia também conta a favor. Pode disparar um Nudge, uma mensagem que chega a essa pessoa por correio, Slack ou Microsoft Teams, para lhe agradecer no momento ter feito exatamente o que o exercício procurava.
O que se apresenta ao comité?
A primeira coisa a apresentar é um número com denominador: quantas pessoas do grupo caíram sobre o total de quem recebeu o exercício. O objetivo declarado é zero, e convém dizê-lo assim desde o início, porque neste grupo uma única pessoa que aprova o pagamento equivale ao incidente completo.
Ao lado vão dois dados que contam a parte boa, quantas pessoas do grupo o denunciaram e quanto tempo demorou a primeira denúncia, que é o tempo que quem ataca teria tido para insistir com os restantes.
Se duas pessoas das contas a pagar clicaram, o que se leva ao fechar a apresentação é que controlo faltou nesse ponto do processo e a proposta que o cobre. Por exemplo, verificar qualquer alteração de dados bancários por um canal diferente daquele por onde chegou o pedido, e exigir uma segunda assinatura quando uma transferência urgente ultrapassa um determinado montante. O detalhe nominal fica com quem tem de ajustar o processo. Ao comité serve saber onde está a falha e o que se faz com ela.
A quinta-feira seguinte
A analista que ligou naquela quinta-feira fez algo que nenhum filtro podia fazer por ela. O que o comité quer saber é se isso foi um reflexo do grupo ou a sorte de o correio lhe ter calhado a ela, e um exercício dirigido é a forma de responder com dados antes que responda uma fraude real.
Se quiseres ver como se monta o exercício sobre o teu próprio grupo, podes pedir uma demonstração da plataforma.
Deixe um comentário