
O comité pergunta sempre o mesmo e pergunta-o da mesma forma. Isto protege-nos ou é um requisito de conformidade que assinamos uma vez por ano? As quatro peças anteriores desta série seguiram um email suspeito desde o botão até à decisão da equipa de segurança. Esta última olha para o mesmo mês a partir da sala de reuniões, porque o reporte de um email não termina quando o caso se fecha. Volta ao programa de conscientização e muda o que cada pessoa recebe depois. Os números são de uma organização concreta, a mesma das peças anteriores, e não médias do setor.
O que diz um email reportado sobre a pessoa que o reportou?
Há uma forma de olhar para o reporte de emails que o deixa sempre do lado da segurança operacional. Alguém avisa, alguém revê, o caso fecha-se. Funciona, e desperdiça metade da informação.
Quando a Lucía, da área de operações, reporta um email real que lhe deu má impressão, está a demonstrar exatamente o comportamento que o programa queria instalar. Um reporte é um sinal de conduta, porque identifica quem reconhece um ataque, com que critério e quanto tempo demora a avisar. Isso diz mais sobre o estado da cultura do que qualquer percentagem de participação numa formação, e não devia morrer dentro do caso.
Dentro da plataforma isso tem duas saídas distintas, e convém não as confundir.
Um email real reportado pode desencadear um Nudge, que é uma mensagem que a plataforma envia a uma pessoa quando ocorre um determinado evento. No reporte de emails há cinco eventos que o desencadeiam.
- Um utilizador reporta um email que não é uma simulação de phishing.
- Um utilizador reporta um email de simulação de phishing.
- Um email real reportado é classificado como phishing.
- Um email real reportado é classificado como falso alarme.
- Um email real reportado é reclassificado à mão.
Os dois primeiros ocorrem no momento do reporte, pelo que a resposta sai sem esperar nenhum veredicto. Os três seguintes ocorrem quando o caso se resolve, e são os que permitem contar à pessoa algo que quando premiu o botão ainda não se sabia.
É daí que sai a resposta que a Lucía percebe. A mensagem chega-lhe por email, pelo Slack ou pelo Microsoft Teams, e cada canal leva o seu próprio assunto e o seu próprio texto. É o mesmo mecanismo dos nudges no momento certo de que este blogue já falou, desencadeado desta vez por uma conduta correta e não por um erro.
As simulações, por outro lado, alimentam o perfil da pessoa. Reportar uma simulação entra no seu índice de resiliência, que conta quantas simulações reporta por cada uma em que cai, e deixa essa pessoa elegível para o relatório de referentes de conscientização, a lista nominal de quem sustenta o bom comportamento. Aí o reporte pesa a favor, ao lado dos sinais que pesam contra.
Como se fecha o círculo entre a simulação e o reporte?
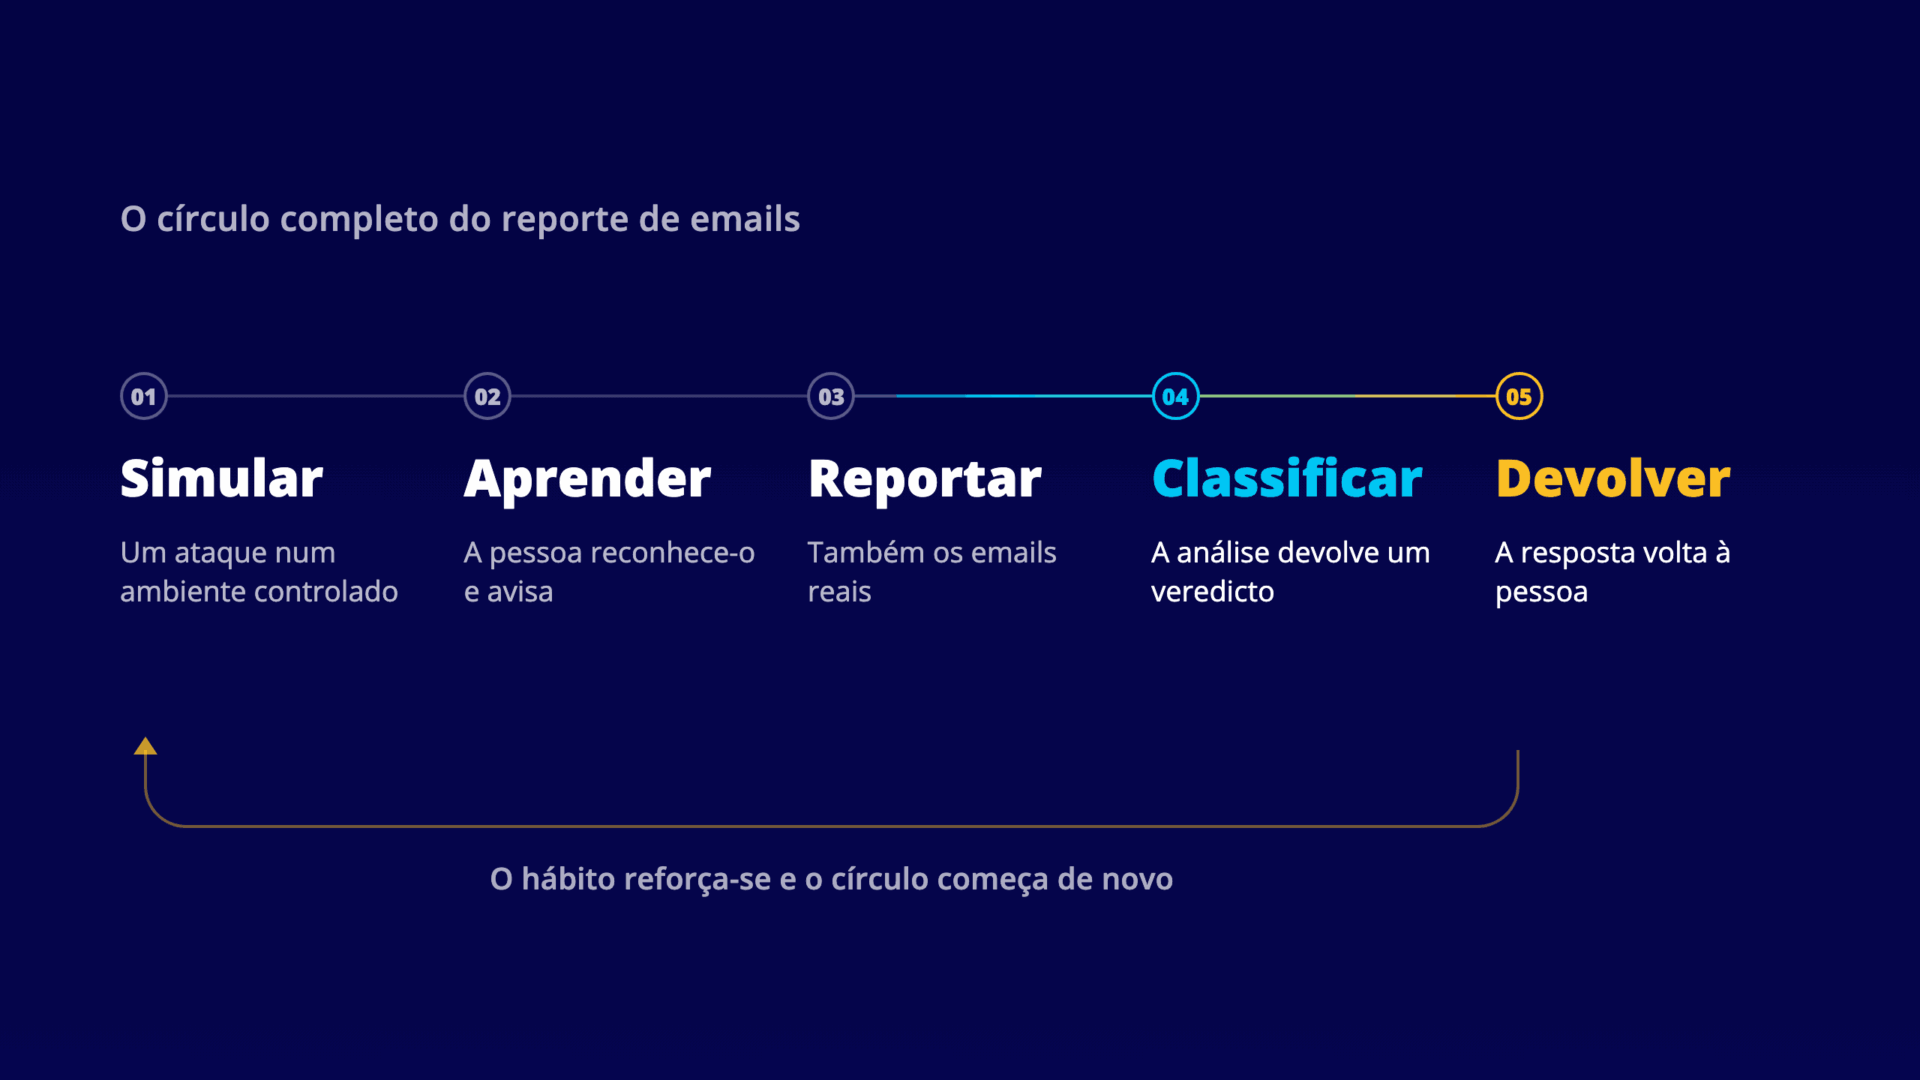
Visto de longe, o percurso completo tem cinco trechos.
- Simulas um ataque num ambiente controlado.
- A pessoa aprende a reconhecê-lo e a reportá-lo, e isso fica no seu perfil.
- Com o tempo reporta também os emails reais, que é o salto que realmente importa.
- Esses reportes classificam-se sem intervenção e devolvem um veredicto em vez de uma tarefa.
- A resposta volta à pessoa no momento, e a atividade do mês fica à vista na consola de reportes.
O trecho que faltou durante anos foi o quarto, e sem ele o terceiro apaga-se sozinho. A segunda peça desta série explicou porquê. Um canal que não responde ensina à organização que avisar é uma formalidade.
Que três métricas do reporte de phishing olham os responsáveis do programa?
Nenhuma das três é o total de emails processados.
Quantas simulações são reportadas. A taxa de reporte mede que percentagem das simulações recebidas acabou reportada, e a plataforma coloca-a ainda face a um benchmark do setor para que o número não fique solto. Na organização desta série foi de 62%. Responde à pergunta anterior a todas as outras. As tuas pessoas reconhecem um ataque e avisam?
Ao lado dessa taxa há um dado que quase ninguém olha e que vale tanto como ela. A janela de exposição de cada campanha sobrepõe o tempo típico que alguém demora a cair com o tempo típico que alguém demora a reportar. Quando a curva do reporte vai à frente da curva da queda, a tua organização avisa antes de se enganar.
O que a análise automática resolveu este mês. O painel separa os emails que a classificação automática marcou como phishing dos que descartou como falso alarme. No mês desta história foram 23 ataques reais e 160 falsos alarmes sobre 183 reportes. Há uma ressalva para ler bem esse número, e é que conta apenas o que a análise resolveu por si só dentro do mês em curso, pelo que um email que depois alguém reclassificou à mão deixa de figurar ali.
A listagem de emails reportados mostra quem reportou cada um, por isso separar quem avisa com critério de quem reporta tudo o que lhe resulta estranho é uma leitura que se faz ali e não um indicador que o painel calcule. São duas conversas distintas e ambas são úteis, embora nenhuma se resolva olhando uma média.
Esse 23 sobre 183 lê-se facilmente como um problema de precisão dos utilizadores, e não o é. Que a maioria dos reportes resulte inofensiva é a consequência esperada de ter pessoas atentas, e a primeira peça da série argumentou que esse é o cenário saudável. O que importa é que os 23 apareceram, e que foram pessoas a encontrá-los.
Quantos reportes continuam sem decisão. É um acumulado sem corte por data, pelo que um que ficou aberto há três meses continua a contar hoje. Antes da triagem automática esse número era 47, e alguns esperavam há três dias. É a dívida real do programa e o único dos três que devia tender para zero.
O que se responde ao comité quando pergunta se o programa protege?
Dois números, e nenhum dos dois é de atividade.
O primeiro, 23 emails de phishing real detetados por colaboradores num mês, e não pelo email security nem pelo firewall. Encontraram-nos pessoas que viram algo estranho e premiram um botão.
O segundo, quatro minutos entre o reporte e a classificação do incidente, em vez dos três dias que a fila demorava. Esse é o tempo durante o qual um ataque continua vivo nas caixas de entrada de todos os outros.
Os dois respondem à pergunta que o comité faz de verdade, que não é quantas pessoas completaram a formação. E chegam com uma vantagem sobre o relatório trimestral, porque estão disponíveis no dia em que alguém os pede. Se o problema de fundo é que o relatório chega tarde à reunião, isso resolve-se à parte.
O que convém olhar dentro de seis meses?
Duas coisas, e as duas são tendências.
A primeira é se o hábito cresce. Mês a mês, mais gente reporta, e reporta também fora das simulações. A atividade mensal dos últimos seis meses está no painel precisamente para isso, porque um mês isolado não diz nada e seis seguidos dizem.
A segunda é a dívida, que se mede em quantos reportes continuam à espera de uma decisão. Se esse número desce enquanto o primeiro sobe, o programa melhorou das duas formas que importam ao mesmo tempo, e nenhuma das duas custou horas extra.
Esse cruzamento é também a resposta a uma objeção razoável que aparece em qualquer comité. Um programa de conscientização que só mostra mais atividade pode estar a gerar mais trabalho interno sem reduzir nenhum risco. Quando a atividade sobe e a fila não, a organização passou a processar mais ameaças com a mesma equipa, que é uma afirmação diferente e bastante mais difícil de contestar.
Uma caixa de entrada vazia é um bom sinal?
Depende do motivo pelo qual está vazia, e as duas explicações possíveis são opostas. Pode ser que a tua organização esteja tranquila. Pode ser que tenha deixado de avisar.
O que se deve procurar é o contrário de uma caixa vazia. Gente que reporta sem hesitar, reportes que se resolvem sem fazer fila e uma equipa de segurança que dedica o seu tempo aos emails que o merecem.
O botão de reporte é uma camada de defesa humana com análise automática por trás.
E quando essa camada tem de falar com o resto da organização, o mesmo evento pode sair da plataforma. Um Playbook notifica um sistema próprio por webhook, ou avisa por email, Slack ou Microsoft Teams quem tem de saber, do responsável da área ao turno do SOC.
Assim funciona o Smart Triage dentro da consola de reportes da SMARTFENSE, sobre os emails que as tuas pessoas reportam com o botão. Se queres ver estes três números com os dados da tua própria organização, o caminho mais curto é uma demonstração da plataforma.
Deixe um comentário