Qué es el fraude del CEO, por qué una simulación general no lo mide y cómo armar un ejercicio dirigido a quien puede mover dinero en tu organización.

Qué es el fraude del CEO, por qué una simulación general no lo mide y cómo armar un ejercicio dirigido a quien puede mover dinero en tu organización.
Los planes dirigidos cubren a las áreas con hipótesis de riesgo. Qué cobertura real queda para el resto de la organización y con qué indicador se declara.
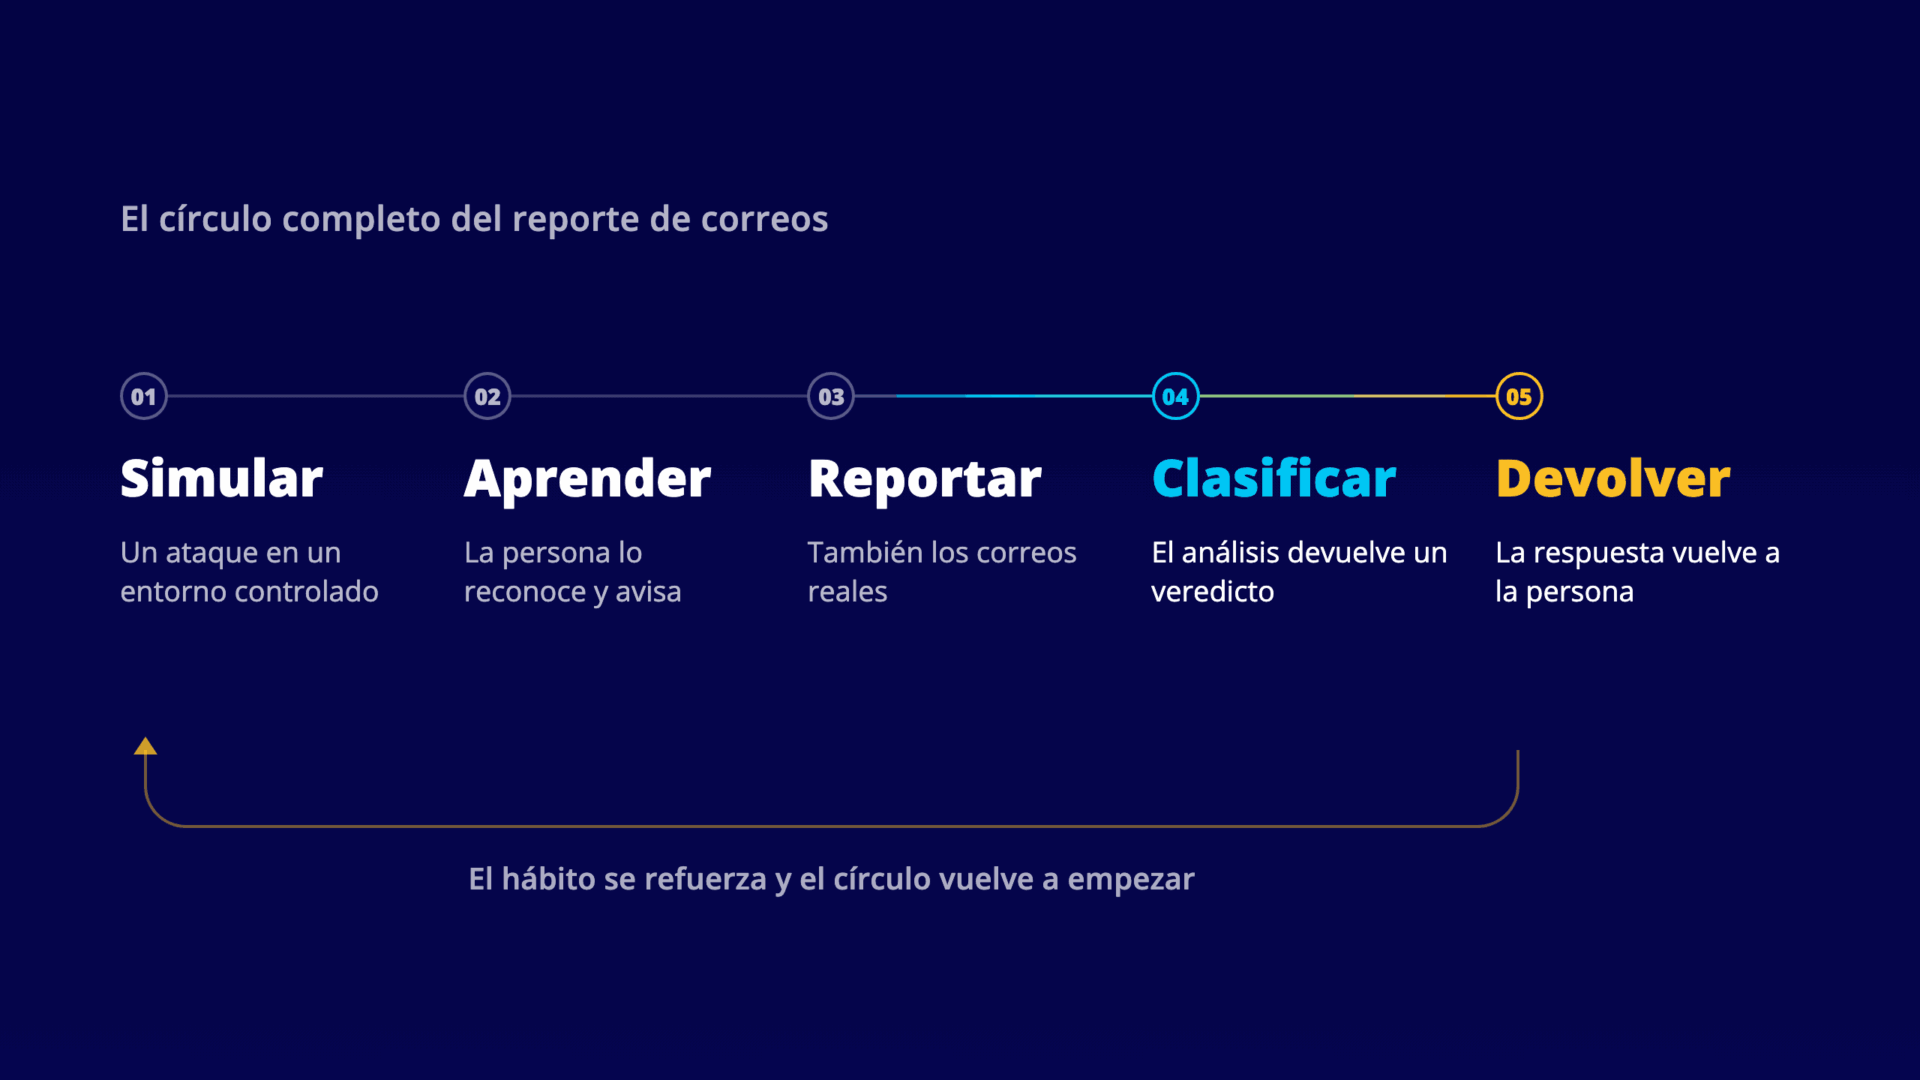
Qué métricas del reporte de phishing miran los responsables del programa, cómo el reporte vuelve a la persona y con qué dos números se responde al comité.
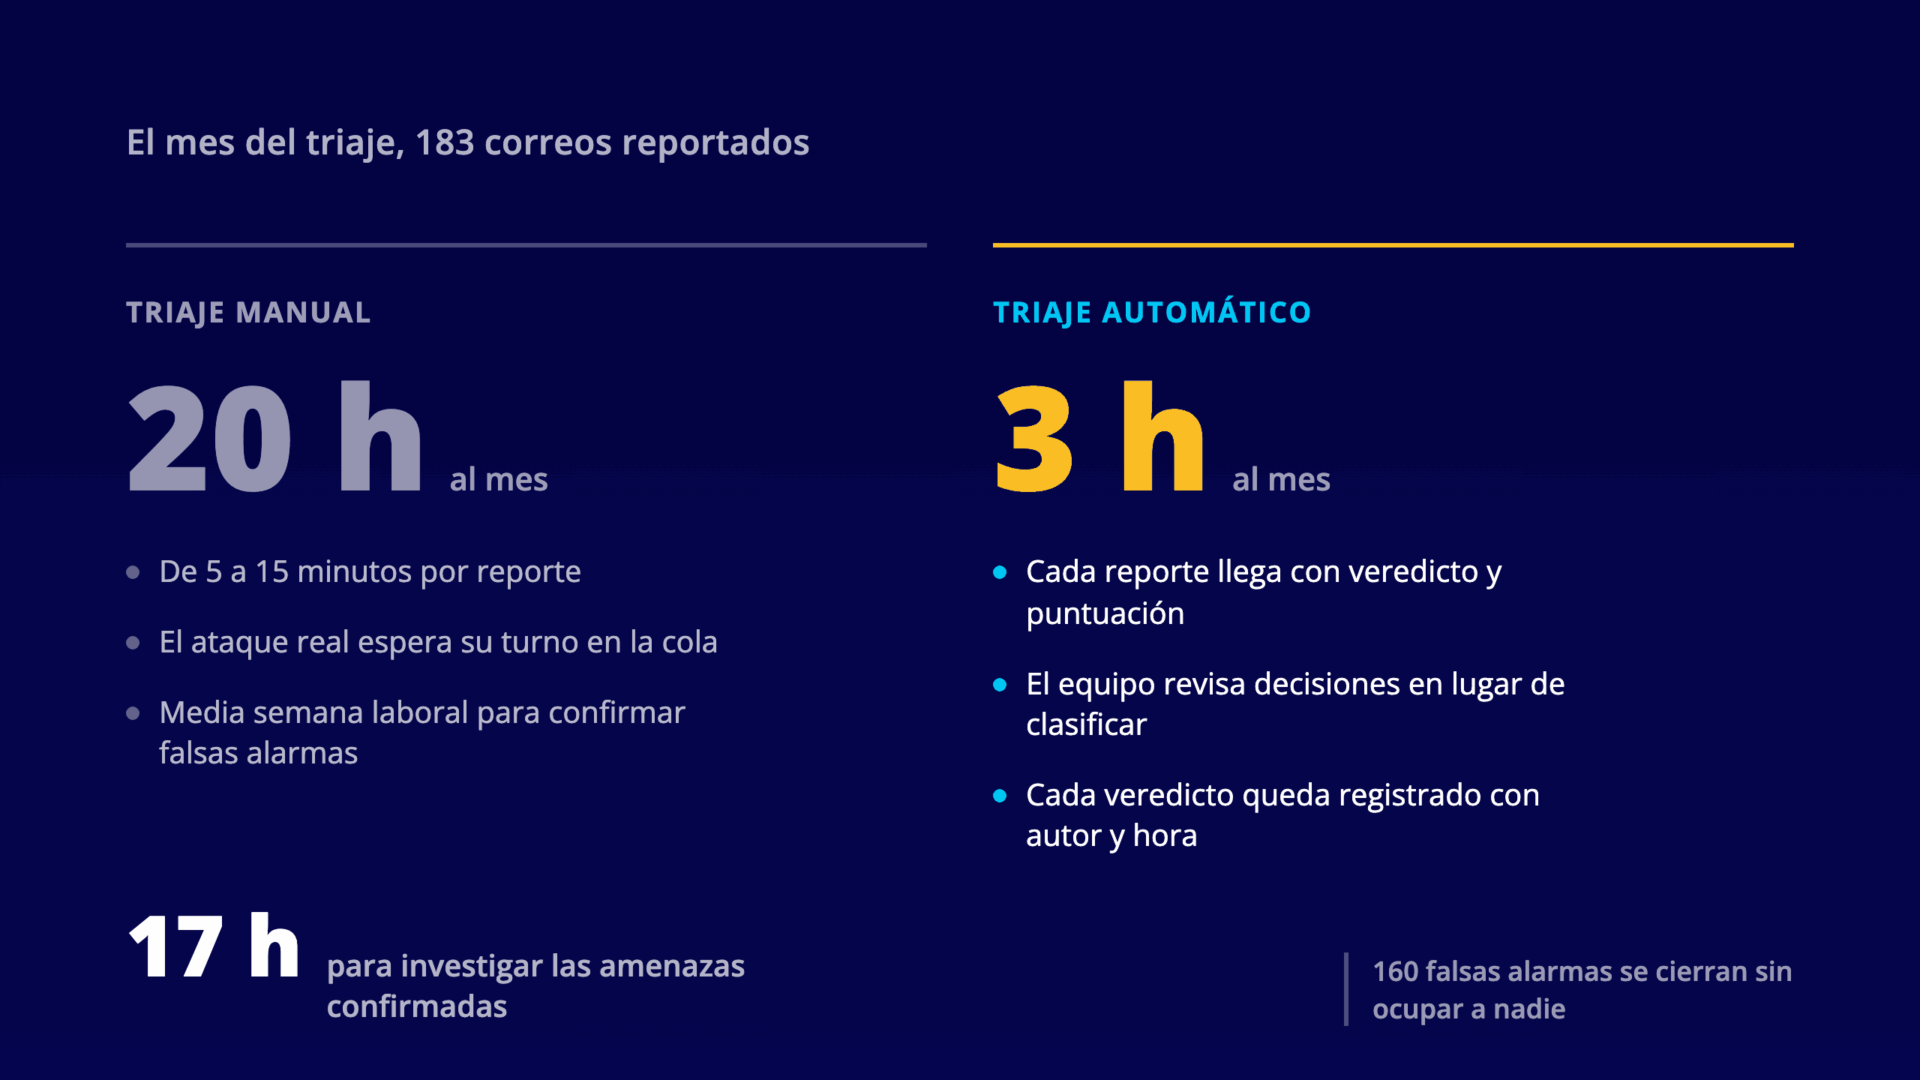
Cuánto tiempo consume clasificar a mano los correos que reporta tu gente, qué trabajo queda cuando el triaje es automático y quién tiene la última palabra.
El tiempo que va de firmar un programa de concientización a enviar la primera campaña casi nunca depende de la plataforma. Depende de tres decisiones internas.
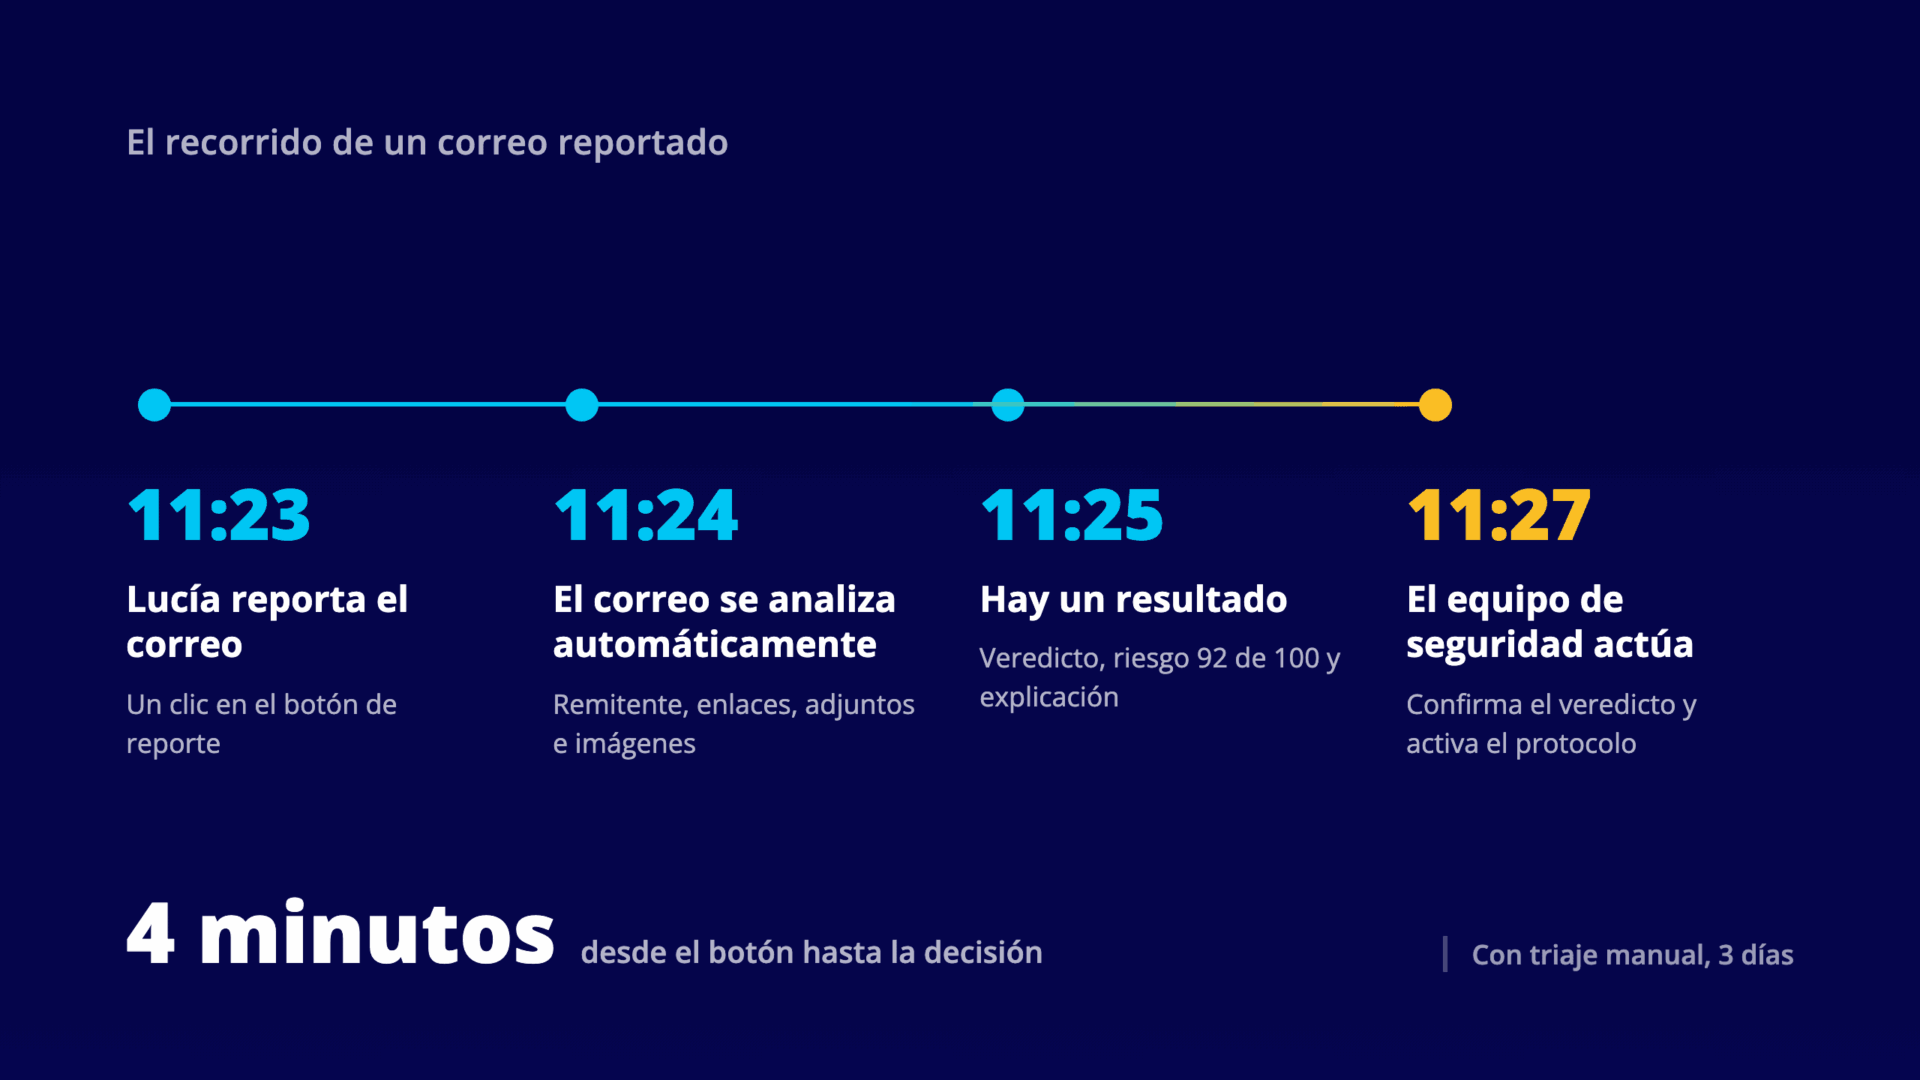
El análisis automático de correos reportados, contado paso por paso. Qué se revisa, qué recibe el equipo de seguridad y cuánto tarda el recorrido.
La continuidad del programa de concientización se pone a prueba en una vacante. Qué sigue funcionando solo, qué quedó a nombre de una persona y qué se mide.
Un hábito de reportar correos sospechosos sin respuesta se apaga solo. Cómo diseñar la consecuencia de un reporte para que el circuito se cierre.