Qué métricas del reporte de phishing miran los responsables del programa, cómo el reporte vuelve a la persona y con qué dos números se responde al comité.
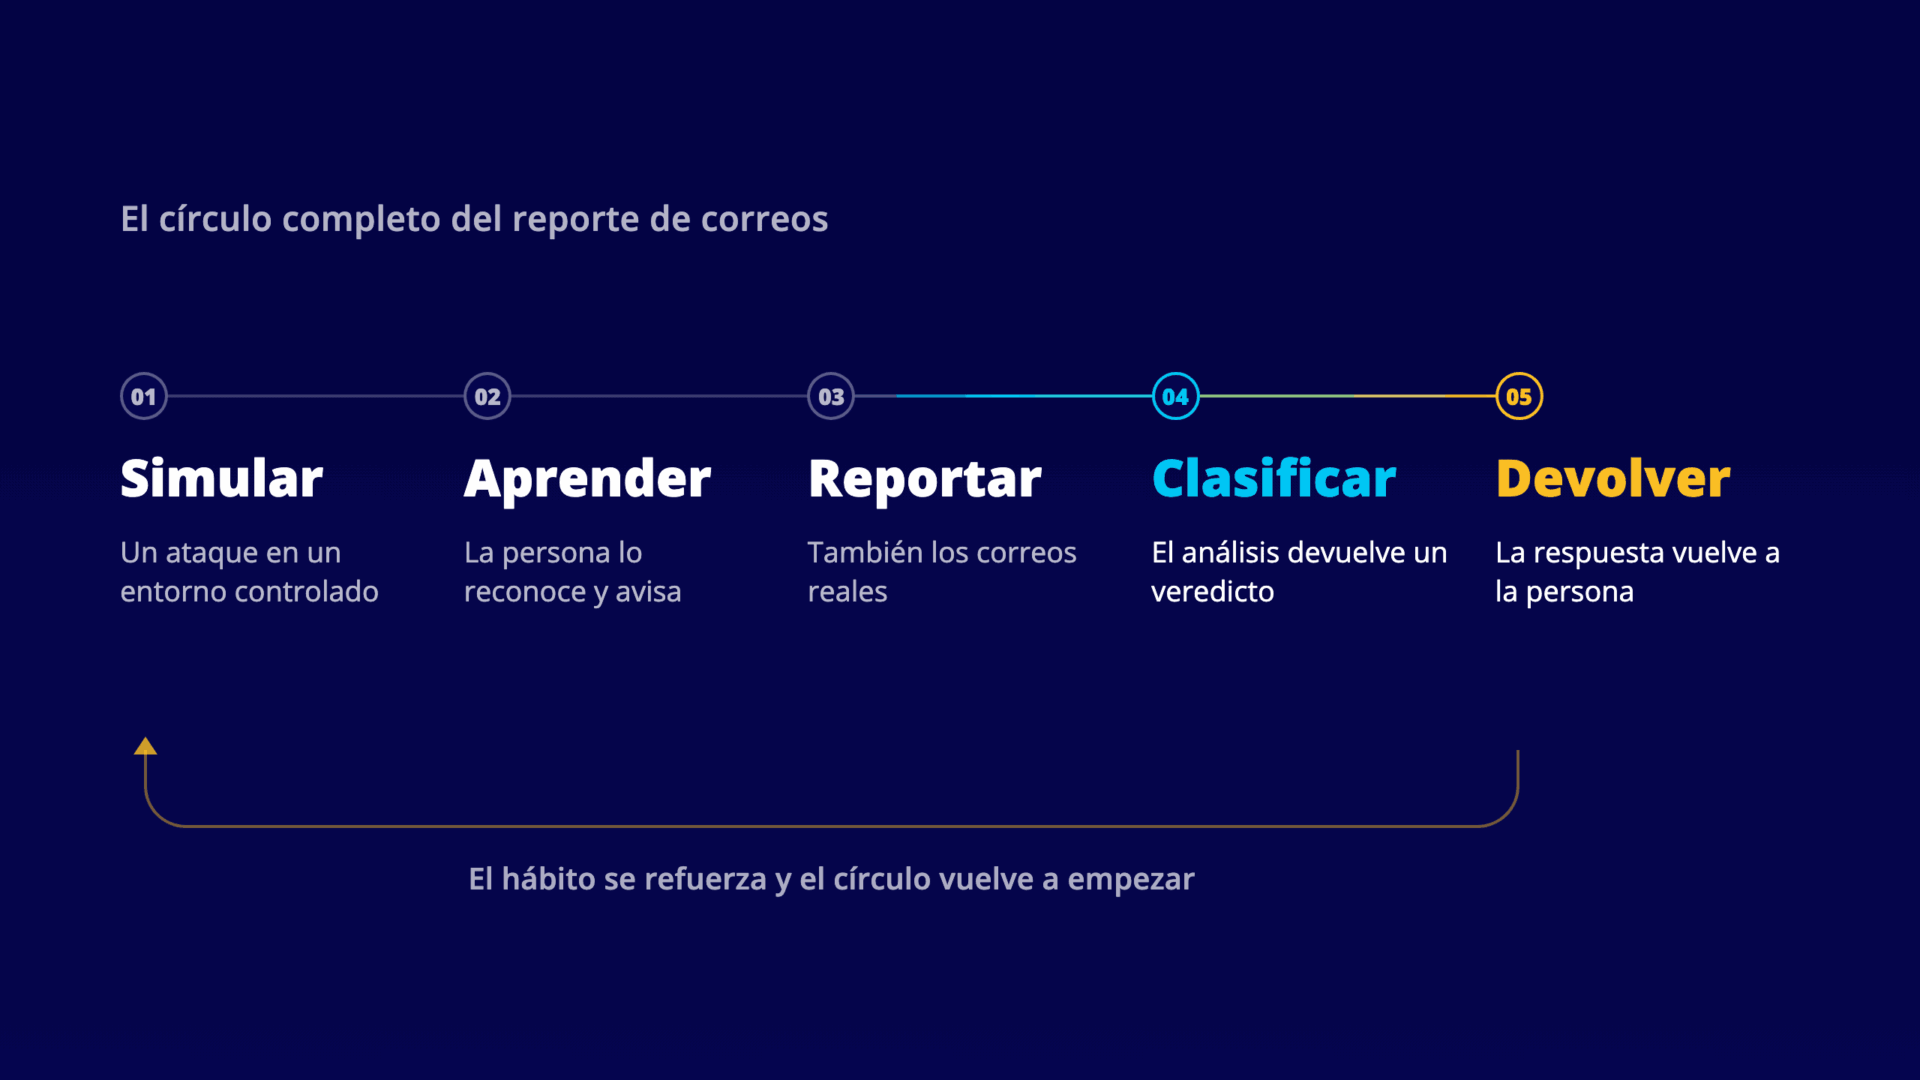

Qué métricas del reporte de phishing miran los responsables del programa, cómo el reporte vuelve a la persona y con qué dos números se responde al comité.
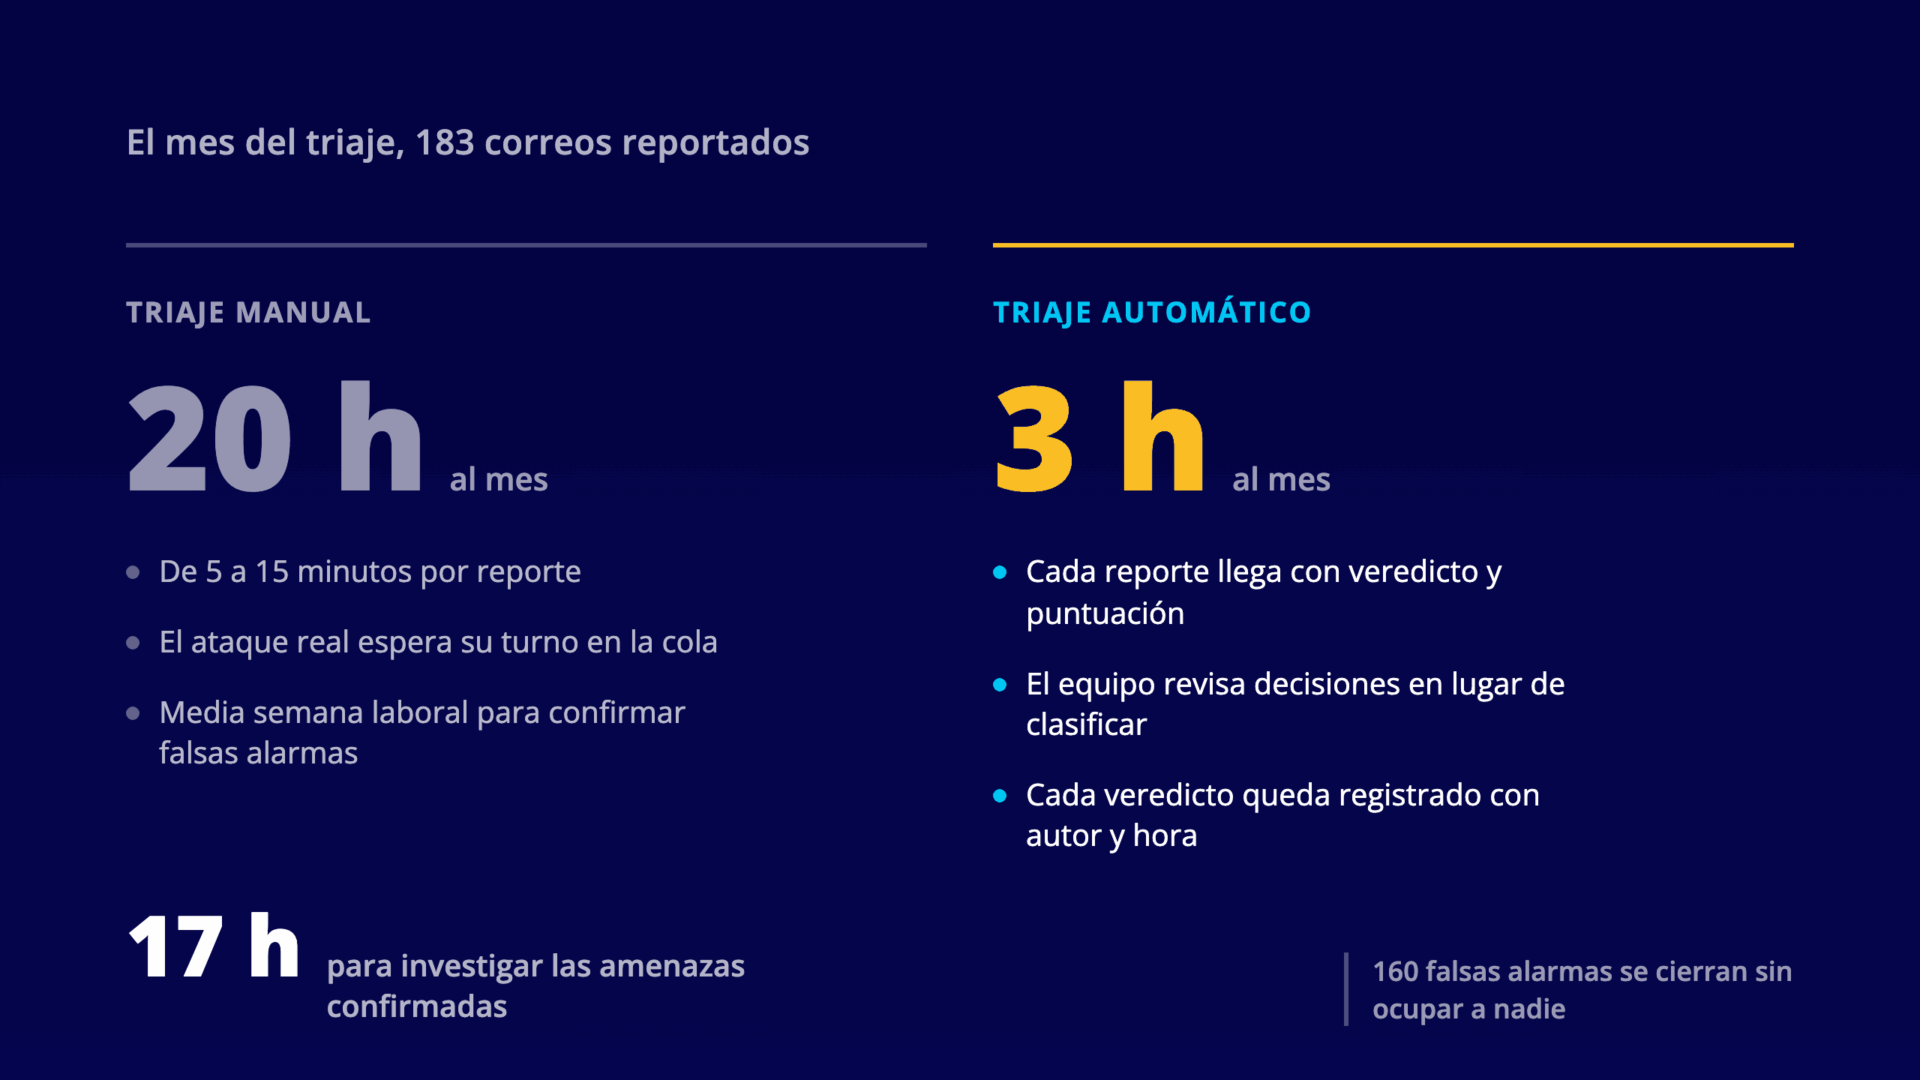
Cuánto tiempo consume clasificar a mano los correos que reporta tu gente, qué trabajo queda cuando el triaje es automático y quién tiene la última palabra.
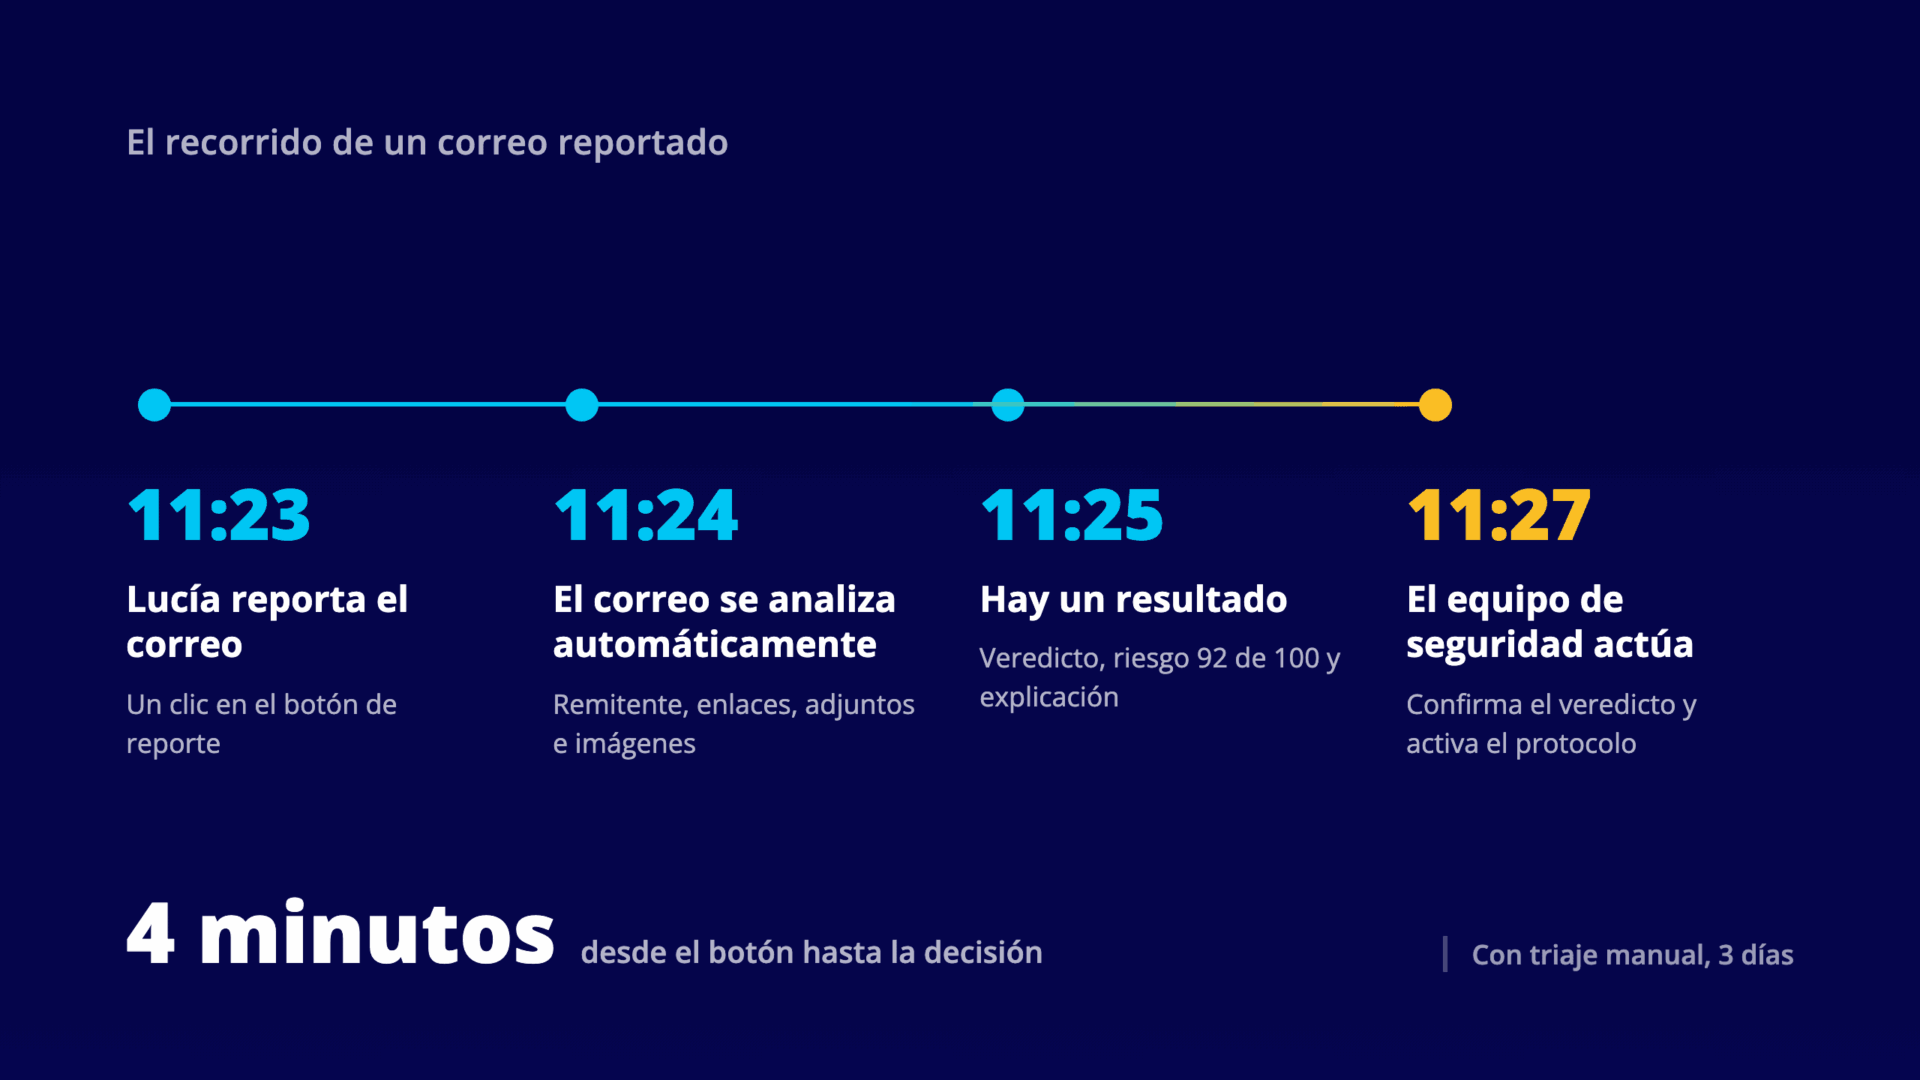
El análisis automático de correos reportados, contado paso por paso. Qué se revisa, qué recibe el equipo de seguridad y cuánto tarda el recorrido.
El sesgo de automatización aparece cuando una capa de IA opina antes que la persona. Qué muestra la evidencia y qué decisiones cambian en el programa.
Un hábito de reportar correos sospechosos sin respuesta se apaga solo. Cómo diseñar la consecuencia de un reporte para que el circuito se cierre.
El reporte de correos sospechosos crece con el programa de concienciación, y la cola de triaje también. Qué cuesta que un ataque real espere su turno.
La entrega de simulaciones de phishing y el píxel de seguimiento deciden cuánto de tu tasa de clic mide a la persona y cuánto mide al entorno.

Las empresas colombianas están cambiando cómo miden su programa de awareness. Tres métricas de comportamiento que hoy convencen al CFO y al comité.