
Programmi automatici di Cybersecurity awareness
Un programma di Cybersecurity awareness assegna contenuti di sicurezza alle persone della tua organizzazione durante tutto l’anno. SMARTFENSE li fornisce completi, da uno a tre anni, e il nostro team di contenuti li tiene aggiornati. Scegli quale, da quando parte e chi raggiunge.
Richiedi una demo
Quasi tutte le normative di sicurezza chiedono la stessa cosa con parole diverse. Che le persone ricevano formazione periodica e che lo si possa dimostrare. Nessuna porta il programma didattico.
Qualcuno deve decidere quali temi entrano, in che ordine, quanto dura ogni fase e cosa si valuta alla fine. Quel lavoro è progettazione didattica, ha poco a che vedere con la sicurezza delle informazioni, richiede settimane e va rifatto quando la norma cambia.
Ogni programma porta il suo percorso completo: i contenuti scelti, l’ordine e il tempo di ogni fase.
GDPR, HIPAA, ISO/IEC 27002, PCI DSS, NIS2, DORA e il Regolamento europeo sull’IA, tra gli altri quadri normativi.
Le norme di Argentina, Cile, Ecuador, Uruguay, Paraguay e Perù, tra le altre.
Cybersicurezza industriale, per ambienti operativi dove il contenuto pensato per un ufficio non si applica.
Servono per iniziare a lavorare sulla Cybersecurity awareness senza una norma alle spalle, con profondità e carico di tempo diversi.
Il catalogo si amplia ogni volta che esce una normativa nuova, quindi l’elenco aggiornato è sempre quello della piattaforma.
I programmi del catalogo sono fissi. L’altro formato decide persona per persona.
Programma fisso
Definisci il percorso una volta e arriva uguale a tutti. È il formato dei programmi del catalogo, e si spiega in una riga davanti a un auditor.
Smart Path
Definisci criteri invece di un percorso, e ogni persona riceve il suo. Non ripete a nessuno quello che ha già completato e non supera il tempo mensile che hai fissato.
Vedi cosa riceverà ogni persona, in che ordine e in che date, una volta scelto quando inizia.
Il piano del programma, con il contenuto di ogni fase e le sue date.
È il documento con cui il programma viene approvato dentro l’organizzazione, e anche quello con cui concordi con un cliente cosa riceverà.
La differenza conta quando arriva l’audit.
Copre il requisito di formazione e Cybersecurity awareness della norma, con evidenza per persona di cosa è stato assegnato e chi l’ha completato.
Non copre i controlli tecnici, le politiche né la governance della sicurezza, e non sostituisce il giudizio del tuo consulente legale su come la norma si applica a te.
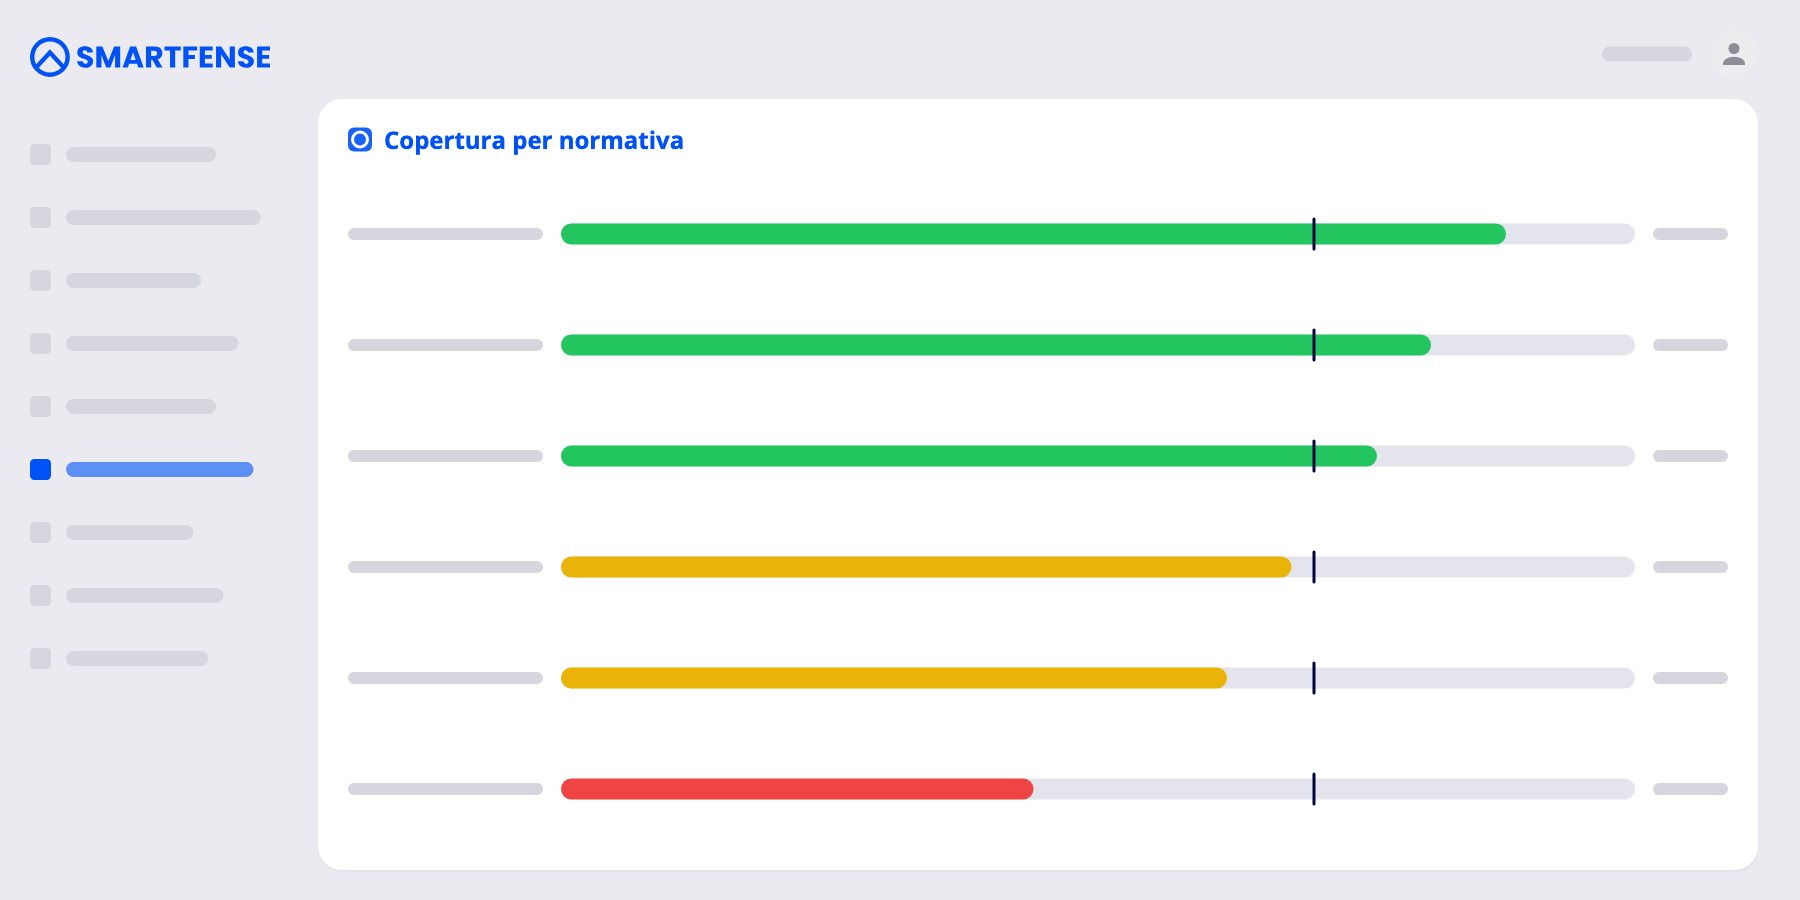
La copertura che il programma raggiunge in ogni quadro normativo, rispetto all’obiettivo che hai fissato.
Ogni quadro normativo ha la sua pagina, con il programma mappato su quanto richiede in materia di formazione.
Normativa internazionale
Anche i quadri normativi latinoamericani sono coperti: le comunicazioni del BCRA in Argentina e le leggi su cybersicurezza e protezione dei dati di Cile, Ecuador, Uruguay, Paraguay e Perù. Le trovi nell’hub di compliance; quelle pagine sono in spagnolo.
Puoi consultare l’elenco completo delle normative nell’hub di compliance.
+1.000
organizzazioni gestiscono il loro programma di Cybersecurity awareness con SMARTFENSE
I moduli, i video, le newsletter, gli esami e le simulazioni che il programma assegna arrivano dal catalogo SMARTFENSE, e ogni formato ha la sua pagina in strumenti di awareness.
Ti mostreremo la galleria, il piano completo di un programma e quale evidenza lascia ogni invio.