Caer en un phishing lleva menos de un minuto. Cómo funciona la respuesta automática a una conducta de riesgo y a quién le habla cada una de sus piezas.

Caer en un phishing lleva menos de un minuto. Cómo funciona la respuesta automática a una conducta de riesgo y a quién le habla cada una de sus piezas.
Una regla de reenvío puede ser un hábito inocente o el primer paso de un fraude de facturas. Por qué la alerta se cierra como ruido y a quién hay que hablarle.
Los planes dirigidos cubren a las áreas con hipótesis de riesgo. Qué cobertura real queda para el resto de la organización y con qué indicador se declara.
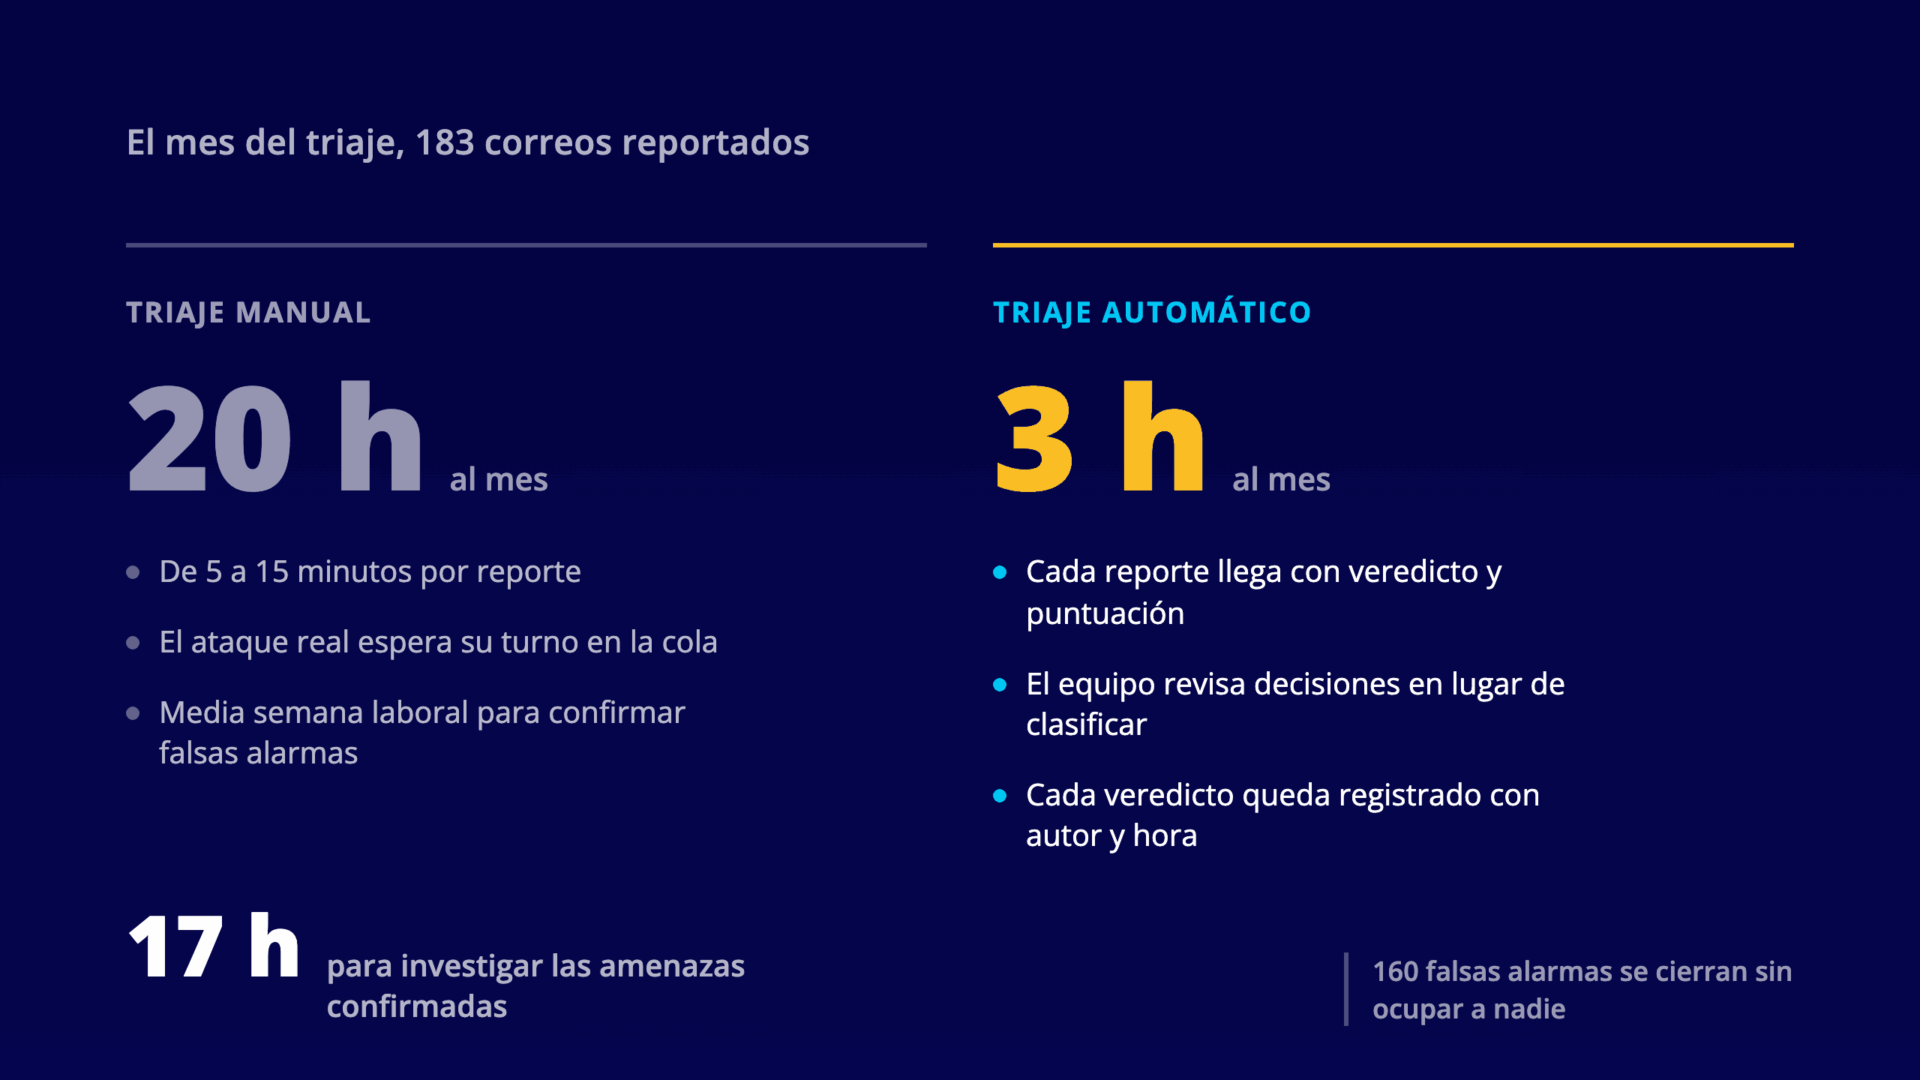
Cuánto tiempo consume clasificar a mano los correos que reporta tu gente, qué trabajo queda cuando el triaje es automático y quién tiene la última palabra.
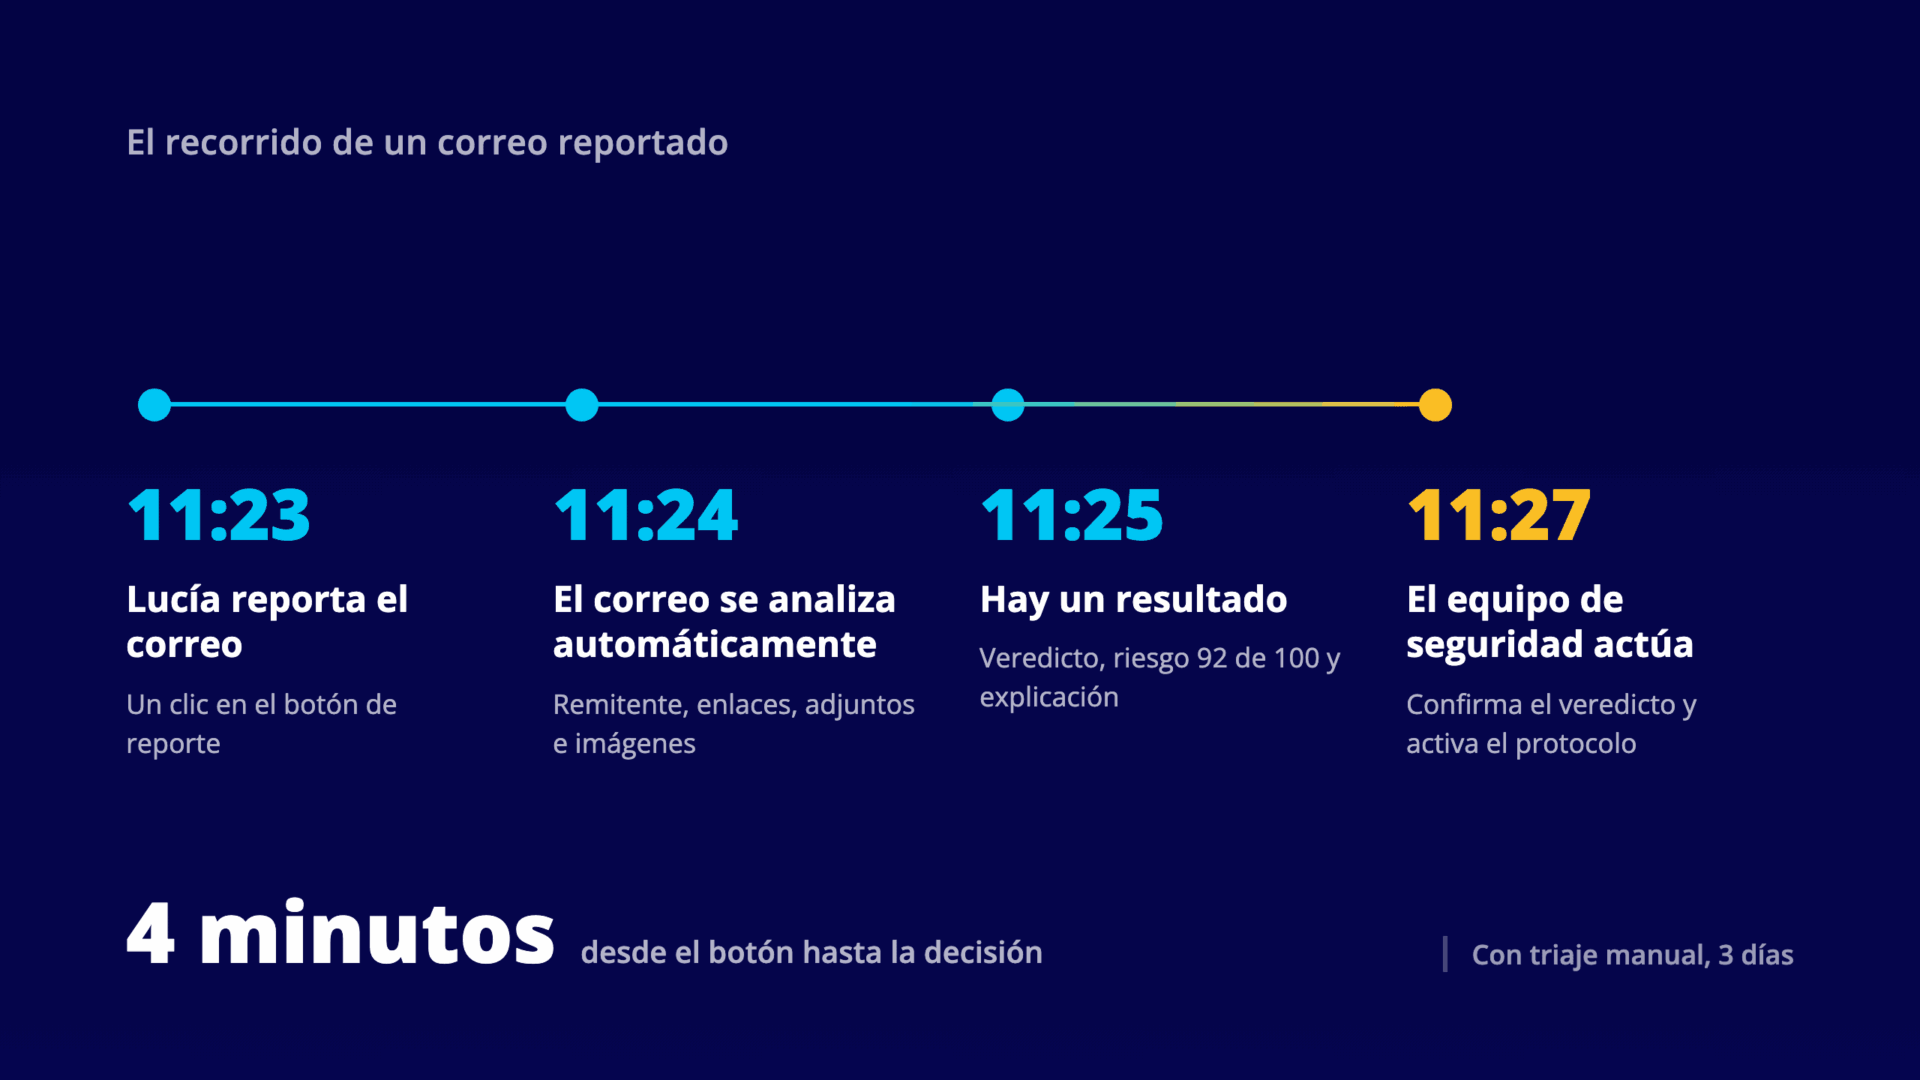
El análisis automático de correos reportados, contado paso por paso. Qué se revisa, qué recibe el equipo de seguridad y cuánto tarda el recorrido.
La continuidad del programa de concienciación se pone a prueba en una vacante. Qué sigue funcionando solo, qué quedó a nombre de una persona y qué se mide.
Qué resuelve la API de una plataforma de concienciación, qué datos salen hacia tu BI o tu SIEM y cómo se autoriza una integración sin abrir de más.
La vigencia de la formación y las altas de empleados mueven tu cumplimiento todo el año. Cómo un plan lo absorbe solo, sin que rehagas la planilla.